Great Place to Work lanza «Colombia nos une, hagámoslo con confianza»
Great Place To Work® 🇨🇴 Colombia nos une Conversación nacional Great Place to Work® lanza «Colombia nos une, hagámoslo con confianza» Una iniciativa que …

Great Place To Work® 🇨🇴 Colombia nos une Conversación nacional Great Place to Work® lanza «Colombia nos une, hagámoslo con confianza» Una iniciativa que …
Industria de Reuniones Estrategias Punto Aparte COCAL · Asoeventos La industria de eventos: motor de turismo, empleo y negocios de Colombia Andrea Zuluaga impulsa …
Pagos Inmediatos Bre-B · Primer año 24 departamentos Visionamos conecta a más de 180 entidades del sector cooperativo y solidario a Bre-B La red …
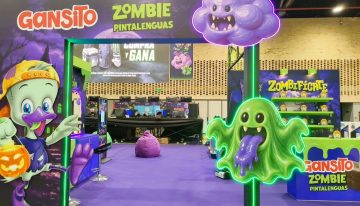
🎃 Halloween 2026 Productos Ramo Desde 2023 Gansito Zombie regresa al mercado y consolida una tradición para Halloween Desde su lanzamiento en 2023, Productos …
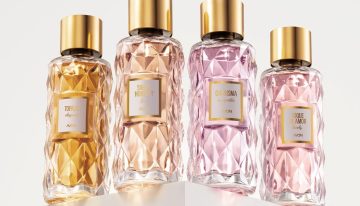
140 años de Avon ✨ Avon Iconic Collection 🇨🇴 Colombia · 100 ml Avon recupera cuatro fragancias de su historia para conectar con una …
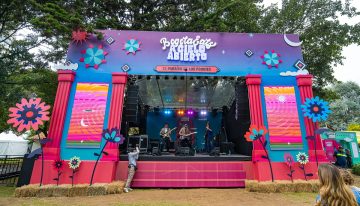
6.ª Edición · Presentado por Coca-Cola Zero 📍 Parque Museo El Chicó 🗓️ 16, 17 y 18 de octubre BogotáEats a Cielo Abierto «Bogotá …
✈️ FUERZA AÉREA COLOMBIANA · HITO HISTÓRICO 📅 24 DE SEPTIEMBRE DE 2026 Una trayectoria profesional que marca historia en la Fuerza Aérea Colombiana …
🔥 FUEGO Y ORIGEN · STEAKHOUSE CONTEMPORÁNEO 📍 DOUBLETREE BY HILTON · PARQUE 93 Se lanza en Bogotá «Ágata», un Steakhouse contemporáneo con acento …
✈️ INSIGNIA BY AVIANCA 🌍 BOEING 787 · LARGO ALCANCE Más allá del asiento: así se construye una experiencia de viaje antes, durante y …
Dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados para desarrollar páginas web, encendieron las alarmas este miércoles 21 de octubre entre los organismos de ciberseguridad por el riesgo que representaron para los servidores.Los fallos tenían una puntuación de gravedad de 9,2 sobre 10 y podían permitir a los atacantes ejecutar código de forma remota sin necesidad de autenticarse, teniendo en cuenta que los problemas detectados estaban relacionados con la gestión de la memoria y el tratamiento de datos durante el procesamiento de solicitudes. Además, acorde a la información compartida por INCIBE, uno de los fallos podía provocar que PHP gestionara información interna en un estado incorrecto, mientras que el otro podía hacer que el lenguaje reutilizara de forma indebida datos de una petición anterior al procesar una nueva.La alerta de INCIBE también advierte que estas vulnerabilidades pudieron facilitar el acceso a recursos internos de los servidores, como el sistema de archivos o las bases de datos. Por lo tanto, ante este escenario, las autoridades recomendaron instalar las actualizaciones de seguridad cuanto antes y desconectar temporalmente los sistemas afectados si no era posible aplicar los parches de inmediato.Cabe mencionar que dicha advertencia se suma a las emitidas por el equipo de respuesta a incidentes informáticos de las instituciones de la Unión Europea (CERT-EU) y el Centro Nacional de Ciberseguridad del Reino Unido. Ambos organismos recomendaron identificar los sistemas que utilizan versiones vulnerables de PHP y actualizar el software para reducir el riesgo de sufrir un ataque.Qué deben comprobar las webs y tiendas online tras la alerta de PHPLos administradores de páginas web y tiendas online deben comprobar qué versión de PHP ejecutan sus servidores y verificar si necesitan instalar una actualización. Además, la revisión debe incluir las extensiones de la tienda, los registros de actividad y las copias de seguridad para detectar posibles problemas y reducir el impacto de una incidencia.1.- Comprobar la versión de PHP e instalar las actualizaciones necesariasLos posibles afectados deben consultar la versión en PHP que utiliza el servidor. Para ello, se puede acceder al panel de administración del proveedor de alojamiento o recurrir a las herramientas de diagnóstico disponibles.Según INCIBE, las versiones corregidas indicadas para cada rama son 8.5.12, 8.4.27, 8.3.36 o 8.2.35. Por lo tanto, las versiones que utilicen PHP 8.1 o versiones anteriores requieren una atención especial, ya que esas ramas han dejado de recibir actualizaciones de seguridad. En esos casos, conviene planificar la migración a una versión con soporte o consultar al proveedor de alojamiento si dispone de algún parche específico.2.- Revisar los complementos y el funcionamiento de la tiendaActualizar PHP puede afectar a la compatibilidad de algunos componentes de una web. Por ello, es necesario comprobar que los complementos, módulos, plantillas y herramientas de terceros siguen funcionando correctamente con la nueva versión.En una tienda online, las pruebas deben abarcar todo el proceso de compra, desde la gestión del carrito hasta el pago, los formularios, los correos electrónicos automáticos y las conexiones con plataformas de envío, sistemas de gestión empresarial (ERP) o herramientas de atención al cliente (CRM).3.- Buscar indicios de posibles ataquesInstalar un parche reduce la exposición a la vulnerabilidad, pero no garantiza que el servidor no haya sido comprometido con anterioridad. Por este motivo, los administradores deben revisar los registros de acceso y errores para localizar peticiones inusuales, direcciones IP sospechosas o intentos repetidos de acceder al área de administración.También conviene comprobar si han aparecido archivos desconocidos, cuentas con permisos de administrador que nadie reconoce, tareas programadas modificadas o procesos que no corresponden al funcionamiento habitual del sistema.4.- Verificar las copias de seguridadPor último, los responsables de las webs deben comprobar que disponen de copias de seguridad recientes tanto de los archivos del sitio como de su base de datos. Además, contar con respaldos actualizados facilita la recuperación del servicio si una actualización provoca incompatibilidades o si es necesario restaurar el sistema después de un ataque.
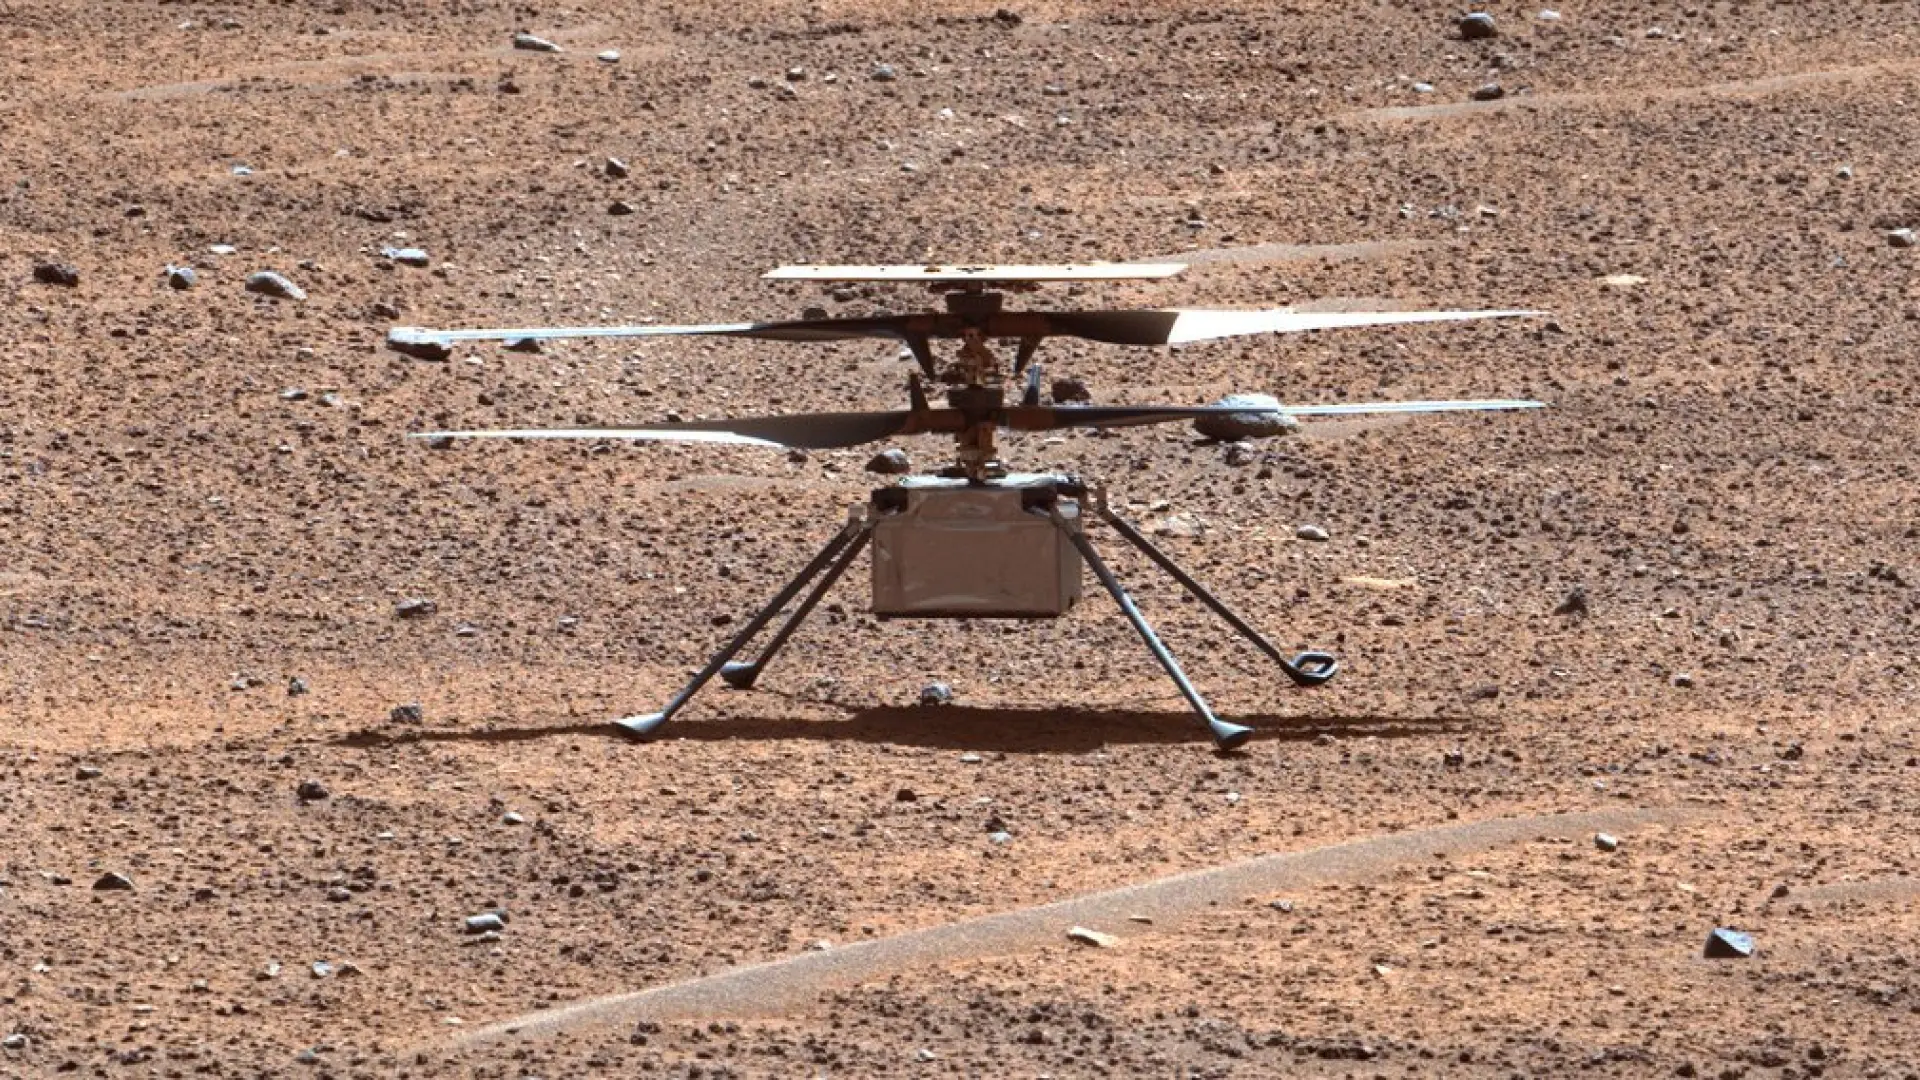
El helicóptero Ingenuity hizo historia al convertirse en la primera aeronave en volar con el motor en Marte. A pesar de tener que poner fin a sus vuelos en enero de 2024 después de sufrir daños en una de sus palas, el trabajo realizado ha servido para preparar nuevas misiones. En 20bits ya contamos tanto el final de sus vuelos como su nueva función de observatorio. Ahora, la NASA trabaja en un nuevo diseño que permitiría a los futuros helicópteros recorrer distancias mucho mayores y llevar instrumentos para estudiar el planeta.Tal y como explican desde la agencia espacial, los ingenieros de la NASA están probando algunas palas diferentes para mejorar el rendimiento de los helicópteros marcianos. Las estimaciones calculan que en este cambio podría aumentar la distancia recorrida en un solo vuelo de los 700 metros de Ingenuity a un máximo de 18,7 km, incluso transportando instrumentos científicos. Para desarrollar esta tecnología, el centro de investigación Ames de la NASA, en California, colabora con el Imperial College de Londres y la Universidad de Nagoya, en Japón.Diseños experimentales de las palas de los helicópteros de la NASAEl equipo ha creado un nuevo perfil aerodinámico llamado roamx-0201, con una forma más fina y asimétrica. Las primeras pruebas realizadas con simulaciones informáticas y experimentos en túneles de viento indican que este diseño mejora la eficiencia y ayuda a la aeronave a recuperarse mejor de las situaciones de vuelo complicadas. Afirman que el nuevo diseño permite trabajar durante más tiempo a velocidades elevadas antes de que el rendimiento caiga bruscamente, un fenómeno conocido como divergencia de la resistencia.También responde mejor ante la pérdida de sustentación, que puede hacer que el vuelo se aburre inestable cuando cambia el ángulo con el que el aire llega a las palas. Además, estas palas fabrican de otra manera el movimiento de aire a su alrededor para generar mucha más sustentación y ayudar al helicóptero a mantenerse en el aire. Cabe recordar que volar en el planeta rojo es mucho más complicado que en la Tierra porque la atmósfera es muy poco densa y las hélices tienen que girar a gran velocidad para generar suficiente fuerza y mantener el helicóptero en el aire.Por el momento, la tecnología no está lista para volar en Marte, dado que los investigadores deben seguir probándola y comprobar que los resultados de las simulaciones coinciden con el comportamiento real. Este avance podría ayudar a futuras misiones como SkyFall, cuyo lanzamiento está previsto para 2028 y que contempla tres helicópteros para explorar el planeta. Si estas mejoras funcionan, las aeronaves pueden cubrir más terreno, transportar instrumentos científicos y estudiar ciertos lugares a los que los vehículos terrestres tienen difícil acceso.
El lenguaje de programación PHP sustenta cerca del 70 % de las webs cuya tecnología se puede identificar y plataformas muy utilizadas, como WordPress o Wikipedia. Ayer, se descubrieron fallos de seguridad que ponían en peligro sitios web de todo el mundo.El hallazgo tuvo … lugar gracias al uso de herramientas avanzadas de inteligencia artificial, que encontraron vulnerabilidades que permiten a cibercriminales tomar el control de servidores sin necesidad de conocer contraseñas ni aprobar otro tipo de autenticación previa.
Noticia relacionada
La Agencia de Seguridad Nacional de Estados Unidos (NSA, por sus siglas en inglés) e instituciones de ciberseguridad de la Unión Europea y Reino Unido han recomendado instalar los parches de emergencia de inmediato o desconectar los sitios web afectados para evitar el robo de datos o la interrupción de servicios.
¿Qué es PHP?
El PHP es un componente invisible, pero indispensable, en la navegación cotidiana. Creado a principios de los años 2000, es un lenguaje de programación de código abierto que se ejecuta directamente en los servidores web.
A diferencia de una página estática, cuando un usuario visita una tienda en línea, consulta un artículo en Wikipedia o accede a un portal de noticias, PHP recopila la información almacenada en las bases de datos y genera el contenido dinámico antes de enviarlo al navegador.
Noticia relacionada
Ana Laura Palacios
Por tanto, como forma la columna vertebral de gestores de contenido tan populares como WordPress (presente en el 40 % de los sitios web), Joomla! o Drupal, cualquier fallo en esta tecnología pone en riesgo a millones de servicios digitales a nivel global.
¿Qué deben hacer las empresas y los usuarios?
La PHP Foundation ha publicado parches de corrección en sus versiones más recientes (como la 8.5.12, 8.4.27, 8.3.36 y 8.2.35), e insiste en que la solución está en actualizar. Por otro lado, la vulnerabilidad afecta a la infraestructura interna de los servidores, por lo que los usuarios no necesitan instalar ninguna actualización en sus teléfonos móviles u ordenadores.
Sin embargo, los usuarios deberían extremar la precaución, ya que pueden toparse con casos de ‘phishing’ (fraude en internet). Los ciberdelincuentes pueden aprovechar la confusión generada tras la brecha de seguridad para enviar mensajes falsos solicitando contraseñas o datos personales haciéndose pasar por entidades oficiales.
Por ello, es recomendable desconfiar siempre de mensajes sospechosos, enlaces no verificados y atender solo a los avisos oficiales de las plataformas utilizadas. Para comprobar que una comunicación es real, puedes llamar al número de teléfono de atención al cliente habitual de la entidad.
Los chips del fabricante de semiconductores Broadcom muestran una vulnerabilidad que afecta a varios modelos antiguos de router que siguen operativos en miles de hogares españoles. Este fallo podría permitir a un atacante tomar el control del equipo sin conocer la contraseña de la … red wifi.
Esta vulnerabilidad «afecta a la implementación propietaria de 802.11 de Broadcom que ha estado presente en su SDK desde, al menos, 2010», explicó el investigador de ciberseguridad Quentin Kaiser en su blog, quien descubrió el fallo en primer lugar.
Noticia relacionada
El investigador también advirtió que la brecha se puede «activar de forma remota a través del wifi sin necesidad de conocer la clave de la red ni completar un registro WPS normal», lo que «permite la divulgación controlada de información y la ejecución de código arbitrario».
Cambiar la contraseña no servirá de nada
Aunque la primera idea de los usuarios es modificar la contraseña del router, esta acción no servirá de nada. «El usuario puede cambiar la contraseña cien veces y seguir teniendo el problema», explicó Sancho Lerena, CEO de Pandora FMS y experto en seguridad IT, a ‘Europa Press’, «aquí el fallo está en el software del propio router y la solución depende del fabricante y de la operadora».
Sin embargo, esta vulnerabilidad tiene varios límites, ya que el ciberdelincuente debe estar físicamente dentro del alcance de la cobertura del wifi del hogar, es decir, no puede atacar desde cualquier lugar.
Dispositivos afectados en España
ZTE F680 v4:
utilizado por operadoras como Jazztel, MásMóvil y Yoigo.
Comtrend VG8050:
instalado por Movistar durante sus primeros despliegues de red de fibra óptica.
Sagemcom Fast 5656:
modelo correspondiente al Livebox Fibra distribuido por Orange, Jazztel y Simyo.
MitraStar GPT-2541GNAC y Askey RTF3505VW:
versiones del router HGU provistas por Movistar y O2.
La Agencia de Seguridad Nacional de Estados Unidos (NSA, por sus siglas en inglés) advirtió este miércoles de dos vulnerabilidades críticas en PHP, un lenguaje de programación utilizado en cerca del 70% de las páginas web de todo el mundo, y alertó del riesgo que suponen para los servidores afectados. «Todas las organizaciones que utilicen PHP en sus sistemas deben prepararse para instalar una actualización que corrija dos vulnerabilidades críticas», señaló la NSA en un comunicado. La agencia advirtió de que estos fallos pueden proporcionar una vía directa al sistema de archivos o a la base de datos del servidor y recomendó desconectar temporalmente los sistemas si no es posible actualizarlos de inmediato. Según la empresa de ciberseguridad Wiz, las vulnerabilidades pueden permitir que un atacante ejecute códigos de forma remota sin autenticarse previamente y, en uno de los casos, lea información sensible almacenada en la memoria de los servidores.La advertencia estadounidense se suma a las emitidas por el equipo de respuesta a incidentes informáticos de las instituciones de la Unión Europea (CERT-EU) y por organismos nacionales como el Centro Nacional de Ciberseguridad del Reino Unido, que aconsejaron igualmente identificar los sistemas vulnerables e instalar las actualizaciones.El Instituto Nacional de Ciberseguridad (Incibe), dependiente del Ministerio para la Transformación Digital, se ha sumado a las alertas emitidas. El Incibe ha calificado la importancia del aviso en su nivel máximo (importancia crítica) y ha informado que las vulnerabilidades que se han detectado están clasificadas con una puntuación de severidad crítica del 9,2 en una escala que abarca del 0 al 10. Las vulnerabilidades que se han detectado se refieren a un fallo en la gestión de la memoria que puede provocar que PHP maneje datos internos en un estado incorrecto, lo que podría ser utilizado por un atacante; y que el lenguaje conserve información interna de una petición anterior y la use incorrectamente al procesar otra.Medidas de prevención adoptadasLa alerta ha llevado a algunas instituciones europeas a desconectar preventivamente sus páginas web. En Alemania, la Oficina Federal de Seguridad en las Tecnologías de la Información (BSI) advirtió de que las vulnerabilidades suponen una amenaza para aplicaciones web de todo el mundo. Según el diario alemán Bild, numerosas administraciones públicas, universidades y hospitales retiraron este miércoles sus páginas web de la red como medida de precaución. Entre ellos destaca el Hospital Universitario Charité de Berlín.En Países Bajos, numerosas instituciones públicas, empresas y medios de comunicación desconectaron sus páginas web como medida preventiva ante el riesgo de ciberataques. Entre los afectados está la página oficial del Parlamento, el portal gubernamental MijnOverheid, además de DigiD, el sistema de identificación digital que permite a los ciudadanos acceder a servicios públicos, como los de la administración tributaria o la sanidad. También han retirado sus webs el Centro Nacional de Ciberseguridad (NCSC) y la Autoridad de Protección de Datos y varias empresas de transporte, mientras que medios de comunicación como RTL y Tweakers han tomado medidas similares.La situación también afecta a la educación superior, donde se han desconectado partes de la infraestructura informática compartida por universidades, centros de formación profesional, hospitales universitarios e institutos de investigación. Además, la empresa NotuBiz, que presta servicios digitales a más de un centenar de administraciones locales, ha suspendido temporalmente sus sistemas, utilizados para publicar documentos oficiales y facilitar el seguimiento de reuniones municipales y provinciales.En Bélgica, webs de instituciones públicas, medios de comunicación, hospitales y empresas han quedado desconectadas como medida preventiva. El primer gran apagón institucional llegó desde Flandes, cuyo ministro-presidente, Matthias Diependaele, anunció que había ordenado retirar de forma temporal todas las webs oficiales del Gobierno regional que funcionan con ese lenguaje. La desconexión también alcanzó al Gobierno federal, con las webs de los servicios públicos de Asuntos Exteriores, Finanzas y Empleo inaccesibles durante la jornada y sin una previsión de cuándo volverán. Entre las páginas caídas estuvo además la del propio Centro para la Ciberseguridad de Bélgica (CCB), el organismo que coordina la respuesta a este tipo de amenazas.En el sector de los medios se apagaron varias webs del grupo DPG Media, la de la radiotelevisión pública flamenca VRT y las de las revistas de Roularta, como Le Vif y Trends Tendances. Las familias de Flandes se encontraron además con Smartschool, la plataforma que usan los colegios para comunicarse con padres y alumnos, sin servicio durante toda la jornada. Dos hospitales de Amberes, el AZ Monica y el universitario UZA, retiraron también sus páginas, mientras que las de los centros de Valonia y Bruselas seguían accesibles; el banco vdk bank hizo lo propio con su web corporativa, aunque aseguró que la banca en línea sigue operativa tanto para particulares como para empresas.Japón pidió a los operadores de páginas web que comprobaran si usan PHP y se prepararan para instalar las actualizaciones lo antes posible. La alerta llega en Japón en un contexto de ciberataques masivos en los últimos meses, que han expuesto los datos de millones de personas, afectando a todo tipo de empresas y entes públicos. El listado de firmas japonesas afectadas no hace más que crecer cada día que pasa: desde el transporte, la restauración y el comercio, hasta los servicios de prevención de desastres naturales, que se vieron obligados a suspender temporalmente el sistema de alertas de emergencias en varios municipios. El pasado martes, la filial de ciberseguridad del conglomerado tecnológico japonés GMO afirmó haber confirmado el uso del agente de inteligencia artificial chino ARTEX en ciberataques registrados recientemente en Japón, después de que se identificara el uso de esta misma herramienta en los jaqueos contra bancos de Corea del Sur.¿Cómo solucionar el problema?Entre las soluciones a este grave problema que afecta a uno de los lenguajes de programación más utilizados del mundo, el Incibe ha apuntado la de aplicar las versiones corregidas, y ha comunicado que ya están disponibles las actualizaciones que solucionan esos fallos. Por ello, el Incibe ha recomendado actualizar «de inmediato» esa herramienta y ha hecho una serie de recomendaciones para adoptar medidas temporales en caso de que no se pueda actualizar de forma inmediata.Esas medidas temporales que ha recomendado reducen la exposición a algunas rutas concretas, pero el Incibe ha advertido de que la actualización es la única solución completa, y ha alertado de que si no se puede actualizar un sistema que está expuesto a internet, se debe aislar de las redes públicas hasta que se consiga aplicar la versión corregida.PHP es un lenguaje de programación que se utiliza principalmente para crear páginas web dinámicas y aplicaciones que funcionan en internet, en las que esos sitios no se limitan a mostrar información estática, sino que pueden responder e interactuar con el usuario.
Los nuevos dueños de Electronic Arts, un fondo saudí, que se hizo con el gigante de los videojuegos el pasado verano ha tomado una de las decisiones más drásticas en los últimos años en la industria. En un movimiento que busca sanear las cuentas … como sea, han decidido despedir a 400 empleados, alrededor de un 3% de su plantilla total, que incluyen los 50 que formaban parte de BioWare y que supone, de facto, el cierre de este estudio.
El consorcio de inversores integrado por el fondo soberano saudí (PIF), Affinity Partners y Silver Lake inyectó el pasado verano 55.000 millones de dólares para hacerse con Electronic Arts, con el objetivo de reflotar la desarrolladora, convirtiendo esta en la segunda transacción más grande de la historia de los videojuegos después de la compra de Activision por parte de Microsoft. Uno de sus primers objetivos era reducir la deuda y ahorrar unos 700 millones de dólares a final de año, en buena medida con una reducción drástica de costes en investigación y desarrollo.
En una de sus primeras decisiones de calado, han decidido recortar una de las ramas que menos beneficios les estaban dando. En una carta dirigida al personal de la compañía, el director de operaciones de EA, David Tinson, y el director de estudios, Cam Weber, anunciaron a sus empleados que tras analizar los activos y proyectos decidieron meter la tijera.
Noticia relacionada
Ana Laura Palacios
BioWare ha sido la primera víctima. La compañía detrás de franquicias legendarias como Baldur’s Gate, Dragon Age, Mass Effect o los dos Star Wars: Knight of the Old Republic echa el cierre después de más de 30 años. Fundada en 1995, fue absorbida por EA en 2007. Entre otras consecuencias, este cierre afectará directamente a uno de los juegos más deseados por sus seguidores: la siguiente secuela de Mass Effect. En un comunicado en sus redes sociales, la productora se despide de sus seguidores.
«No hay palabras suaves para escribir esto. Nuestro foco ahora está en el increíblemente talentoso equipo que puso su corazón en estos juegos y en ayudar a cada uno en esta durísima transición. Lo que las generaciones de BioWare han construido juntos es algo para celebrar y recordar. Estos juegos se convirtieron en mucho más porque vosotros los jugasteis, debatistes vuestras decisiones, os enamorasteis de los personajes e hicisteis esos mundos propios», firman.
Este recorte no afectará a la sección de videojuegos deportivos, EA Sports, por lo que se mantendrán los proyectos de los EA FC (el antiguo FIFA), también el popular shooter online Apex Legends o la franquicia Battlefield. Además, se mantienen proyectos como el próximo Star Wars Jedi o uno protagonizado por el Iron Man de Marvel.
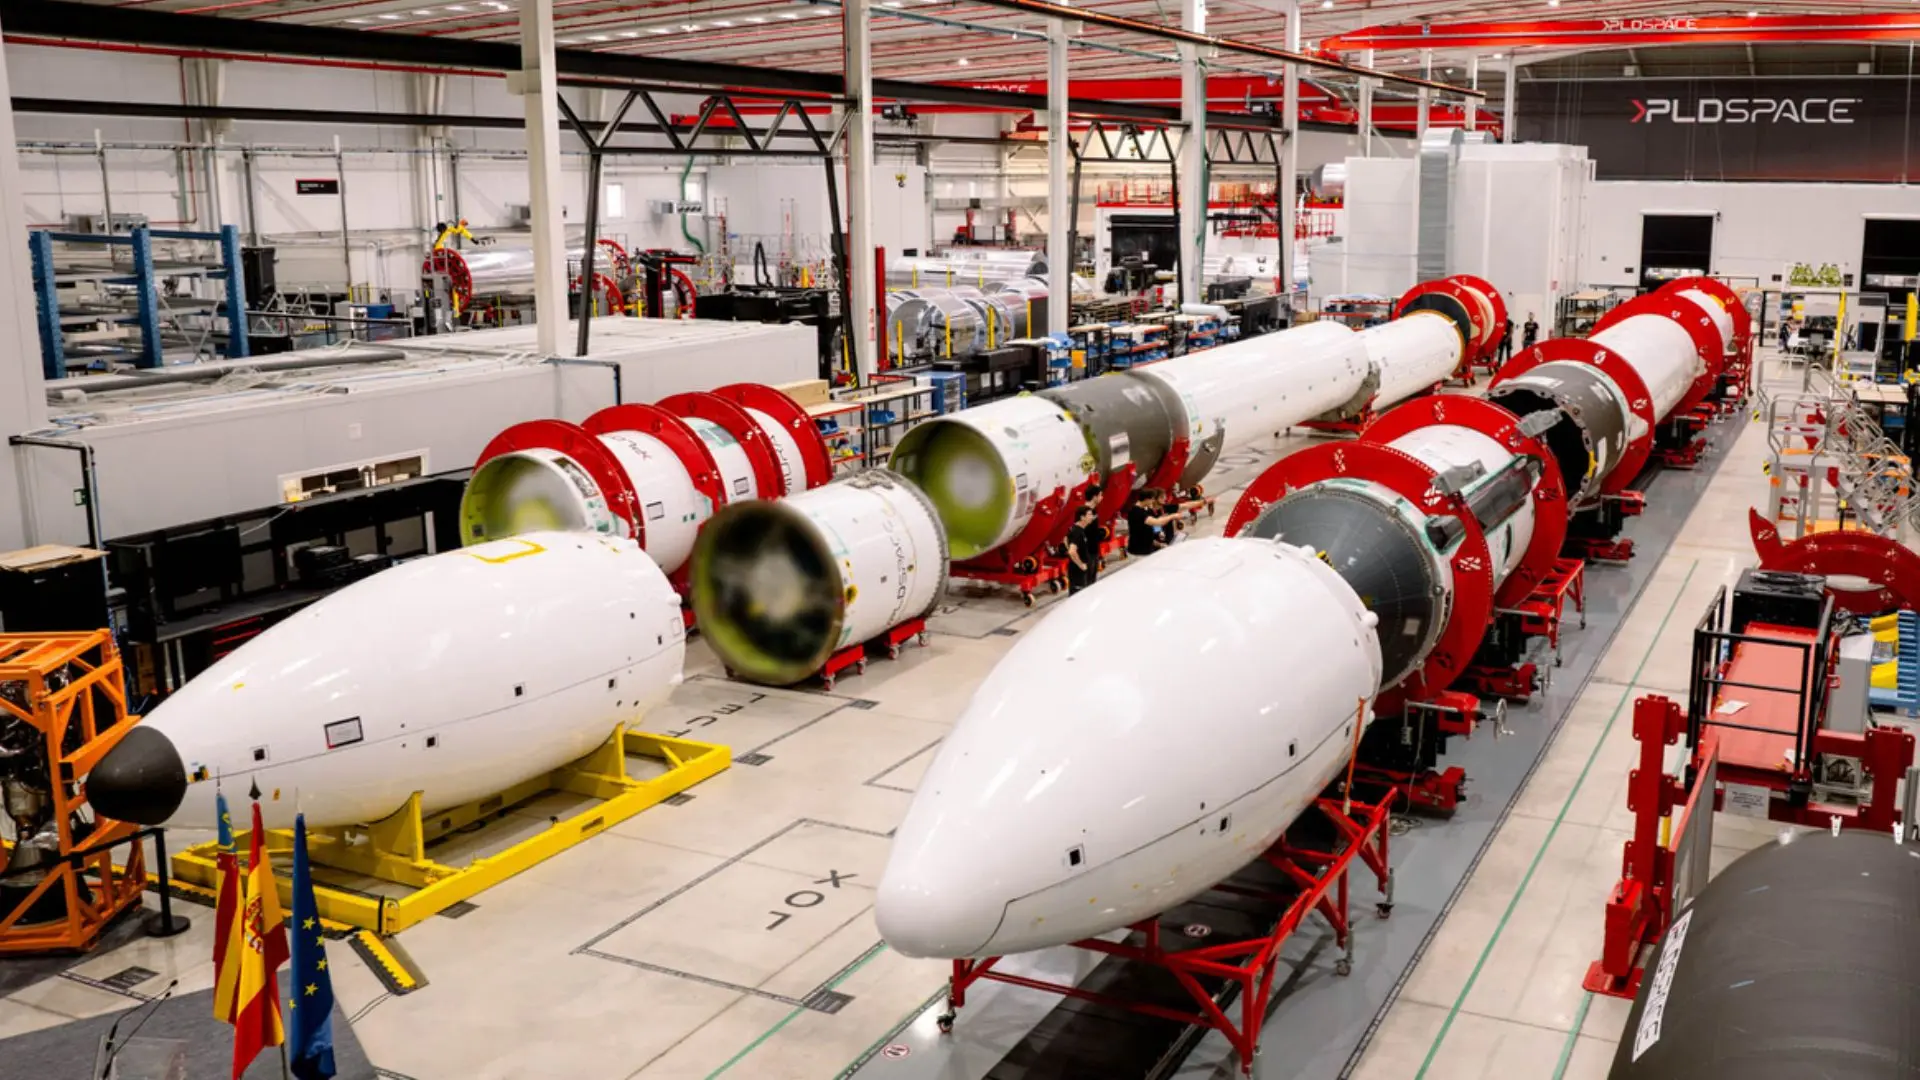
España quiere su hueco en la industria aeroespacial y cada vez hay más jugadores que demuestran que en nuestro país hay talento. Uno de los más relevantes es, sin duda, PLD Space. La empresa internacional con sede en Elche fue la primera española en poner en el aire un cohete made in Spain (MIURA 1) y de aquellos polvos –aunque el vehículo no estalló en su vuelo de demostración– vienen nuevos lodos.La compañía acaba de anunciar un nuevo hito en su carrera por alcanzar las estrellas con tecnología hecha en España. MIURA 5, la siguiente iteración del lanzador de PLD Space, ha iniciado la fase previa a su vuelo de demostración y entra en etapa de ensayos a nivel sistema, validación de subsistemas y ampliación de sus capacidades industriales. La empresa ilicitana asegura que ya han fabricado las tres primeras unidades del cohete mientras siguen reforzando “sus infraestructuras de fabricación, ensayo y lanzamiento”.Entre un modelo y otro hay diferencias evidentes: MIURA 1 tenía solo una etapa y solo un motor, frente a las dos etapas de MIURA 5 y sus cinco motores de la primera etapa –de ahí su nombre– y un motor de la segunda, y el destino del primero era suborbital, mientras que el segundo está diseñado para vuelos orbitales en los que pueda dejar una carga en órbita. Pero el equipo de PLD Space pudo aprender mucho de la primera experiencia y ahora está llevando todo ese conocimiento a la práctica. MIURA 5, por su parte, también sirve como escalón al siguiente paso: MIURA 9, un cohete reutilizable de 42 metros capaz de poner hasta 1.500 kilos en órbita y diseñado para aterrizar mediante propulsión.De momento, todas las miradas se mantienen puestas en el lanzador que nos ocupa. A finales del año pasado, PLD Space dijo que ya tenía la primera unidad completamente integrada y ahora ya son tres las que ha fabricado, cumpliendo con el calendario que la empresa se había marcado. Sin embargo, una de las metas tendrá que posponerse: finalmente no será hasta 2027 cuando se produzca el primer vuelo de prueba, previsto para el primer semestre.Tal y como informan en un comunicado de prensa, “los tres vehículos comprenden dos unidades de calificación y el primer vehículo de vuelo. Las primeras están destinadas a diferentes campañas de ensayo a nivel de sistema, mientras que el vehículo de vuelo continúa su proceso de integración”. La fabricación en paralelo, explican, “permite aplicar directamente los resultados y aprendizajes obtenidos durante la calificación al hardware de vuelo”.Uno de los principales avances del programa es la integración completa de la segunda etapa de MIURA 5, que reúne en una misma configuración estructuras, aviónica, sistema de alimentación, control y propulsión. Con esta etapa, PLD Space inicia los ensayos a nivel sistema para “comprobar su comportamiento completo en condiciones representativas de operación”, es decir, para ver cómo se comporta en un entorno simulado similar al que tendrá que enfrentarse durante las misiones.Actualmente esta segunda etapa se encuentra instalada en posición vertical en Teruel para someterse a un ensayo de carga de propelentes (Wet Dress Rehearsal) y a un encendido estático. En paralelo, PLD Space ha completado en sus instalaciones turolenses –donde cuentan con diez bancos de ensayo propios– las pruebas de separación de etapas, “verificando las interfaces, los comandos y la secuencia temporal que intervienen en la separación controlada de la primera y segunda etapa durante el vuelo”.PLD Space lleva más de una década trabajando por algo que hasta hace pocos años parecía imposible: que España tenga un lanzador orbital propio. La compañía, fundada en Elche en 2011, ha crecido hasta convertirse en un actor imprescindible del nuevo ecosistema europeo del espacio. Hoy supera los 450 empleados, opera desde tres países y ha logrado lo que ninguna otra empresa privada nacional había conseguido: diseñar, fabricar, probar y lanzar con éxito un demostrador suborbital.
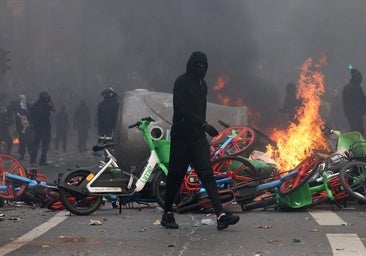
Vestido con ropa oscura y con un pasamontañas que le cubre el rostro, listo para destrozar escaparates y robar lo que hubiera dentro. Así participó en los disturbios de la plaza del Duomo de Milán de los últimos días el alborotador más joven de … las protestas de la localidad italiana, tal y como se observa en un vídeo que ha dado la vuelta al país y ha escandalizado a la ciudadanía dada la tieran edad del protagonista.
En los vídeos de las protestas, se aprecia cómo huye de una tienda de la calle Dante con con ropa y cinturones recién robados. Se trata de Yousef, un niño de apenas 11 años y origen marroquí que vive en el populoso barrio milanés de Barona, donde cursa el segundo año de Secundaria, según informan medios italianos.
A sus 11 años, Yousef es el manifestante más joven de los identificados en los enfrentamientos, si bien las multitudinarias protestas han contado también con participantes de apenas 12. Pese al nuevo decreto ley sobre seguridad aprobado por la primera ministra, Giorgia Meloni, todos ellos son inimputables, aunque pueden ser denunciado ante la Fiscalía de Menores y los servicios sociales.
Noticia relacionada
Carlota Pérez
A Yousef, para localizarlo, solo hay que acudir a la plaza del barrio, donde todo el mundo sabe quién es. Por allí acostumbra a pasearse a toda velocidad con un patinete, a veces con chicos mayores que él, convertido en una de esas figuras a las que mira todo el mundo, según señala un compañero de clase al periódico ‘Corriere della sera’.
Llegado de Marruecos y con los ojos azules del padre, tiene un grupo de seguidores en clase que le ríen las gracias, mientras que compañeros de otros cursos lo definen como alguien que «arma bronca» y «da un poco de miedo». Sobre su presencia en la protesta, lo tienen claro: «Ha ido ahí para hacer ruido y hacerse rico, lo que ha robado es fácil de revender».
El Consejo de Ministros de Meloni aprobó el pasado martes un decreto ley sobre seguridad que contempla que «quien rompe paga», y, si es un menor, corren los padres con los gatos. Además, convierte en delito la participación violenta en manifestaciones públicas, la Policía podrá «retener» preventivamente a menores sospechosos y aumentan las penas para quien comete el crimen con el rostro cubierto.
Dos veces finalista presidencial, Luisa González, del movimiento correísta Revolución Ciudadana (RC), fue detenida por la Policía Nacional, la madrugada de este 22 de octubre de 2026, en su domicilio de la localidad de Canuto, en la provincia costera de Manabí, para que … responda en una investigación por presunto lavado de activos relacionado con el financiamiento de su primera campaña electoral en 2023. González fue finalista en 2023 y 2025; en las dos ocasiones ganó Daniel Noboa.
El país se enteró de su detención porque el expresidente Rafael Correa, quien vive en Bélgica, había posteado antes de las seis de la mañana y los medios lo citaron en los primeros noticiarios del día. Solo horas después, la Fiscalía General del Estado confirmó en sus redes sociales, dando cuenta de que también hubo detenidos en la provincia de Pichincha, cuya capital es Quito, con el fin de formular cargos contra tres personas más, investigadas por presunta participación en delito de lavado de activos. El caso denominado «Laberinto» investiga irregularidades en el financiamiento político y el gasto en publicidad electoral durante la primera campaña presidencial de González.
Todo comenzó cuando González fue denunciada por «infracción electoral», en noviembre de 2025, por la entonces presidenta del Consejo Nacional Electoral (CNE), Diana Atamaint, quien habló de inconsistencias en la declaración de los aportes de campaña, ya que se habría omitido mencionar 174.930 dólares utilizados en propaganda electoral, así como 6.400 dólares en aportes cuyo origen no contó con la documentación de respaldo requerida.
Noticia relacionada
El CNE envió el expediente al Tribunal Contencioso Electoral (TCE) que impuso una multa a Luisa González; la deuda fue saldada y la causa archivada, pero el expediente fue remitido a la Fiscalía General del Estado que, tras las indagaciones, la detuvo este jueves. En este caso están igualmente involucrados la asistente de Luisa González, Estefanía Molina, y el ex asambleísta Santiago Díaz Asque, quien guarda prisión por la violación a una menor de edad, y tiene una sentencia en firme, y el excandidato a la vicepresidencia Andrés Araúz, que hizo binomio con Luisa González, en las elecciones de 2023.
Hace poco más de un mes, por este mismo tema, el Tribunal Contencioso Electoral (TCE) impidió que Luisa González inscribiera su nombre como candidata a la prefectura de Manabí, para las elecciones seccionales que Ecuador tendrá el 29 de noviembre próximo.
«Está secuestrada»
La noticia de la detención de Luisa González causó revuelo y en las redes se volvió tendencia. Muchos rechazaron, pero otros aplaudieron. Cerca del mediodía, el bloque parlamentario de la Revolución Ciudadana en el Pleno de la Asamblea Nacional exhibió pancartas exigiendo la liberación de Luisa González, y los legisladores hablaron de que en Ecuador se vive una dictadura. «Va a perder las elecciones el 29 de noviembre y está desesperado y por eso usa a la justicia», repitieron, mientras que la presidenta de la organización, Gabriela Rivadeneira, aseguró que Luisa González había sido secuestrada.
Newsletter
Desde España, el político Pablo Iglesias escribió en X que Noboa está convirtiendo a Ecuador en una dictadura. Han detenido a la candidata a la presidencia de la oposición progresista. Libertad para Luisa González, posteó acompañado de una fotografía suya junto a Luisa González. Y Rafael Correa le respondió: Te equivocas, Pablo. Ya es una dictadura. La están solamente consolidando.
Financiamiento de Venezuela
Luisa González tiene otra investigación en curso en la justicia por presuntamente haber recibido dinero de Venezuela para financiar la misma campaña de 2023; este caso es conocido como «Caja Chica» y en él también consta el nombre del expresidente Rafael Correa y de los exministros de Economía Fausto Herrera y Patricio Rivera, de quienes se supo fueron, al terminar su gestión, asesores de Nicolás Maduro.
El expediente investiga una presunta estructura delictiva organizada con fines de lavado de activos. Santiago Díaz Asque, que hoy guarda prisión y que fue muy cercano a Rafael Correa durante los 10 años de su gobierno, ha revelado la existencia de dineros de Venezuela en la campaña de González. Ha llegado a decir que él mismo lo transportó desde Caracas. «Yo trasladé, por disposición del presidente Correa», dijo cuando fue requerido por la Fiscalía y llevado desde la cárcel a que rinda declaración.
González fue imputada en esta causa en enero de 2026 y ella ha negado siempre las acusaciones. «No hemos recibido ningún aporte de Venezuela ni de ningún cártel», dijo en esos días; pero la Policía allanó su casa en Guayaquil y las fotografías de ella en pijama recorrieron las redes. Por «Caja chica» el movimiento Revolución Ciudadana fue suspendido de los registros en marzo pasado, por lo que han buscado cobijo en otros movimientos para participar en las elecciones seccionales del 29 de noviembre.
22/10/2026
Actualizado a las 20:29h.
Un potente terremoto de magnitud 7 ha sacudido la región china del Tíbet la noche de este jueves al viernes, según ha informado el Servicio Geológico de Estados Unidos (USGS), aunque no ha habido reportes inmediatos de víctimas ni daños.
El epicentro del seísmo, … que se registró a las diez y media de la noche locales, se ha localizado a unos 190 kilómetros al este-noreste de Nagqu y a 390 al noreste de Lhasa. El temblor ha tenido una profundidad superficial de 10 kilómetros.
La Administración Sismológica de China ha activado una respuesta de emergencia de nivel II, según ha informado la agencia estatal de noticias Xinhua en un breve despacho.
Noticia relacionada
Los terremotos son relativamente frecuentes en China. En enero de 2025, al menos 126 personas murieron en un terremoto que sacudió el distrito rural de Tingri, en el Tíbet.
comentarios
Reportar un error
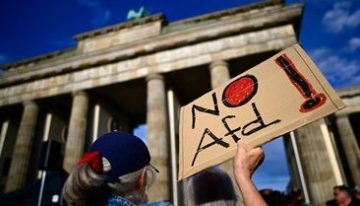
Las elecciones regionales del pasado septiembre en Alemania han abierto la puerta a gobiernos regionales radicales, tanto desde el extremo derecho del arco político como desde el extremo izquierdo. Los primeros que tendrán que lidiar con este nivel de presencia institucional son los … estados (Bundesländer), que ya están diseñando estrategias para protegerse.
El presidente regional de Baviera, el conservador Markus Söder, ha acudido este jueves a la Conferencia de Presidentes en la Cámara Alta (Bundesrat) de Berlín con la propuesta de un cordón sanitario financiero. Se trataría de un cortafuegos para impedir el trasvase de fondos a través del sistema de financiación territorial a estados federados gobernados por extremistas.
«No apoyaremos una política estatal que quiera realizar expropiaciones, que predique el antisemitismo o el euroescepticismo», ha defendido Söder en los pasillos del Bundesrat. Al mismo tiempo, ha apoyado la renuncia de Sajonia-Anhalt a la presidencia de la Conferencia de Presidentes, que debía asumir este jueves por turno, para evitar así que la derecha radical de Alternativa para Alemania (AfD) la ocupe cuando forme gobierno.
Noticia relacionada
Rosalía Sánchez
La idea es completar la Ley de Igualación Financiera con una «cláusula de extremismo». «Sajonia-Anhalt y Berlín se verían afectadas si las formaciones gubernamentales allí se desarrollan como se espera», ha explicado Söder. Además, anunció que cuenta con el apoyo de Hesse y Baden-Wurtemberg para su proyecto, que requeriría una mayoría simple en en las dos cámaras del Parlamento y podría encontrar problemas en el Tribunal Constitucional.
El proyecto tocaría en última instancia el artículo 107 de la Ley Fundamental germana, que regula las finanzas y la igualación financiera, y su enmienda requeriría una mayoría de dos tercios en ambas cámaras. En el caso de AfD, el «extremismo» está acreditado por el servicio de Inteligencia interior alemán, pero dicha confirmación no se ha llevado a cabo en el partido Die Linke (La Izquierda). Este último cogobierna en Bremen y Mecklemburgo-Pomerania Occidental y apoya a dos gobiernos liderados por la Unión Cristianodemócrata (CDU) en Turingia y Sajonia, según aclara la oficina de portavoces de la cámara de representación territorial.
Reacciones a la reforma
El presidente regional de Hesse, Boris Rhein (CDU), ha estado de acuerdo en que «aportar dinero de los contribuyentes a tales gobiernos es inconcebible». También se ha mostrado abierto a la idea el presidente regional de Baden-Wurtemberg, Cem Özdemir (Los Verdes), quien, sin embargo, ha recordado que «nuestra brújula es la Ley Fundamental». En el cuarto de los estados federados contribuyentes netos, el alcalde de Hamburgo, el socialdemócrata Peter Tschentscher, ha rechazado la reforma.
Newsletter
A largo plazo, Söder podría tener la Ley Fundamental de su lado. En la última renegociación de la igualación financiera, hace seis años, fue incluido en dicha ley el artículo 143f. Dicho precepto establece que la igualación financiera termina automáticamente si el Gobierno federal, el Parlamento o al menos tres estados federados quieren renegociarla oficialmente, fijando un plazo de cinco años. Sin embargo, 2031 resulta demasiado tarde para placar a los incipientes gobiernos regionales extremistas.
Un problema más allá de la política alemana
Lejos de tratarse de una cuestión únicamente de política interna alemana, la presencia de gobiernos extremistas al máximo nivel institucional es causa de problemas de política exterior. El motivo es que dicha posición les concede acceso a información sensible aportada por los servicios de Inteligencia aliados que podría caer en malas manos, ya que se trata de dos partidos que comparten la simpatía hacia Rusia. Aparte del precio de la energía, un asunto directamente relacionado, la Conferencia de Presidentes regionales no tenía otro punto en el orden del día.
La presencia de partidos extremistas podría desembocar en la fuga de información sensible hacia Rusia
En un acto de «responsabilidad de Estado», el todavía mandatario de Sajonia-Anhalt, el conservador Sven Schulze, ha renunciado a la presidencia de la Conferencia de Presidentes, que correspondía por orden rotatorio a su territorio. A la espera de que AfD forme gobierno, evita así que la derecha radical acceda a esa posición de liderazgo en los Bundesländer, que queda en manos de Renania-Palatinado.
Su presidente, Gordon Schnieder (CDU), lo ha justificado de forma tajante: «No quiero que la puerta de Moscú esté abierta solo porque ahora estén sentadas en la mesa determinadas personas». En esta línea, ha adelantado que los estados germanos encontrarán «mecanismos adicionales que no serán tan fáciles de implementar», en alusión a los servicios de seguridad interior y el Consejo de Seguridad Nacional. «La gestión de estos asuntos de seguridad se ha discutido de forma muy confidencial y estamos buscando la manera», ha añadido.
«No quiero que la puerta a Moscú esté abierta cuando haya sentadas en la mesa determinadas personas»
Gordon Schnieder
Presidente de Renania-Palatinado
Los presidentes regionales han aprovechado también para lanzar una contramedida al programa con brotes antisemitas que La Izquierda propone para Berlín. En una resolución de esta Conferencia, exigen una postura más dura frente a las amenazas y criminales islamistas, con un mayor uso de pulseras electrónicas para quienes representan una amenaza, más posibilidades de detención preventiva en caso de riesgo y penas más severas para los miembros de organizaciones terroristas. Además, piden que aumente significativamente la presión económica sobre los países de origen que se niegan a aceptar a sus nacionales.
Un hombre con inmunodepresión severa que falleció a comienzos de octubre en Lyon, en el sureste de Francia, estaba infectado por el virus shamonda, conocido por afectar al ganado, pero cuya transmisión a humanos no se había constatado hasta ahora, según anunció este jueves el Gobierno francés.En un comunicado conjunto, los Ministerios de Sanidad y Agricultura señalaron que, con los conocimientos disponibles sobre este virus, «no se ha identificado por ahora ningún riesgo sanitario para la población general».El paciente, cuya edad e identidad no han sido reveladas, estaba ingresado en los Hospicios Civiles de Lyon debido a una patología grave. Las autoridades francesas han puesto en marcha investigaciones clínicas, biológicas y epidemiológicas en las que participan especialistas en salud humana, animal y medioambiental.Los expertos que analizan el caso consideran que las complicaciones cerebrales que desarrolló el hombre están «muy probablemente vinculadas con la infección por el virus shamonda», identificado por primera vez en Nigeria a mediados de la década de 1960.»Un caso excepcional»Este virus se transmite principalmente al ganado bovino a través de mosquitos del género Culicoides. Durante el pasado verano se detectó por primera vez en varios puntos de Europa, entre ellos Francia.La infección de este paciente constituye el primer caso documentado de presencia del virus shamonda en un ser humano. Las autoridades francesas barajan la hipótesis de que el contagio se produjera a través de la picadura de un mosquito en el este del país, una zona en la que se había constatado la circulación del virus durante la primavera y el verano. En cualquier caso, consideran que se trata de «un caso excepcional» en una persona con el sistema inmunitario gravemente debilitado.Reforzar la vigilanciaEste caso ha llevado a expertos en sanidad animal a reclamar un refuerzo de la vigilancia sanitaria y el seguimiento de posibles nuevos contagios. No obstante, consideran que no hay motivos para generar alarma, ya que, con los conocimientos actuales, no se aprecia un riesgo para la población general. El patógeno, que afecta principalmente al ganado bovino, se ha detectado desde septiembre en explotaciones de seis provincias españolas.Mónica González, profesora titular del departamento de Sanidad Animal de la Facultad de Veterinaria de la Universidad de Murcia, ha apuntado que el caso francés podría hacer necesario realizar un estudio retrospectivo para determinar, mediante análisis serológicos, si hay personas que han contraído el virus sin desarrollar síntomas.La especialista considera que la prioridad debe ser reforzar la vigilancia coordinada entre profesionales de la medicina, la veterinaria, la biología y la entomología, siguiendo el enfoque conocido como Una sola salud (One Health), que integra la salud humana, animal y medioambiental. González ha insistido, no obstante, en que no hay que alarmar «en absoluto» ante la detección de este primer caso humano.Por su parte, el director general de la Organización Mundial de la Salud (OMS), Tedros Adhanom Ghebreyesus, ha señalado que el paciente francés se encontraba en una zona donde el virus shamonda circulaba entre los animales y donde también estaba presente el mosquito Culicoides. «Se necesitan más estudios para comprender plenamente la transmisión», ha advertido.Tedros ha explicado que la OMS está en contacto con las autoridades francesas, que están recopilando información para esclarecer el origen de la infección del primer paciente humano, las posibles vías de transmisión y los eventuales riesgos para la salud pública.
El agente del Departamento de Policía de Lauderhill Brian Louis Sguros vio, en el fallecimiento de uno de sus vecinos, una oportunidad y decidió no dejarla escapar. Ni siquiera la necesidad de infringir la ley de manera recurrente lo disuadió de su objetivo. Después … de encontrar muerto en su domicilio de esta región de Florida a Dennis West, un hombre de 71 años, este representante de la ley no dudó en suplantar la identidad del anciano para apropiarse de su vivienda.
Sguros, de 35 años, fue arrestado el pasado martes con la imputación de varios cargos, entre los que se encuentran mala conducta en ejercicio de cargo público, uso delictivo de la identificación de una persona fallecida y utilización ilegal de un dispositivo de comunicación bidireccional, de acuerdo con un comunicado de prensa publicado por la Oficina del Sheriff del Condado de Broward.
La usurpuación de la identidad por parte de este agente comenzó en el verano de 2022, después de que West fuera hallado sin vida en su domicilio en julio durante una visita de control. El anciano no había respondido a una llamada telefónica de Sguros, que acudió con un compañero a la vivienda. Allí encontraron el cadáver de West, que había fallecido por causas naturales debido a una enfermedad cardiovascular arteriosclerótica, de acuerdo con la declaración jurada de arresto del agente.
Noticia relacionada
Fue entonces cuando el agente optó por no dejar pasar la oportunidad de apropiarse de la vivienda del fallecido sin desembolsar un dólar. Sguros se presentó ante la oficina del médico forense como amigo de West, si bien, según la Policía, no hay indicios de que se conocieran. También declaró que el anciano no tenía familiares vivos, algo que han desmentido las autoridades.
Apenas un mes tardó Sguros en tomar posesión de la vivienda y, entre agosto de 2022 y febrero de 2025, se dedicó a limpiarla y reformarla, para lo que invirtió al menos 214.000 dólares «de su propio dinero», según la declaración jurada realizada en el momento de la detención. Además, el agente pagaba los impuestos y los servicios públicos del inmueble a nombre de West, de acuerdo con las autoridades.
Para llegar hasta este punto, el agente realizó múltiples búsquedas en bases de datos policiales desde su ordenador del trabajo para obtener el registro de la licencia de conducir de West. Así obtuvo la dirección, la fecha de nacimiento, el número de Seguro Social y otra información del fallecido. En su defensa, Sguros aseguró que tomó posesión de la vivienda porque era peligrosa y quería prevenir la actividad delictiva y la ocupación ilegal.
Newsletter
Sguros está acusado de falsificar la firma de West, entre otras cosas, para «conseguir que la ciudad de Lauderhill emitiera un permiso para realizar reparaciones». En febrero de 2025, junto con su cónyuge, presentaron un formulario ante el tasador de propiedades del condado de Broward para reclamar la vivienda. La usurpación de la vivienda trascendió cuando una empresa inmobiliaria compró la propiedad a los herederos de West.
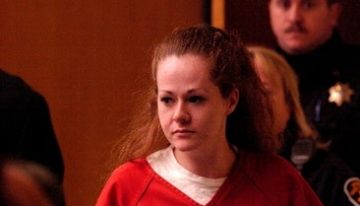
Christa Pike, la mujer que sobrevivió a su ejecución por inyección letal en Tennessee, ya ha vuelto a la cárcel y puede pronunciar frases completas después de haber estado ingresada en coma por los efectos de dos dosis de pentobarbital administrados en el … corredor de la muerte.
Pike, que iba a ser la primera mujer en recibir la pena capital en Tennessee en 200 años, ha resultado ser ejemplo de un hecho todavía más remoto: es la primera persona en sobrevivir a su ejecución por inyección letal en EE.UU.
Su abogado ha hablado con el medio estadouniense ‘TMZ’ para explicar que la reclusa ya camina, ha vuelto a prisión y puede pronunciar frases completas y coherentes. Pero no se sabe aún cómo será su recuperación a largo plazo. Ahora en la cárcel está recibiendo tratamiento médico.
Noticia relacionada
Javier Ansorena
La codenada, de 50 años, iba a ser desconectada de los aparatos de soporte vital cuando mostró signos de reanimación pero para sorpresa de todos se despertó y comenzó a hablar.
El tribunal de Tennessee ha ordenado a las autoridades penitenciarias estatales que preserven todas las pruebas relacionadas con la ejecución fallida, incluidos los suministros médicos, desechos y grabaciones de audio y vídeo. Lo ocurrido ha reavivado el debate sobre la pena de muerte en Estados Unidos.
La mujer fue condenada en 1997, cuando tenía solo 19, después de que asesinara a una compañera de clase junto a su novio, y apareciera el cadáver de la víctima con un pentagrama grabado en el pecho.
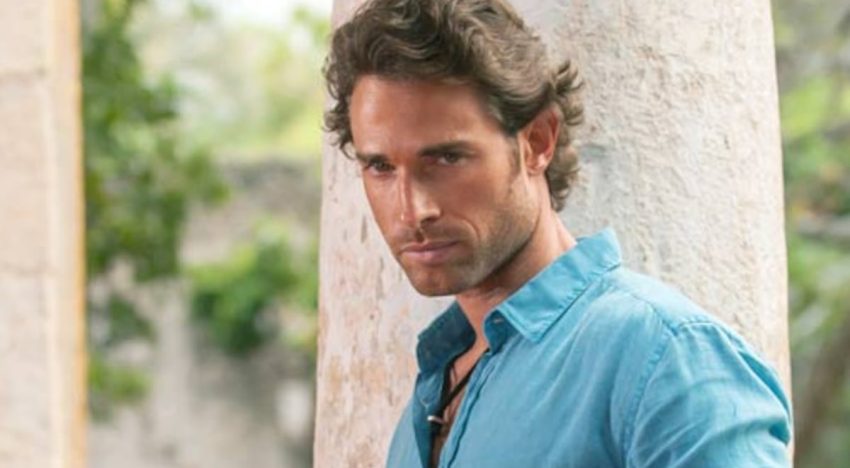
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/farandula/notas/sebastian-rulli-habria-demandado-a-su-expareja-para-reducir-la-pension-de-su-hijo/ El actor Sebastián Rulli habría presentado una demanda contra su expareja, la actriz Cecilia Galliano, en busca …
La volatilidad regresa al mercado con el petróleo en el punto de mira. La cotización del oro negro ha superado este jueves la barrera de los 110 dólares, máximos desde el pasado mayo, en medio de la tensión en Oriente Próximo. El Brent, la referencia en Europa, se coloca en los 111 dólares, un 2,2% más, en línea con el West Texas Intermediate (WTI), que avanza un 1,2% y se coloca sobre los 98 dólares el barril. El rebote se produce después de que haya trascendido que Estados Unidos e Israel preparan una nueva ofensiva militar contra Teherán para después de las elecciones legislativas de Estados Unidos, previstas para el 3 de noviembre. El ‘oro negro’ acumula una subida superior al 80% en lo que va de año después de que los flujos procedentes del Golfo Pérsico se vieran interrumpidos. No obstante, las exportaciones de crudo han aumentado recientemente y se colocan cerca de los niveles previos al conflicto, ya que los petroleros están apagando sus transpondedores para evitar ser detectados, aunque los envíos de productos petrolíferos siguen limitados. El crudo ha arrastrado otras cotizaciones en el mercado. El euro ha caído por debajo de los 1,12 dólares, al tiempo que el oro corrige un 2% hasta el nivel de los 4.000 dólares la onza. Las bolsas han vivido una jornada de ventas generalizadas. Al cierre de los mercados en Europa el FTSE MIB italiano y el Ibex 35 lideraban las caídas con un 2,5% y un 2,1%, respectivamente. En el caso del Dax alemán el retroceso ha sido del 1% y del FTSE 100 del 0,26%. Por último, en lo que respecta a CAC40 francés, ha saldado la sesión con un descenso del 1,4%. Los disturbios en Francia no han pasado desapercibidos para los mercados. El coste de la deuda francesa sigue sin encontrar techo en medio de la preocupación de los inversores, que ven difícil que el país galo pueda atajar la crisis política, fiscal y social en la que está inmersa. En este sentido, el mercado ha llegado a exigir un interés de más del 5,1% por el bono a diez años, el porcentaje más alto desde 2002, el año en que entró en funcionamiento el euro. Esto ha empujado al alza la prima de riesgo, el diferencial con respecto a Alemania por adquirir su deuda, hasta los 170 puntos, una cota que no veía desde la crisis financiera de 2011. Concretamente, al cierre de los mercados en el Viejo Continente, se situaba en los 174 puntos. De su lado, el alemán se mueve sobre el 3,33%. Francia se ve castigada por la inestabilidad, situación que se ha agravado tras un fin de semana de protestas que acabaron en violencia urbana. Además está prevista otra jornada de manifestaciones para el próximo 24 de octubre. Todo esto se produce mientras el Gobierno galo, que carece de mayoría absoluta en la Asamblea Nacional, encara el proyecto de presupuestos 2027 con difíciles negociaciones con la oposición (izquierda y ultraderecha). La segunda mayor economía del euro cerrará este año con un déficit del 5,4% y una deuda pública próxima al 120% del PIB. La alerta sobre la deuda francesa se produce en una semana en la que una de las tres grandes agencias de calificación de riesgos estadounidenses, Moody’s, se pronunciará sobre la situación financiera de Francia, en un esperado informe que se publicará este viernes tras el cierre de los mercados en Wall Street. La firma mantiene la deuda soberana francesa a largo plazo en Aa3 con «perspectiva negativa», un escalón considerado todavía de alta calidad. De producirse una rebaja, la solvencia gala caería al peldaño más alto del grado medio superior (A1) y seguiría los pasos de las otras dos grandes firmas del sector: Fitch y Standard & Poor’s (esta última volverá a evaluar a Francia el 27 de noviembre de 2026).La importancia de esta calificación radica en que constituyen una guía fundamental para los grandes inversores institucionales, incluidos Estados, fondos de pensiones y aseguradoras, ya que muchos de ellos tienen por mandato estatutario invertir únicamente en deuda con las máximas calificaciones crediticias.
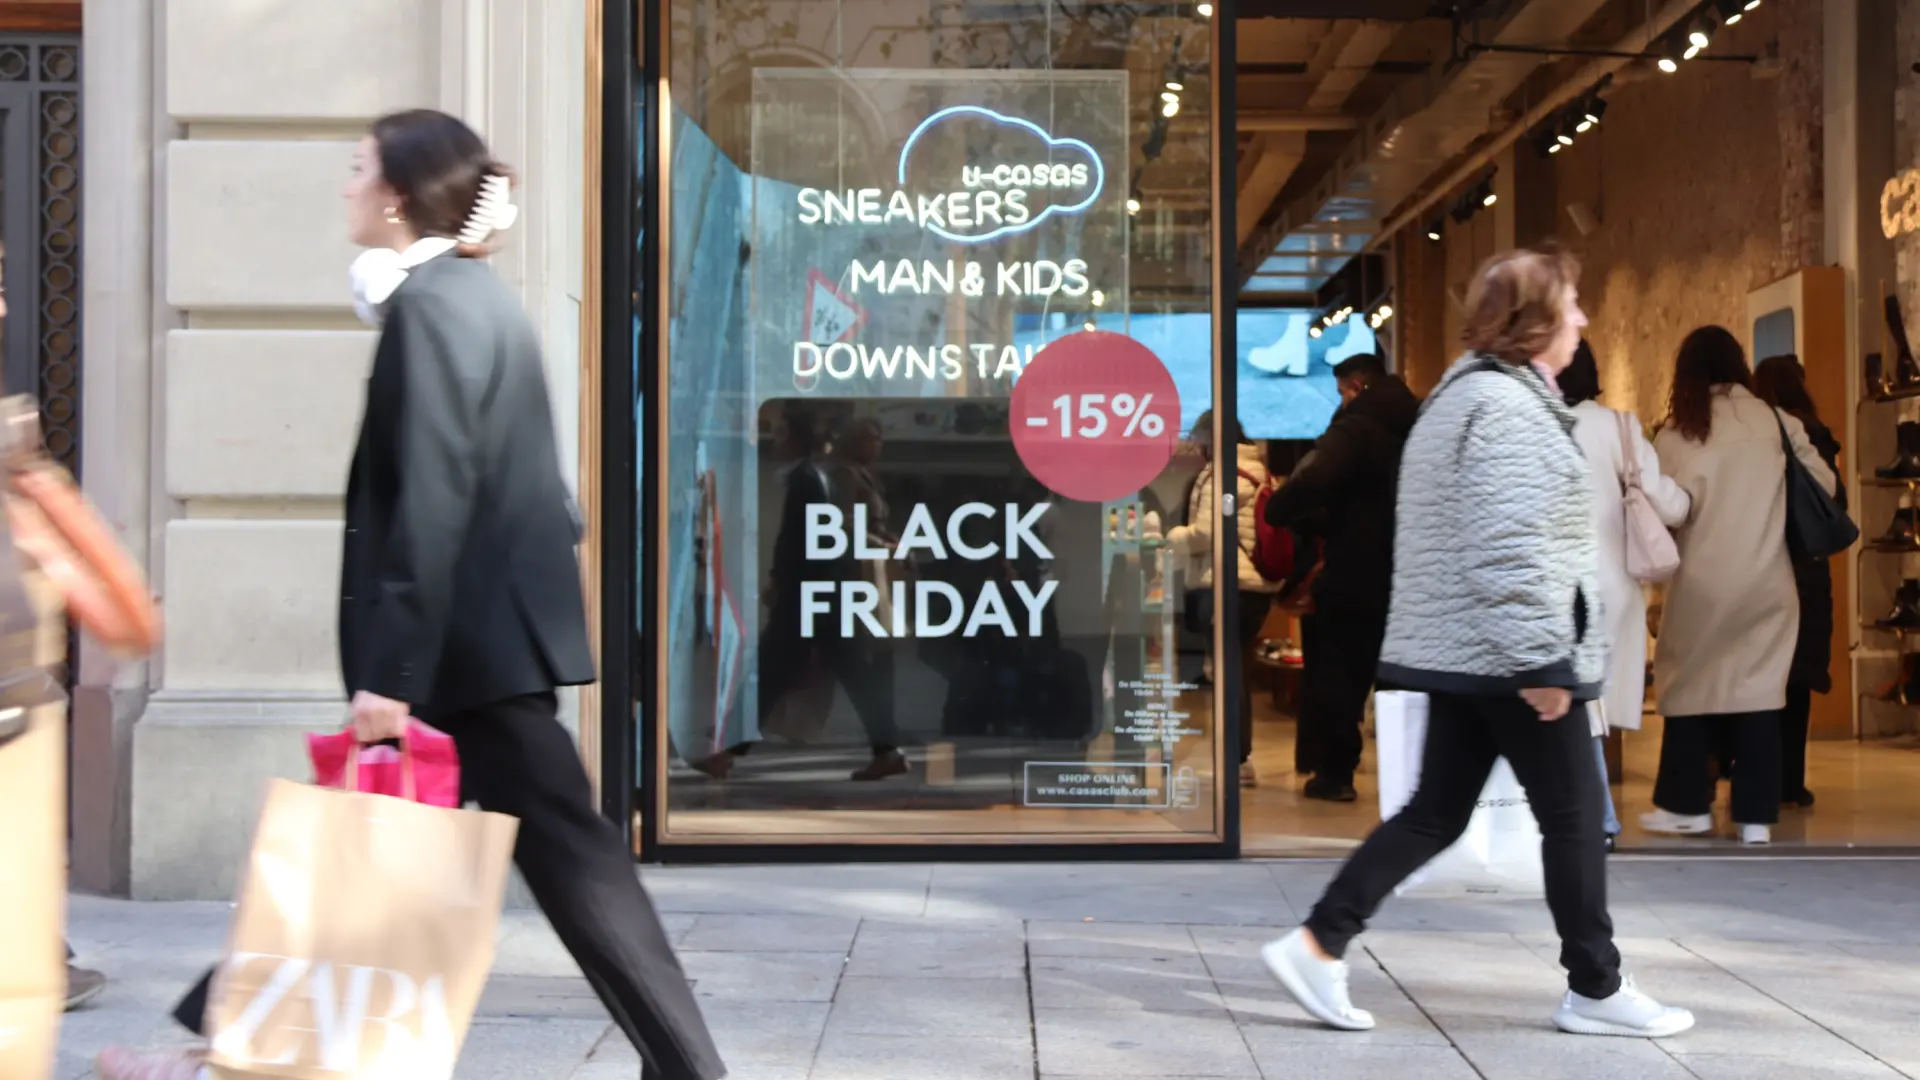
La campaña del Black Friday y el Cyber Monday generará este año en España alrededor de 124.300 contrataciones, lo que supone un crecimiento del 5,3% en comparación con la campaña anterior, según las previsiones publicadas por Randstad, la empresa de talento líder en España. Este incremento del 5,3% viene impulsado fundamentalmente por el dinamismo continuado del comercio y el crecimiento sostenido del sector logístico, que consolida las buenas cifras registradas en la edición anterior.En el comercio, la evolución de los hábitos de compra confirma que el auge del comercio electrónico no frena la contratación en el punto de venta. Las marcas refuerzan sus equipos en tienda con dependientes, promotores y asesores comerciales, perfiles en los que el trato cercano, la comunicación y el asesoramiento experto son determinantes en categorías como tecnología, belleza o alimentación. «Dado que las campañas son cada vez más amplias y exigentes, las empresas priorizan incorporar a los profesionales con la antelación suficiente para formarlos en producto, argumentarios y procedimientos, garantizando además su fidelización y disponibilidad para los días de mayor intensidad», indican desde Randstad.Por su parte, las principales demandas de las empresas logísticas para dar respuesta al tradicional repunte del consumo que se da en estas fechas serán promotores, empaquetadores, carretilleros, mozos de almacén y transportistas, además de profesionales destinados a la atención al cliente para atender el auge del comercio electrónico. De forma transversal a ambas ramas, «las compañías valoran cada vez más el manejo de herramientas digitales y soluciones de apoyo para la gestión operativa en el puesto de trabajo, facilitando que el profesional resuelva consultas sobre producto y procedimientos con rapidez y autonomía en un entorno que todavía es omnicanal, combinando la visita a tienda con la compra online».»El dinamismo de esta campaña confirma el buen momento del consumo, con un comercio físico que sigue tirando con fuerza de la contratación y un sector logístico que mantiene sus tasas de crecimiento positivas, mejorando los buenos resultados del año pasado. Asistimos a un modelo más equilibrado, donde las empresas combinan el refuerzo de la tienda de calle con una logística optimizada y planificada para dar respuesta a una demanda que sigue siendo omnicanal», explica Andrés Menéndez, director general de Trabajo Temporal de Randstad.Si se analiza el peso por sectores, el transporte y la logística continuarán concentrando el mayor volumen de contratación, con el 63,7% del total y cerca de 79.170 firmas. El sector se mantiene en tasas positivas con un crecimiento del 3,6% respecto a los 76.417 contratos alcanzados en 2025. Por su parte, el comercio representará el 36,3% restante con alrededor de 45.130 empleos, lo que supone un aumento del 8,5% interanual y consolida la buena marcha observada en los últimos años.Madrid, Cataluña y Andalucía lideran el volumen nacionalEn términos de volumen absoluto, la Comunidad de Madrid encabeza las contrataciones con 22.350 firmas, seguida muy de cerca por Cataluña (21.380) y Andalucía (21.020). Entre las tres autonomías aglutinan más de la mitad de las oportunidades laborales del periodo. El comportamiento territorial destaca por su evolución positiva, ya que prácticamente todas las comunidades autónomas incrementan sus contrataciones de cara a esta campaña. Las únicas excepciones son Castilla-La Mancha, que registra cerca de 6.115 contratos (-0,2%), y Extremadura, que se mantiene estable al alcanzar más de 1.450 firmas (+1%). En el resto del mapa autonómico los incrementos son generalizados. Dentro de las regiones con mayor peso en el empleo destacan la Comunidad Valenciana, que alcanzará las 14.425 firmas con una subida del 5,7%, y Canarias y Galicia, que registrarán 6.560 (+6,2%) y 6.330 contratos (+5,9%) respectivamente. Euskadi, por su parte, rozará los 5.930 contratos (+4,8%), mientras que Castilla y León alcanzará las 4.200 firmas (+8,0%), la Región de Murcia llegará a los 3.960 contratos (+8,0%), Aragón sumará 3.330 (+5,5%) e Islas Baleares alcanzará las 2.405 contrataciones (+4,1%).Asimismo, las autonomías que experimentan los mayores crecimientos porcentuales del país son Cantabria, que lidera el ranking con una subida del 13,9% (hasta los 1.190 contratos), La Rioja (+11,8%) con 570 firmas, el Principado de Asturias (+8,9%) con 1.732 contratos y la Comunidad Foral de Navarra (+8,0%) con 1.350 contratos.
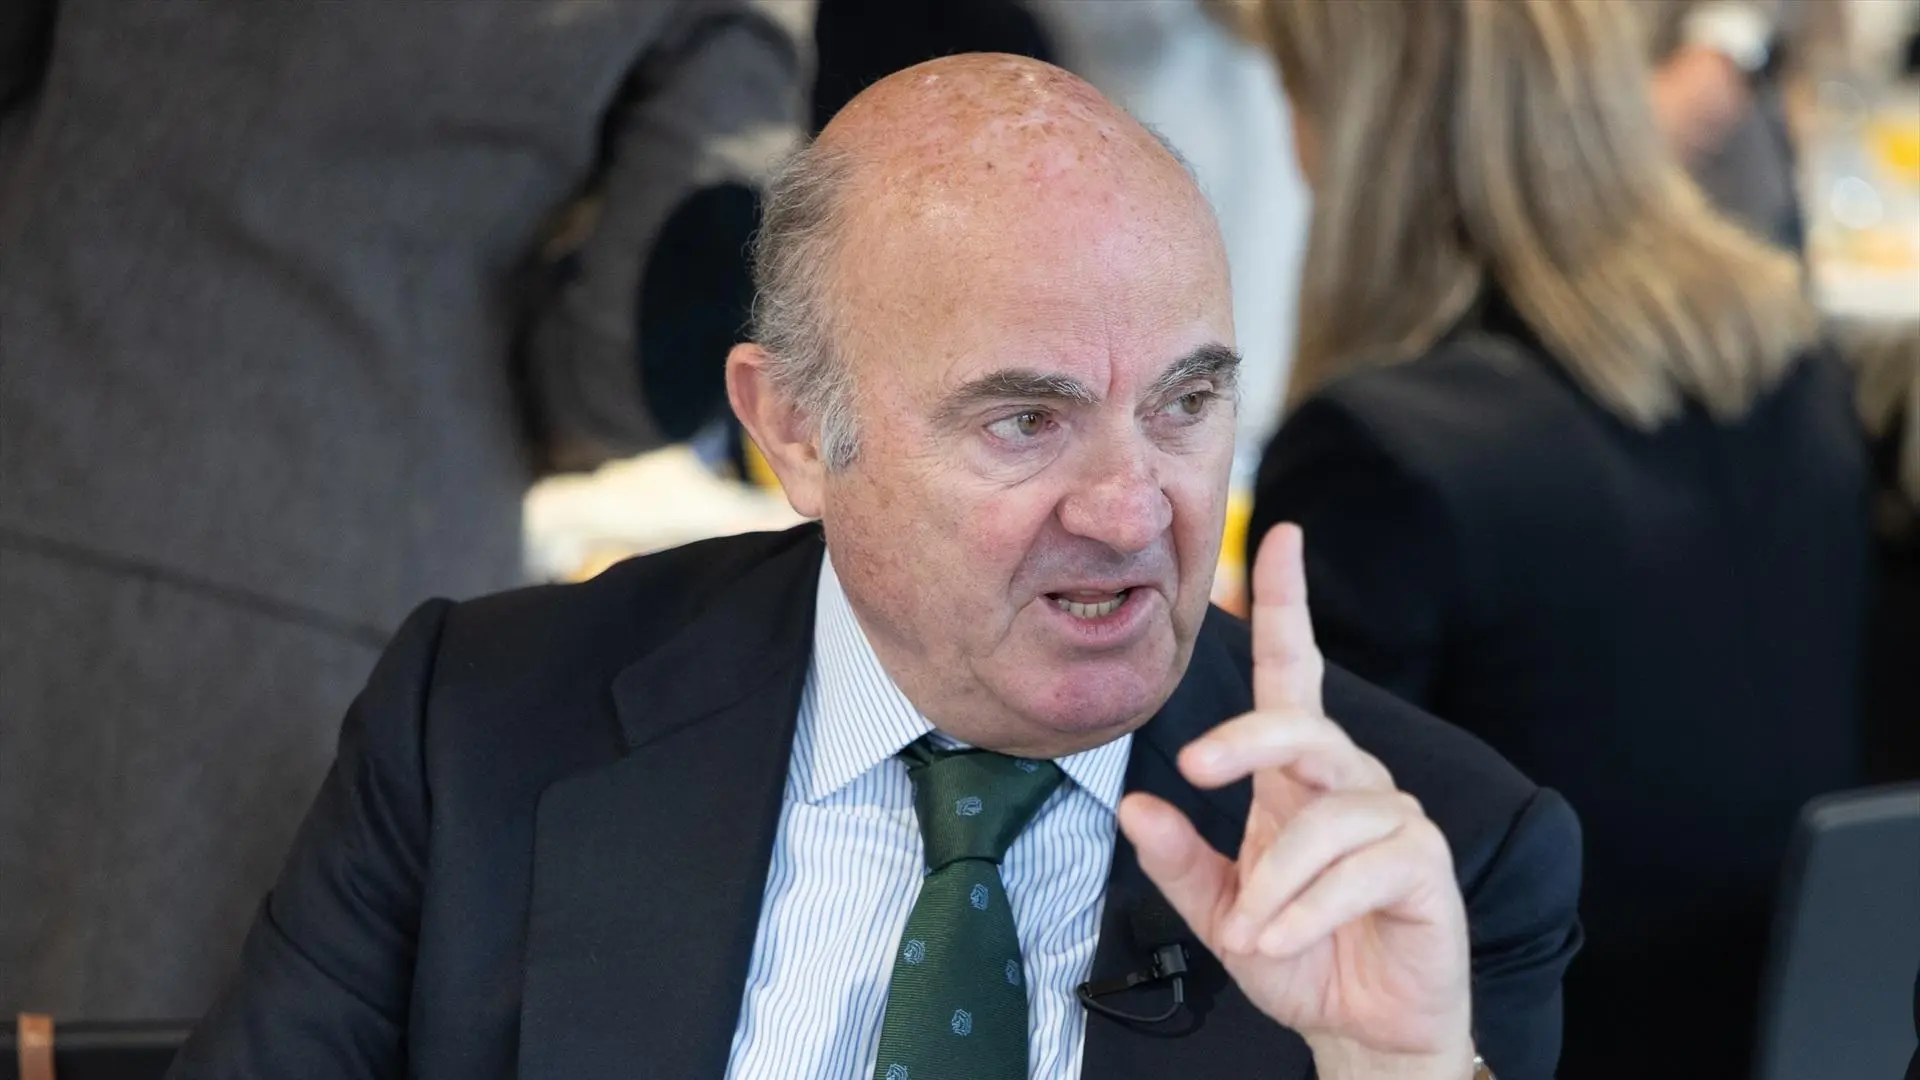
El exvicepresidente económico del Gobierno entre 2011 y 2018, así como exnúmero dos del Banco Central Europeo (BCE), Luis de Guindos ha alertado contra la «incertidumbre» que rodea a la evolución en el precio de los alimentos. De Guindos ha advertido de que el transporte, la energía y los fertilizantes pueden ser «determinantes para una aceleración adicional de la inflación». Algo que, ha añadido, también dependerá de la duración e intensidad de la crisis desatada por la guerra en Oriente Próximo. «Todo va a depender del conflicto , de cómo se desarrolle y, si continúan los precios de la energía elevados y resistentes, hay posibilidad de una espiral», advierte. El exvicepresidente del BCE ha realizado estas declaraciones durante su participación en el 41º Congreso del Gran Consumo en Sevilla, organizado por la patronal AECOC. De Guindos ha recordado que, en ESpaña, todavía no se han registrado los denominados «efectos de segunda ronda» disparando los precios de los alimentos con consecuencias sobre la renta disponible de las familias. Sin embargo, el exministro sí ve un riesgo en que la inflación alimentaria pueda ir a peor. Para el expolítico y economista esto resultaría perjudicial para España porque esto suele obligar a los bancos centrales «a subir los tipos de interés para contener el proceso, ya que no puede reducir el precio de la energía». A su juicio estamos inmersos en «un shock de oferta» que conlleva una suida de precios del 2 al 4%, mientras que la subyacente se sigue manteniendo en el entorno del 2% «impulsada por la energía». Sin embargo, añade, tampoco se ha producid «una espiral de precio- salario». En su intervención De Guindos ha identificado 3 desafíos para España y Europa: la relación con Estados Unidos «ya que no hay seguridad de que defenderá a Europa de la amenaza existencial que representa Rusia», así como la necesidad de que el Viejo Continente » gaste más y mejor en Defensa pasando de un gasto público de entorno al 2% hasta el 3,5%. Esto es punto y medio».La amenaza China El exvicepresidente del BCE también ve como un desafío a China «al ser el mayor competidor de Europa con una economía que tiene un exceso de capacidad muy enfocada a la exportación y que ha ganado mucha competitividad». De Guindos ha apuntado que «la estructura de producción china tiene ya buenas características y una calidad muy parecida a Europa». El último reto sería la propia fragmentación política de los Veintisiete «con la aparición de partidos radicales como vemos en Alemania o el Parlamento Europeo». Organizaciones que, explica, consideran los planteamientos nacionales más importantes. Algo que puede llevar a la división del club comunitario, en su opinión. «La única forma de que Europa pueda competir en el contexto internacional, de decir algo en el mundo es permanecer unidos», advierte.
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/musica/notas/excantante-de-nklabe-regresa-como-solista/ El puertorriqueño Ricky Luis, quien fue la voz principal de la agrupación de salsa N’Klabe durante cinco …
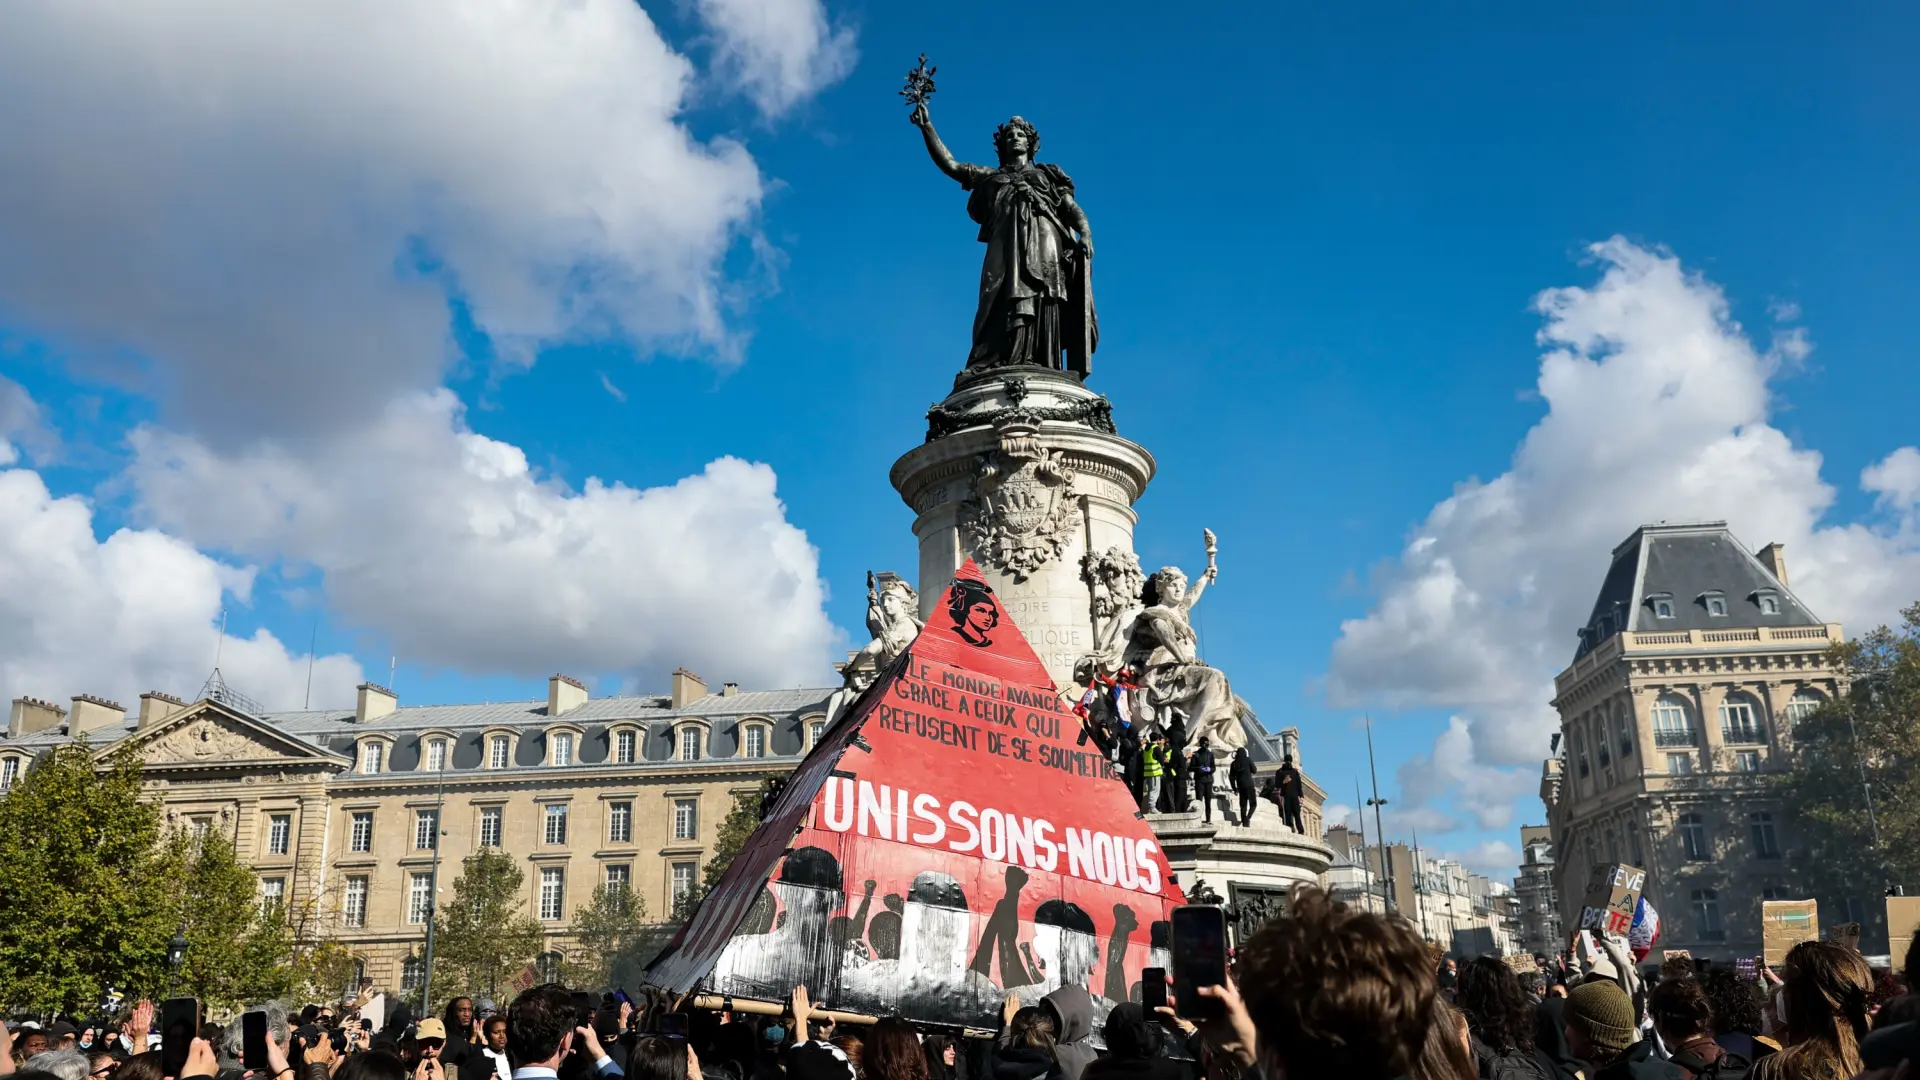
Cuando todos venden, ellos buscan razones para comprar. Los inversores bajistas sacan rédito de la crisis en Francia y aprovechan para hacer caja. Para los inversores de Barclays, el riesgo político ha aumentado tanto en el país galo que este mercado bursátil ya se ha convertido en la mayor posición para los shorts sellers -como se conoce en la jerga- en Europa, pero también en Estados Unidos. El clima de tensión que se respira en las calles de París tras las protestas del fin de semana se ha trasladado a las bolsas y la deuda. Tanto los fondos sistemáticos como los discrecionales evitan cada vez más el CAC40 francés -el índice de referencia del parqué parisino-. Una menor exposición a la renta variable que viene liderada por los fondos que siguen tendencias, denominados Commodity Trading Advisors (CTA), y que toman posiciones largas o cortas en futuros sobre los índices en función de las señales de mercado. «Los CTA mantienen una posición prácticamente neutral a la renta variable de la Unión Europea, con una posición corta máxima en el CAC40. A diferencia de lo que ocurre en Estados Unidos, la mayoría de los mercados se enfrentan a entradas de capital a corto plazo», indican desde Barclays. El mercado financiero francés se ha visto lastrado por la inestabilidad política desde que el presidente del país, Emmanuel Macron, convocó elecciones legislativas anticipadas en junio de 2024. Desde entonces, el país ha tenido hasta cuatro primeros ministros mientras el déficit y la deuda iban en aumento, incrementando los costes de refinanciación. Francia presenta una de las ratios de deuda pública más altas de toda Europa, con un 119% del PIB. La previsión de cerrar con un déficit para el conjunto del ejercicio del 5,4% del PIB tampoco ayuda. Las últimas protestas contra el aumento del coste de la vida han desembocado en una oleada de violencia y disturbios que se están atajando con medidas de seguridad como toques de queda. La situación no ha pasado desapercibida para los inversores bajo la amenaza de que desate una crisis de deuda en toda Europa. La prima de riesgo del país -que mide el diferencial de los bonos de un país con respecto a la renferencia, en este caso, Alemania- se ha disparado por encima de la barrera de los 150 puntos, aunque hace unas semanas llegó a colocarse en los 159, máximos desde la crisis del euro de 2011. En este sentido, la rentabilidad del bono a diez años ha superado el 5% de rentabilidad a la espera de conocer avances en las negociaciones para sacar adelante los presupuestos del próximo año. Patrick Barbe, gestor de Neuberger, ve en la perspectiva de un acuerdo presupuestario un posible catalizador para la reducción parcial de la prima. «Aunque en el pasado la necesidad de reducir el déficit presupuestario pasaba desapercibida para la mayoría de los ciudadanos -puesto que Francia podía financiarse fácilmente a tipos bajos-, la subida generalizada de los tipos de interés y el repunte de la prima ha provocado un cambio en la opinión pública. Ahora la mayoría de franceses reconoce la necesidad de recortar el gasto», especifica. En un mercado de bonos global tensionado, Francia se ha convertido en el eslabón más débil de la cadena. «El aumento del diferencial respecto a los bonos soberanos alemanes demuestra que los inversores también exigen una compensación adicional por los riesgos fiscales y políticos de Francia», comentan los analistas de BlackRock. La mayor gestora de activos hace un llamamiento a la calma y asegura que la eurozona se encuentra mucho más preparada que hace quince años para afrontar cualquier turbulencia en la renta fija, si bien matizan que una intervención por parte del Banco Central Europeo (BCE) no está garantizada. «Siguen siendo posibles nuevas turbulencias y efectos contagio», agregan. La última encuesta de gestores de fondos de Bank of America señalan a Francia como la plaza bursátil menos atractiva para invertir. Un 56% de los encuestados prevé infraponderar el país durante el próximo año, el porcentaje más elevado desde que se tienen registros. Más de seis de cada diez cita la sostenibilidad fiscal y el ciclo electoral para suceder a Macron la próxima primavera como el mayor riesgo político para la renta variable europea.
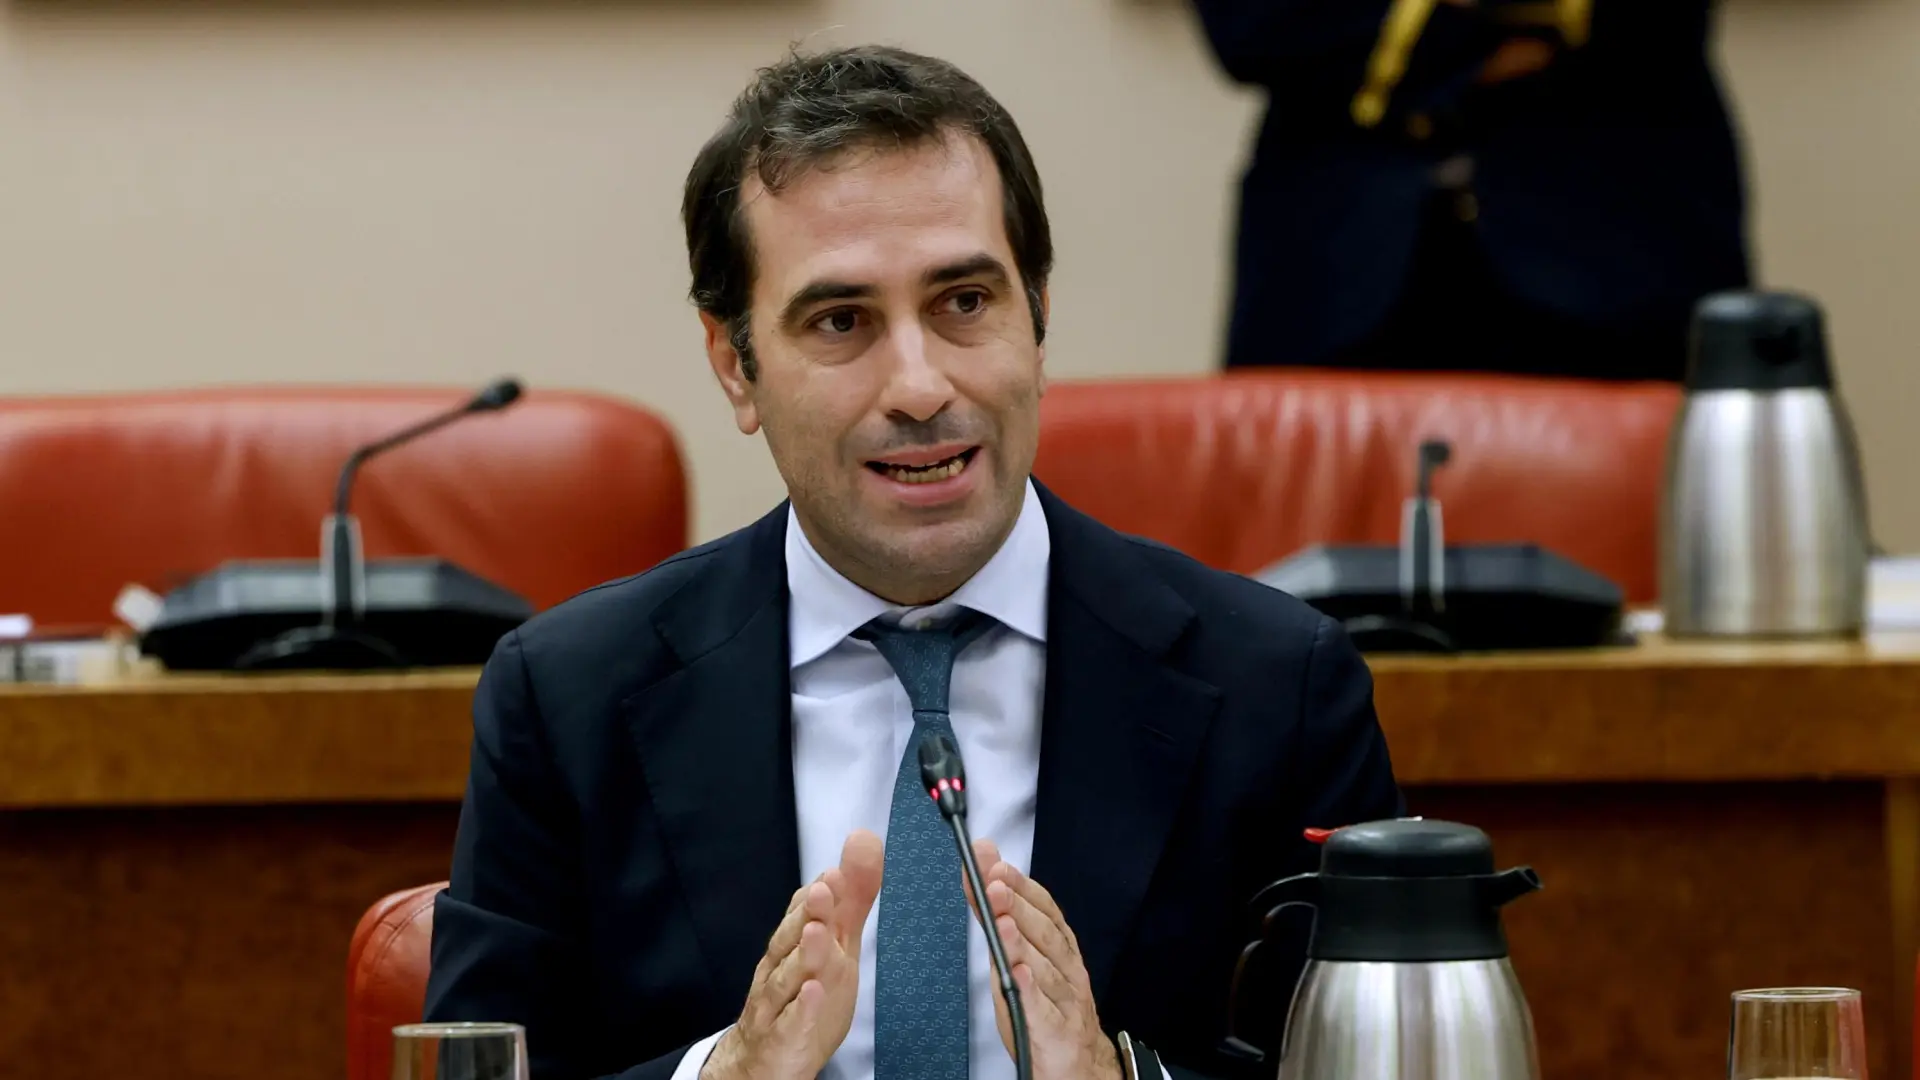
El inversor extranjero gana protagonismo en el mercado de deuda pública española. La estrategia de financiación del Tesoro Público para este 2026 contempla entre sus objetivos que la base de extranjeros pasara de representar el 48% a situarse por encima del 50%. Una meta que ya se ha conseguido tras cerrar el pasado mes de junio en el 50,8%, una cota récord. Esto equivale a que de los casi 1,5 billones en circulación, casi 760.000 millones están en manos de ahorradores no residentes en España, según datos del Tesoro Público. Refuerzan así su apuesta por esta economía, que ha ido en aumento de manera sostenida desde la pandemia con un incremento del 38% desde entonces. Félix López, gestor de renta fija en Abante Asesores, destaca que aunque su peso en el conjunto del apalancamiento público siempre ha sido relevante, este comportamiento evidencia el atractivo de la renta fija española. No obstante, avisa de que el dato se puede ver distorsionado porque también se incluye dentro de esta categoría a las gestoras españolas con sede en Luxemburgo que adquieren bonos. En cualquier caso, el porcentaje supera el contabilizado en 2007, antesala del estallido de la burbuja inmobiliaria, cuando se movía sobre el 45%. En aquel momento, la economía vivía los últimos coletazos de una época dorada asentada sobre el boom del ladrillo. En el momento actual, el escenario de crecimiento es totalmente diferente. Al margen de que la crisis de vivienda, que ahora es de escasez y no de exceso de oferta, la expansión de la actividad por encima del resto de la eurozona se asienta sobre la robustez del mercado laboral y el aumento de la población, que roza los 50 millones de habitantes. Estos factores avalan la confianza en la economía española, que viene refrendada también por la mejora de su ‘rating’. La estadística del Tesoro recoge el dato solamente hasta julio, cuando las principales agencias de calificación (Moody’s, Fitch y S&P) aún no habían actualizado su visión sobre España a ‘A+’ con perspectiva estable después de seis años sin novedades. El cambio de posición a finales de verano se produce después de que el año pasado la colocaran en el nivel A, un umbral que no tocaban desde 2012, justo en plena crisis de deuda que tuvo en el foco a los países periféricos de la eurozona, entre ellos, España.
Catorce años después, el país da por enterrado este capítulo y el inversor internacional se ha rendido a los encantos de la deuda española en un contexto en el que busca calidad, tal y como afirma Juan Vilarrasa, senior portfolio manager en Miraltabank. Esto también tiene su reflejo en la prima de riesgo, el principal indicador de estrés financiero de una economía, que recoge el diferencial del interés de la deuda española con respecto a la alemana, considerada la referencia. En este caso, tras el ligero repunte experimentado en los últimos días como consecuencia de los disturbios producidos en Francia, que está al está al borde de una crisis de deuda, ha repuntado hasta los 65 puntos a escala nacional, cuando en agosto oscilaba en la franja de los 40 puntos. «No es algo necesariamente positivo ni negativo, pero la mayor presencia de inversores extranjeros hace a España más vulnerable a los movimientos de los mercados y más dependientes de su percepción sobre el país», señala Víctor Alvargonzález, socio fundador de Nextep Finance, compañía de asesoramiento independiente, quien resalta la dependencia del ahorro externo que esta radiografía arroja. El mayor papel de los extranjeros en la compra de deuda ha ayudado a compensar la retirada gradual del Banco Central Europeo (BCE), representada en la muestra a través del Banco de España (BdE) y que con los últimos datos disponibles acaparan un 20% de toda la deuda en circulación. Durante el pico registrado en 2021 como consecuencia de la pandemia de Covid-19 llegó a ser del 33%.
En la misma línea, las administraciones públicas también han acometido una reducción paulatina de compras de títulos hasta pasar del 11,6% de 2010 a un testimonial 2,5% actualmente, que se traduce en 37.700 millones. El particular, en contraste, apenas supone el 1,7% del total y viene condicionado por su alto peso en la deuda a corto plazo a través de las Letras del Tesoro.Por último, las entidades de crédito, que históricamente han tenido un papel relevante en este sentido, comienzan a ganar de nuevo terreno. La tendencia a la baja arranca en 2014 para alcanzar el valle en 2021 (12,2%), cuando empiezan a remontar y ya rozan el 15%. En cualquier caso, es la mitad de lo que llegaron a concentrar hace doce años con 223.000 millones ahora mismo. La exposición a la deuda pública por parte de las entidades le sirve para blindarse frente a la evolución de los tipos de interés a la vez que gestiona el control del riesgo. Asimismo, en la lista también aparecen las aseguradoras, que canalizan un 6,4% del total, equivalente a 95.000 millones, así como los fondos de inversión con un 2% (30.409 millones).
Gerente presenta a los 100 gerentes que, gracias a la gestión realizada en sus empresas, son los más exitosos del país este año
Gerente presenta a los 100 gerentes que, gracias a la gestión realizada en sus empresas, son los más exitosos del país este año 2018.
Gerente presenta a los actores de diferentes sectores de la sociedad que con su influencia construyen país día a día
El líder moderno inspira y ayuda a construir, creando el ambiente y las condiciones adecuadas para que fluyan las ideas y se puedan ejecutar.
Así se movieron los principales sectores económicos del país en 2017
Así se movieron los sectores económicos en 2018
Los Autos más innovadores, los últimos lanzamientos y noticias del sector automotor.
Los programas de educación profesional y las noticias de las Universidades más prestigiosas en Colombia.
Gerente presenta las megatendencias en la gerencia y los negocios y una perspectiva de lo que se avecina en 10 años.
Salud, entretenimiento y turismo son algunas de las necesidades que tenemos los seres humanos para tener una vida plena.
Revista Gerente presenta lo mejor de nuestros Foros sobre liderazgo, empresa, tecnología, gerencia y las tendencias en los negocios.
La más diversa variedad de marcas prestigiosas y últimos lanzamientos en el mercado colombiano
Cada vez son más las empresas que se unen por el medio ambiente y el bienestar de las comunidades vulnerables.
Completa guía de los productos y servicios que ofrecen las empresas para turismo, entretenimiento, salud, entre otros.
La revolución digital está transformando la economía mundial en una era en la que la tecnología es más que cajas y fierros.
Tres panelistas que participaron en ExpoGerente 2019 dejaron sus impresiones sobre los retos y oportunidades que plantea la transformación digital.
Las empresas deberían tener prácticas que mantengan una buena reputación, especialmente cuando en los últimos años las variables de riesgos han ido cambiando con las crisis políticas alrededor del mundo.
La transformación digital ha generado la necesidad de atender con mayor detalle el tema de la seguridad para minimizar los riesgos.
La tecnología permite que cada vez un mayor número de personas accedan a compras por internet, estimulando el crecimiento del comercio electrónico que busca adaptarse a las características del mercado colombiano y contribuir a la equidad en...
El auge de las compañías emergentes o startups dirigidas por jóvenes, revela grandes cambios en la visión de liderazgo que traen las siguientes generaciones.
Multinacionales están transformando su modelo de liderazgo piramidal a rotativo, donde prima el conocimiento y se permite la toma de decisiones en cargos bajos, esto con el objetivo de potencializar el liderazgo en todas las escalas dentro de...
Capacidad de aprendizaje, adaptabilidad, ganas, resiliencia, autenticidad y humildad son las habilidades claves que definen a un buen líder corporativo.