Colombia nos une, hagámoslo con confianza: un llamado a reencontrarnos en el lugar de trabajo
Great Place To Work® 🇨🇴 Colombia nos une Hagámoslo con confianza Colombia nos une, hagámoslo con confianza: un llamado a reencontrarnos en el lugar …

Great Place To Work® 🇨🇴 Colombia nos une Hagámoslo con confianza Colombia nos une, hagámoslo con confianza: un llamado a reencontrarnos en el lugar …
PIEL SANA IGC Innovación · Salud Colombia Indira Gómez y Edinson Rodríguez: dos orígenes, una misma apuesta por innovar en salud desde Colombia En …
30 Años · 1996–2026 ASOCARS 33 CAR · Colombia ASOCARS cumple 30 años: tres décadas de trabajo conjunto por la protección ambiental de Colombia …
Masglo Therapy Salud Mental · Bienestar Autocuidado Ansiedad: ¿qué dicen nuestras manos cuando estamos bajo tensión? Mover los dedos, morderse las uñas o arrancarse …
Great Place To Work® 🇨🇴 Colombia nos une Conversación nacional Great Place to Work® lanza «Colombia nos une, hagámoslo con confianza» Una iniciativa que …
Industria de Reuniones Estrategias Punto Aparte COCAL · Asoeventos La industria de eventos: motor de turismo, empleo y negocios de Colombia Andrea Zuluaga impulsa …
Pagos Inmediatos Bre-B · Primer año 24 departamentos Visionamos conecta a más de 180 entidades del sector cooperativo y solidario a Bre-B La red …
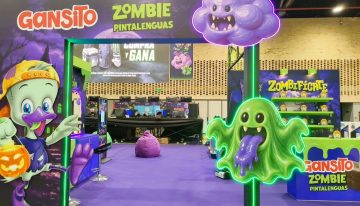
🎃 Halloween 2026 Productos Ramo Desde 2023 Gansito Zombie regresa al mercado y consolida una tradición para Halloween Desde su lanzamiento en 2023, Productos …
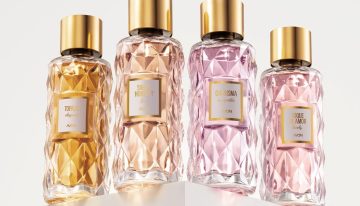
140 años de Avon ✨ Avon Iconic Collection 🇨🇴 Colombia · 100 ml Avon recupera cuatro fragancias de su historia para conectar con una …
La Agencia Española de Protección de Datos ya está estudiando la suspensión cautelar de TikTok en España. Según explican desde la agencia a ABC, la solicitud, emitida por el Ministerio de Juventud e Infancia a cargo de Sira Rego, fue recibida en la tarde … del pasado martes. Por el momento, se desconoce cuándo se emitirá una respuesta oficial, aunque lo más probable es que no se demore y llegue en cuestión de días o, incluso, horas.
El Ministerio de Juventud e Infancia realizó la petición a la AEPD tras la publicación de una extensa investigación en la que ‘Maldita’ acusaba a la red social de origen chino de ser «el hogar del pederasta» y de no hacer lo suficiente para frenar la promoción y difusión de material de abuso sexual infantil. Asimismo, señaló que el algoritmo de la aplicación conduce sin problemas a los pedófilos hacia este tipo de contenido.
A lo largo de 35 días, la fundación registró 12.068 comentarios en español en los que 7.725 perfiles afirmaban tener material de esta clase y trataban de comerciar con él o intercambiarlo. Además, localizó 1.183 vídeos e imágenes explícitos de abuso de menores.
Noticia relacionada
Clara Molla Pagán
En el escrito, el ministerio trata de que la AEPD tome cartas en el asunto amparándose en el artículo 66.1 del Reglamento General de Protección de Datos de la UE. Este permite a la autoridad competente de un Estado miembro adoptar medidas provisionales inmediatas cuando existe una «necesidad urgente» de proteger los derechos de los afectados. En caso de que la agencia dé el visto bueno, TikTok tendría prohibido durante un máximo de tres meses tratar datos de los usuarios afincados en España, lo que, en teoría, imposibilitaría que la aplicación siguiera estando disponible en el país.
La primera (y única) vez que la AEPD ha actuado para suspender cautelarmente una plataforma en España fue en 2024, cuando tomó la decisión de paralizar las operaciones de la empresa de criptomonedas WorldCoin. La firma llegó a cosechar un gran éxito en los centros comerciales del país entregando dinero a los usuarios a cambio del escaneo del iris de sus ojos. Este caso era distinto al de TikTok, ya que estaba relacionado directamente con la protección de los datos personales del usuario, no con el abuso de menores.
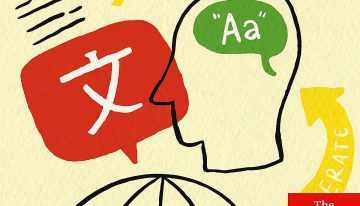
Al cumplir 25 años, uno de los éxitos más improbables de internet se enfrenta a nuevas y graves amenazas Escrita en casi 23.000 rollos de manuscrito, la enciclopedia Yongle, encargada por un emperador Ming en el siglo XV, fue la mayor obra de referencia … de la historia. Mantuvo ese título durante unos 600 años, hasta que Wikipedia, una startup que operaba desde una oficina caótica en Florida, la superó después de solo seis años. Hoy en día, la enciclopedia colaborativa en línea alcanza los 30.000 millones de palabras en más de 300 idiomas. Su edición en latín por sí sola tiene más artículos que la Enciclopedia Británica. Mientras Wikipedia celebra este año su 25.o aniversario, se enfrenta a grandes problemas. Está perdiendo tanto lectores como editores voluntarios.
Está en el centro de una guerra cultural creciente. Y la IA supone una amenaza existencial. Como observa Richard Cooke, un periodista australiano, en un nuevo libro que invita a la reflexión, Wikipedia es la mayor enciclopedia jamás escrita por humanos —y probablemente mantendrá ese título para siempre—. Cualquier rival futuro seguramente se creará con ayuda de la IA. Enciclopedia colaborativa de referencia mundial, Wikipedia sirve tanto de oráculo como de espejo. Su historia se remonta a una compra de la infancia. Cuando Jimmy Wales tenía tres años, su madre compró un ejemplar de la World Book Encyclopedia, que la familia actualizaba cada año con pegatinas enviadas por correo.
Décadas después, Wales buscaba ideas de negocio. Una enciclopedia en línea nunca tendría por qué quedar desactualizada, razonó. Así que, junto con un colega, Larry Sanger, fundó Nupedia en 2000. Su proceso de siete pasos de edición y verificación de datos significaba que, tras cinco meses, había aprobado un solo artículo (sobre la «atonalidad» en la música). Así que, para acelerar las cosas, cambiaron de rumbo y lanzaron una enciclopedia colaborativa en 2001.
Newsletter
Wikipedia era terrible y ese era el secreto de su rápido crecimiento inicial. «La persona promedio que veía la joven Wikipedia por primera vez pensaba que podía hacerlo mejor», escribe Cooke. Más tarde ese año, el sitio se consolidó, ya que en menos de un mes se añadieron más de 100 artículos sobre los atentados terroristas del 11 de septiembre.
Al ver su potencial comercial, sus responsables consideraron vender anuncios. Sin embargo, tras la marcha de editores voluntarios que no querían trabajar para «WikiPAIDia», dieron marcha atrás y la gestionaron como una organización sin ánimo de lucro. Wales lo ha calificado como «o bien lo más inteligente o lo más tonto que he hecho nunca»: No ha ganado mucho dinero con el fenómeno que cofundó.
El libro de Cooke es un entretenido laberinto de información, al igual que su tema. Pinta un retrato cariñoso de los muchos excéntricos y marginados que han hecho del sitio lo que es. El segundo idioma con más entradas de Wikipedia es el cebuano, una lengua minoritaria de Filipinas, que tiene seis millones de artículos —principalmente sobre insectos— subidos por un bot creado por un sueco que se casó con una filipina. Un usuario llamado Giraffedata no soporta la expresión «comprised of» y lleva 15 años eliminando decenas de miles de casos. A nadie le sorprenderá saber que la mayoría de los editores de Wikipedia son hombres.
El segundo idioma con más entradas de Wikipedia es el cebuano, una lengua minoritaria de Filipinas, que tiene seis millones de artículos
La composición de los editores de Wikipedia se refleja en el contenido del sitio. En un momento dado, el artículo sobre Scrappy Doo, un personaje de dibujos animados, tenía 2.000 palabras más que el de Polonia. Y aunque los editores llevan su traje nacional el primer día de la conferencia anual Wikimania, en una muestra multinacional de diversidad, no forman un grupo especialmente diverso. Durante los primeros diez años de Wikipedia, la mitad de todas las ediciones procedían de cinco países; había más editores en los Países Bajos que en África.
Sin embargo, ahora Wikipedia se enfrenta a desafíos aún mayores. Uno es el clima político febril. Ciertos temas siempre han provocado «guerras de edición»: las páginas más disputadas incluyen Israel, Jesús y Donald Trump. Siempre ha habido colaboradores problemáticos —la iglesia de la cienciología fue la primera organización vetada para editar en Wikipedia, en 2009—.
Sin embargo, los debates recientes sobre desinformación y censura han resultado más difíciles de abordar. Sanger, cuya relación con Wales se deterioró, ha denunciado el sesgo «globalista, académico, secular y progresista» de Wikipedia. El año pasado, Elon Musk, antiguo fan del sitio, anunció Grokipedia, una alternativa a lo que él llamó «Wokepedia».
Falta de editores
El tenso ambiente político ha agravado un segundo problema: la falta de editores. La Wikipedia de los primeros tiempos daba la bienvenida a los colaboradores novatos. Sin embargo, tras algunos casos delicados de difamación, endureció sus normas, especialmente en lo relativo a los artículos sobre personas vivas. Desde 2017, se prohíbe a los nuevos editores crear entradas. Editores impulsivos incluso borraron una entrada de Wales —en Mzoli’s Meat, un restaurante sudafricano de barbacoa— por no superar la prueba de notoriedad.
Como dice Cooke, cualquiera puede editar Wikipedia del mismo modo que, en teoría, cualquiera puede representarse a sí mismo en los tribunales. Para los aficionados, puede ser una experiencia compleja y hostil. El número de editores activos en inglés ha caído en un tercio desde su apogeo en 2007.
La tercera y más ominosa amenaza es la IA. Wikipedia desempeñó un papel crucial en el entrenamiento de grandes modelos de lenguaje (LLM) gracias a su vasto conjunto de datos gratuito y multilingüe. Probablemente sea «el corpus de entrenamiento más importante en la historia de la inteligencia artificial», escribe Cooke. Esto ha tenido el efecto secundario de inmortalizar los numerosos errores y engaños del sitio.
Pregúntele a ChatGPT quién inventó la tostadora eléctrica y todavía podría decirle que fue Alan MacMasters, un bromista escocés que se atribuyó en broma su invención en Wikipedia. La absorción de Wikipedia por parte de la IA significa que más personas que nunca están leyendo su contenido. Sin embargo, también significa que menos personas visitan el sitio.
Cuando un motor de búsqueda sugiere un enlace en Wikipedia, casi el diez por ciento de los usuarios hace clic. Cuando un LLM cita a Wikipedia, la tasa de clics es solo del 0,33% (y no todos los modelos atribuyen sus fuentes). Desde 2022, Wikipedia ha perdido casi una cuarta parte de sus lectores y, con ello, oportunidades para solicitar donaciones y reclutar nuevos colaboradores. Los wikipedistas son «un club más pequeño que trabaja más duro para mantener algo que menos gente ve», lamenta un colaborador de larga trayectoria. Los miles de millones de palabras de Wikipedia, escritas, editadas y categorizadas por millones de voluntarios humanos, ayudaron a crear las condiciones para la IA. Ahora, el uso de ese material por parte de la IA amenaza con asfixiar la misma fuente que ayudó a darle vida.
La clave del éxito de TikTok reside en su algoritmo; ese software dedicado a dirigir al usuario al contenido que le gusta para mantenerle con los ojos bien pegados a la pantalla el mayor tiempo posible. Si te interesan los videojuegos o los vídeos … motivacionales de gimnasio, tranquilo, un par de búsquedas y algún que otro ‘like’ y será lo que te encuentres cada vez que entres en la ‘app’. El problema está en que esta situación es exactamente la misma si el internauta es un depredador de menores y emplea la plataforma como tal. O, al menos, eso es lo que sostiene ‘Maldita’ en las primeras entregas de una extensa investigación en la que muestra cómo la red social se ha convertido en «el hogar del pederasta» sin que la tecnológica haya hecho suficiente por remediarlo.
A lo largo de 35 días, el equipo detrás del estudio comprobó cómo el propio algoritmo de TikTok dirige sin problema al usuario hacia material explícito de abuso sexual infantil. En ese tiempo, encontró más de 200 perfiles que publicaban abiertamente este tipo de contenido y unas 1.000 publicaciones «de niños con adultos en la ducha, en la cama; (…) con restos de semen en la cara; (…) con los ojos vendados (o) esposados…». En total, sumaban 48 millones de visualizaciones. El objetivo de los que lo suben: para muchos, llamar la atención de los pedófilos y hacer negocio con el material a través de otras ‘apps’, como Telegram.
ABC se ha puesto en contacto con varias personas que pasaron años trabajando como moderadores para la red social, en la que se publican diariamente unos 269 millones de vídeos, de acuerdo con otro estudio publicado en 2025 por la Universidad de Cornell. Un volumen gigantesco de contenido que es muy difícil de controlar para los equipos humanos de la ‘app’. «Es imposible revisar toda la porquería que se sube. Nosotros trabajábamos 8 horas diarias y el número de contenido a revisar no paraba de subir. Siempre había trabajo que hacer. Además, lo que nosotros revisábamos no se había publicado el mismo día, siempre llevaba más tiempo disponible», señala uno de ellos.
Noticia relacionada
Para detectar contenido ilegal, entre este el relativo al abuso infantil, TikTok, como tantas otras redes sociales, recurre principalmente en la inteligencia artificial. En concreto, en modelos con capacidad para revisar todos los detalles que aparecen en una publicación: desde la imagen, hasta el sonido o el texto que aparece en pantalla. De acuerdo con los datos de la propia ‘app’, durante el primer semestre de 2026 sus sistemas automatizados fueron los encargados de actuar contra el 94,1 % del contenido que infringía las normas sin que se recurriera a la revisión humana. De lo que no hay datos públicos es de la cantidad de contenido que a la tecnología se le escapa. Porque la IA no es perfecta. Además, los criminales pueden ser muy originales para evitar que el sistema los detecte.
«Recurren mucho a filtros que hacen que resulte muy complicado ver lo que está ocurriendo en escena hasta que el vídeo ha avanzado lo suficiente. Otros recortan los vídeos para que solo se pueda ver una parte, aunque si lo ves te puede quedar claro lo que está sucediendo», apunta uno de los exmoderadores. «También los hay que tratan de tapar el vídeo original con otros normales para engañar a la máquina. El problema es que nosotros solíamos trabajar sobre todo con el contenido que estaba reportado por otros usuarios o por la IA». Esta misma fuente señala que los vídeos de abuso sexual infantil son «relativamente habituales» dentro del contenido que los equipos de moderación revisan: «Quizá no tanto como los asesinatos o las mutilaciones, pero hay mucha gente que lo sigue, lo comparte y lo sube de nuevo cuando se elimina, de eso no hay duda».
«Es aterrador»
Maldita denunció una muestra de 50 vídeos de abuso sexual infantil por el canal que ofrece TikTok para estas cuestiones. Sin embargo, para finales de octubre, la compañía solo había retirado cinco de ellos -es decir, un 10%-, y había bloqueado el acceso a otros 13, pero solo en España. «Es algo aterrador», explica a este diario Fernando Checa, director del máster de Redes Sociales de la Universidad Internacional de La Rioja. En la investigación, el equipo también registró 78 directos en TikTok realizados por menores de edad que recibieron más de 1.900 comentarios sexualmente explícitos o en los que se solicitó la venta de material de abuso sexual infantil.
Newsletter
De nuevo, el equipo denunció la situación ante la red social. En concreto, informó de 40 cuentas de menores que estaban haciendo directos en la plataforma, algo que no está permitido de acuerdo con las normas internas. Sin embargo, la red social respondió que «sólo dos de ellos (el 5%) incumplían sus reglas». «TikTok es una aplicación muy utilizada por los niños. No me sorprende nada que esto pase, porque llevamos años viendo cómo en redes sociales hay cosas que no deberían estar», dice Checa. El experto, no obstante, remarca la «gravedad de la falta de filtros de la empresa para evitarlo» y que «una vez que son detectados, la red social no retire el contenido, sancione o lo ponga en conocimiento de las autoridades».
«Tienen responsabilidad moral de mantener limpia la plataforma. Si no tienen el control sobre lo que se publica, desde luego deberían tenerlo. Cada vez vale menos eso de que la culpa no es de las redes sociales, sino de los usuarios que las utilizan mal», prosigue. La solución a estos casos: «Que las autoridades les digan que desde el día de mañana no pueden seguir operando en España. Y que la sanción que se les va a imponer va a ser tan escalofriante que todos sus beneficios van a ir destinados a pagarla. Estamos viendo que es la única manera con esta empresas, se llamen TikTok, Meta o X». Pero no es tan fácil.
En manos de Europa
Tras la publicación de la investigación, el Gobierno, a través del ministerio de Juventud e Infancia, solicitó a la Fiscalía General del Estado que investigue si la aplicación está permitiendo que los pederastas utilicen sin ningún tipo de problema su plataforma para publicar este tipo de contenido. También dejó la puerta abierta a una posible paralización del servicio de la red social en España. No obstante, fuentes jurídicas consultadas por este periódico tienen serias dudas de que este movimiento se llegue a concretar.
«Lo que se debe hacer es perseguir a las cuentas que infringen la ley. No eliminar una plataforma que utilizan legalmente millones de usuarios afincados en España», explica Borja Adsuara, abogado especializado en asuntos digitales. El jurista destaca, además, que, en todo caso, es la Comisión Europea la que debe actuar contra TikTok, no el Gobierno de España: «Es la que tiene competencias sobre las redes sociales de gran tamaño. La Comisión -que, además, ya ha abierto expediente a TikTok por no adoptar las medidas adecuadas para proteger a la infancia- deberá realizar su propia investigación y meterle una multa de hasta el 6% de su facturación anual global, que es lo que marca la Ley de Servicios Digitales».
Google está preparando una importante actualización de seguridad para Chrome que reforzará la protección de los usuarios durante sus sesiones privadas. Hasta ahora, el modo incógnito permitía navegar sin guardar el historial ni las ‘cookies’ en el equipo, pero dejaba una parte vulnerable que … podía ser utilizada para ciberestafas.
La tecnológica añadirá próximamente la función de Navegación Segura en tiempo real tanto en el modo incógnito como en el modo invitado, con el objetivo de mantener la privacidad del usuario a la vez que puede contar con la defensa necesaria ante las amenazas de la red, como desveló ‘Windows Report’.
Noticia relacionada
Ana Laura Palacios
Aunque Chrome ya contaba con un sistema para alertar sobre sitios peligrosos en su versión habitual, las ventanas privadas dependen de los registros almacenados en el dispositivo. Con esta mejora, que fue detectada en el código de Chromium, el navegador comprobará al momento las direcciones web para frenar las ciberestafas a la vez que mantiene la confidencialidad.
Alerta ante los peligros de internet y privacidad en el modo incógnito
La navegación privada depende del listado local de páginas sospechosas que se actualiza de forma periódica, aunque investigaciones de Google desvelan que la mayoría de los sitios web maliciosos existen durante menos de 10 minutos, según informó ‘Android Authority’, por lo que una estafa recién creada puede esquivar los filtros.
Con la actualización, Chrome podrá verificar la fiabilidad de los sitios web en directo. El sistema alertará sobre trampas como el ‘phishing’ (ciberestafas por suplantación de identidad) o el ‘malware’ (contenido malicioso) para que el usuario conozca los peligros a los que puede resultar expuesto.
Noticia relacionada
Ana Laura Palacios
Al incorporarse en el modo incógnito de Chrome, los usuarios mantendrán la privacidad que ofrece esta herramienta. Es decir, el historial de navegación, las ‘cookies’ y los datos de los sitios a los que entre el usuario no quedarán guardados en el dispositivos después de cerrar la sesión privada.
Newsletter
Para garantizar esta reserva, Google mantendrá las claves de seguridad en la memoria RAM de manera temporal, de modo que se borrarán automáticamente al cerrar la ventana sin dejar rastro en el disco duro. Por ahora, la función está en desarrollo dentro de Chromium y se desconoce la fecha de lanzamiento oficial.
Anthropic ha presentado Claude Fable 5.2 y Claude Mythos 5.2, sus dos nuevos modelos de inteligencia artificial más avanzados. Ambos están concebidos para abordar tareas técnicas complejas en programación, matemáticas y ciencia, y suponen un gran cambio con respecto a las generaciones … anteriores.
Sin embargo, la empresa de Dario Amodei ha decidido aplicar un estricto control de acceso para prevenir posibles usos maliciosos. Concretamente, Anthropic ha dividido la comercialización de una misma tecnología.
Noticia relacionada
The Economist
La versión Fable 5.2 estará disponible de forma generalizada para usuarios y empresas integrando filtros de ciberseguridad automáticos. Por otro lado, el modelo Mythos 5.2 carece de estas limitaciones y no estará abierto al público masivo, es decir, solo será accesible para organizaciones y especialistas que superen un proceso de verificación previa.
Dos niveles de protección para los modelos de IA
Esta segmentación nace debido a los riesgos asociados al potencial ofensivo del código generado. «Claude Fable y Claude Mythos son el mismo modelo subyacente», explicó Anthropic en un comunicado, «Fable cuenta con sólidas salvaguardas de ciberseguridad y biología para protegerse contra el uso indebido, lo que nos permite ponerlo a disposición de todos los usuarios».
Las barreras de Fable 5.2 impiden la creación de software diseñado para explotar vulnerabilidades informáticas o el desarrollo de investigaciones biológicas de riesgo, evitando la ciberdelincuencia y el bioterrorismo. En cambio, para los especialistas que necesiten auditar redes o investigar en biomedicina, Anthropic ha habilitado programas de verificación específicos que permiten solicitar el acceso a Mythos 5.2.
Introducing Claude Fable 5.2 and Claude Mythos 5.2, designed to tackle the most daunting technical challenges. They’re capable collaborators on ambitious projects in many fields, and show improvements in areas like coding, reasoning, and vision. https://t.co/jP0AutLxXb— Claude (@claudeai) November 9, 2026
De este modo, la tecnológica pretende buscar un equilibrio entre la entrega de herramientas de vanguardia a la comunidad científica y la seguridad de la sociedad, sin ponerla en peligro ni que quede expuesta a los ciberataques automatizados.
Una IA más barata
Entre los avances de estos modelos de IA, destaca que «Claude Fable 5.2 y Claude Mythos 5.2 muestran mejoras en áreas como programación, razonamiento y visión», generando respuestas hasta un 30 % más rápidas que las versiones previas.
Además, Anthropic ha reducido su tarifa de uso de 10 a 8 dólares (de 8,96 a 7,17 euros) por cada millón de tokens de entrada, un precio menor que el de sus competidores directos.
Las evaluaciones independientes sitúan a Fable 5.2 en la primera posición de rendimiento global entre más de treinta modelos comparados. Durante sus ensayos iniciales, el sistema demostró su capacidad resolviendo dos problemas complejos de física teórica sobre agujeros negros y completando la demostración matemática del Último Teorema de Fermat en solo 30 horas.
Nunca ha habido un mejor momento para ser un hacker norcoreano. El año pasado, los ciberdelincuentes del país robaron criptomonedas por valor de 2.000 millones de dólares, el triple que hace dos años, según Chainalysis, una firma de investigación. Se espera que el botín … de este año sea mucho mayor. El 29 de octubre, se robaron 6.300 millones de dólares de Binance, la mayor plataforma de intercambio de criptomonedas del mundo. La Oficina Federal de Investigaciones de Estados Unidos ha señalado al reino ermitaño.
Los detalles sobre cómo se llevó a cabo exactamente el atraco son confusos. Binance ha dicho que los hackers accedieron a sus sistemas a través del portátil de uno de sus ingenieros. Lo que está claro es que los rápidos avances en inteligencia artificial de los últimos años han otorgado nuevas capacidades a los ciberdelincuentes, que la utilizan para crear malware, ejecutar sofisticados esquemas de phishing y, cada vez más, analizar el código de software en busca de vulnerabilidades.
El peligro es, paradójicamente, una oportunidad de oro para los laboratorios de IA más avanzados. Sarah Friar, directora financiera de OpenAI, considera que la ciberseguridad será un gran negocio para su empresa en los próximos dos años. Recientemente incorporó a un directivo de Wiz, una firma israelí de ciberseguridad propiedad de Google, para promocionar su software entre empresas. Del mismo modo, en la documentación presentada recientemente para su próxima salida a bolsa, Anthropic, el archirrival de OpenAI, describió la ciberseguridad como «una de nuestras oportunidades a corto plazo más importantes». Sin embargo, aprovechar las oportunidades que plantean los riesgos cibernéticos asociados a la IA será complicado para los creadores de modelos.
Newsletter
La capacidad de la IA para hackear sistemas salió a la luz en abril, cuando Anthropic mantuvo en secreto un modelo avanzado llamado Mythos y, en su lugar, lo ofreció a determinados proveedores de software e instituciones financieras para ayudarles a identificar brechas en sus ciberdefensas. OpenAI no tardó en presentar su propia solución. La tecnología del fabricante de ChatGPT se utilizó recientemente para identificar un conjunto de vulnerabilidades en PHP, un lenguaje de programación que sustenta gran parte de la web.
Algunos esperan que el gasto en software de ciberseguridad—que alcanzó los 150.000 millones de dólares el año pasado, según IDC, un proveedor de datos—se incremente drásticamente a medida que las empresas se enfrentan a una amenaza cada vez mayor. Greg Brockman, cofundador de OpenAI, predijo recientemente que, con el tiempo, la cifra «superará con creces» el gasto en otros tipos de software. El mes pasado, Andreessen Horowitz, una firma de capital riesgo, instó a las empresas en las que ha invertido a considerar la posibilidad de duplicar sus gastos. Goldman Sachs, un banco, ha incrementado considerablemente la proporción de su presupuesto de IA que destina a la ciberseguridad, según personas familiarizadas con esta iniciativa.
Para los laboratorios de IA, detectar vulnerabilidades cibernéticas resulta especialmente adecuado para su tecnología. Al igual que la programación, es un «dominio verificable» en el que los modelos pueden aprender respondiendo correctamente a las preguntas, explica Nazneen Rajani, directora ejecutiva de Collinear AI, que ofrece servicios de evaluación de modelos.
Uno de los retos hasta ahora ha sido que, aunque los modelos de vanguardia han demostrado ser capaces de «encontrar agujas en el pajar», han sido menos útiles a la hora de priorizar y corregir vulnerabilidades, afirma Bobby Kuzma, de IDC. Eso podría cambiar. En septiembre, Collinear AI publicó una prueba de ciberseguridad que medía la eficacia de los modelos para encontrar y corregir vulnerabilidades. La mejor oferta de Anthropic en ese momento superó menos de la mitad de las tareas. El mes pasado, un nuevo modelo de Google obtuvo una puntuación del 71%.
Uno de los retos hasta ahora ha sido que, aunque los modelos de vanguardia han demostrado ser capaces de «encontrar agujas en el pajar», han sido menos útiles a la hora de priorizar y corregir vulnerabilidades
El mayor desafío podría ser lograr que las empresas replanteen el uso de sus presupuestos de ciberseguridad. El sector dedicado a la identificación y corrección de vulnerabilidades está muy fragmentado, y sus clientes tienden a adquirir herramientas de diversos proveedores y a recurrir a consultoras de TI para ayudar en la implementación. Anthropic y OpenAI, en cambio, están proponiendo que sus bots recorran toda la base de código de una empresa y corrijan las vulnerabilidades a medida que las detectan.
Últimamente, el mercado de la ciberseguridad se está concentrando en un número menor de plataformas, entre ellas proveedores independientes como Palo Alto Networks y gigantes de la nube como Microsoft. Estas empresas también ofrecen herramientas para otras tareas en las que los modelos de IA actualmente resultan menos útiles, como garantizar que solo los usuarios autorizados puedan acceder a los sistemas y gestionar las violaciones de seguridad cuando se producen.
Estas empresas consolidadas llevan años ganándose la confianza de sus clientes. En los últimos meses, en cambio, los principales laboratorios de IA han tenido problemas para controlar sus propias creaciones, con episodios embarazosos como el ocurrido en julio, cuando un sistema de OpenAI se infiltró en Hugging Face, una biblioteca de modelos, sin que se le indicara que lo hiciera. Algunos en la industria de la ciberseguridad son escépticos con respecto a que los creadores de modelos logren forjar las relaciones necesarias para convertirse en proveedores líderes del sector. En cambio, la oportunidad puede residir en distribuir su tecnología a través de terceros, al tiempo que fomentan que las empresas reescriban el código de forma segura desde cero utilizando sus modelos. Los norcoreanos estarán esperando que fracasen.
Si la inteligencia artificial está transformando todos los aspectos de nuestra vida, las vacaciones no iban a quedarse atrás. Airbnb ha anunciado el lanzamiento de su propio agente de viajes basado en IA para la primera mitad de 2027.La empresa explicó durante la presentación … de sus resultados del tercer trimestre que esta herramienta busca transformar la interacción con el usuario y, lejos de ser un simple buscador automatizado, la IA impulsará una interfaz interactiva adaptada a las preferencias de cada viajero.
Noticia relacionada
Ana Laura Palacios
A diferencia de los asistentes virtuales genéricos centrados en texto, Airbnb aprovechará sus dos décadas de experiencia conectando a anfitriones y huéspedes para ofrecer un entorno visual más enriquecedor. La herramienta combinará mapas, fotografías, calendarios y comparativas en tiempo real, facilitando la reserva de estancias y futuras experiencias.
Airbnb quiere inspirar al viajero
«Los agentes de IA actuales como Muse o Instinct son buenos para tareas simples de rutina como hacer una reserva en un restaurante o programar una cita», señaló Brian Chesky, CEO de Airbnb, en declaraciones recogidas por ‘TechCrunch’, «pero planificar un viaje es diferente».
Chesky hizo hincapié en el componente emocional de las vacaciones: «Viajar es aspiracional. Descubrir adónde ir y dónde alojarse forma parte de la experiencia. De hecho, el 80 % de los viajeros afirman que disfrutan dedicando tiempo a investigar sobre sus viajes. La gente quiere ver fotos, comparar casas y tomar decisiones con las personas con las que viajan. Y no creo que los agentes de propósito general sean los mejores para hacer eso. Por eso estamos construyendo nuestro propio agente de IA».
Noticia relacionada
Por ello, la compañía ha optado por generar componentes visuales dinámicos. «Lo que estamos haciendo es desarrollar una experiencia nativa de IA diseñada a medida que responde a lo que buscan los huéspedes», expuso el CEO, «en lugar de confiar únicamente en el chat tradicional, que es muy pesado en texto, nuestro agente recurre a una biblioteca de cientos de componentes de interfaz específicos para viajes (mapas, fotos, comparaciones, calendarios e itinerarios) y los compone en tiempo real».
Asistencia completa durante todo tu viaje
La herramienta de IA acompañará al usuario durante la estancia, en vez de limitarse a la reserva: «Nuestro agente podrá ayudar a los huéspedes durante todo su viaje, desde modificar una reserva o resolver un problema de pago hasta prestar asistencia con reembolsos, cambios de reserva o asistencia de seguridad las 24 horas. Son cosas que un agente externo no puede hacer fácilmente por sí solo».
El agente llega en un buen momento financiero para la empresa, pues Chesky señaló que «Airbnb vuelve a estar en modo de crecimiento». «Es raro que un mercado de nuestro tamaño vuelva a acelerar su crecimiento, pero eso es exactamente lo que estamos haciendo», dijo el consejero delegado, «el tercer trimestre fue nuestro mayor crecimiento de ingresos en más de tres años».
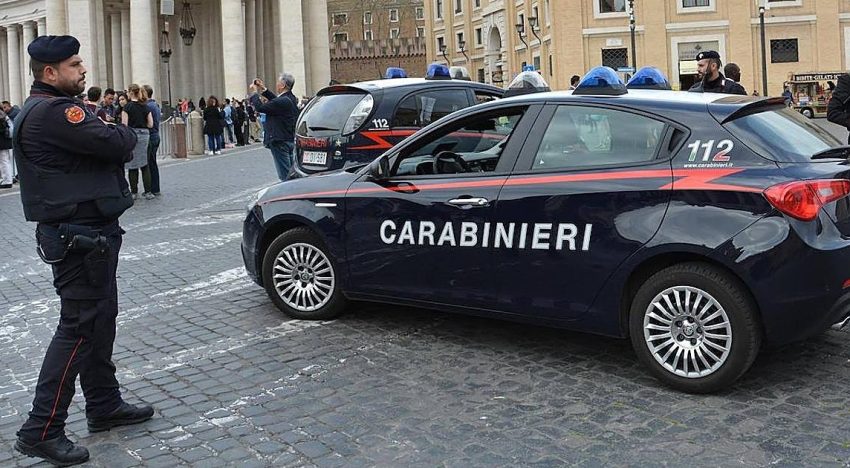
Al menos 300 escuelas en Italia fueron evacuadas el miércoles después de recibir el mismo mensaje de alerta de bomba, dijo el ministro de educación.La alerta de seguridad se produjo en medio de la creciente preocupación en Europa por las llamadas amenazas de guerra … híbrida, que han tenido como objetivo supermercados, bancos de sangre, el tráfico aéreo y las emisoras de televisión.
El ministro de Educación italiano, Giuseppe Valditara, declaró al canal de televisión La7 que 300 escuelas se habían visto afectadas por las alertas de bomba, y añadió que la cifra podría aumentar.
«Tras una alerta nacional por bomba, les informamos que todos los alumnos han sido trasladados a una zona segura y permanecen bajo la supervisión del profesorado», comunicó un colegio de Roma a los padres.
Según una fuente gubernamental con conocimiento del asunto, el correo electrónico estaba firmado por «Mikhail Andropov, líder del Vilayat de Misoginistán».
Las fuerzas policiales italianas están investigando el asunto, según informó un portavoz de la policía de Roma.
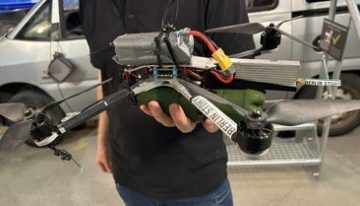
Letonia y Lituania han activado sucesivas alertas de seguridad esta madrugada, después de detectar varios drones no identificados que se aproximaban desde Bielorrusia y que, en algunos casos, llegaron a penetrar en el espacio aéreo de los países bálticos. La alarma ha … obligado a movilizar unidades de defensa antiaérea, activar equipos de interceptación de drones y dar orden de despegar a varios cazas de la OTAN en el Báltico.
El Centro Nacional de Gestión de Crisis de Lituania identifica dos episodios diferenciados: tres drones que obligaron a emitir una alerta en las regiones de Vilna y Utena, uno de los cuales continuó hacia Letonia; y un nuevo aparato no tripulado que entró en Lituania desde Bielorrusia, cerca de la localidad meridional de Druskininkai, y atravesó el país en dirección norte, abandonando el espacio aéreo lituano cerca de Pasvalys.
En Letonia, las Fuerzas Armadas Nacionales (NBS) han identificado cuatro objetos de amenaza aérea, tres de los cuales llegaron a sobrepasar la frontera del espacio aéreo letón. Uno de ellos cruzó el país y continuó hacia Estonia. A pesar de tenerlos a tiro, los drones no han sido derribados por estar volando sobre zonas densamente pobladas.
Noticia relacionada
Rosalía Sánchez
«Se veían destellos en el cielo y se escuchaba el rugido de los cazas», describe en una conversación telefónica con ABC Jonas Sinkevicius, uno de los habitantes de Birzai, en Lituania, en cuyo distrito han aparecido restos de un aparato. Como sus otros vecinos, pasadas las tres de la mañana recibió una alerta de las autoridades en su teléfono móvil pidiendo que permaneciese a buen resguardo y apagase las luces de la vivienda.
Los 300.000 habitantes de la región de Kaunas, más al norte, recibieron la misma alerta. Kaunas no es una región interior, está menos acostumbrada a estas incursiones de drones en el espacio aéreo, y su población recibía con bastante miedo el mensaje. «Es la primera vez que lo hemos vivido en primera persona. Mis hijos estaban dormidos, pero nosotros permanecimos en alerta y seguimos las instrucciones de seguridad, pensando que si los drones están accediendo tanto en el territorio, no parece haber nada que los detenga», comenta por teléfono Dalia Ruginiene, madre de tres hijos, que subraya la sensación de vulnerabilidad e indefensión.
«Pensábamos que si los drones habían accedido tanto en el territorio, no iba a haber nada que los detuviera»
Dalia Ruginiene
Vecina de Kaunas, norte de Lituania
El presidente de Lituania, Gitanas Nauseda, ha celebrado que «el sistema de alerta de peligros aéreos de los residentes funcionó según lo previsto, la gente fue informada de la amenaza lo antes posible para tener más tiempo de protegerse» y ha informado de que «el sistema de vigilancia del espacio aéreo lituano detectó drones mientras aún volaban hacia el espacio aéreo del país; cuando el primero de ellos entró en territorio lituano, fue seguido por cazas aliados que ya habían despegado».
Newsletter
«Es comprensible que las alarmas nocturnas en nuestros teléfonos puedan ser inquietantes. Pero son necesarias para que estemos informados a tiempo y preparados… Seamos pacientes y comprensivos», ha instado a los ciudadanos, tras agradecer a los aliados que garantizan la seguridad del espacio aéreo lituano.
Los drones como agentes de desestabilización política
El presidente de los conservadores, Laurynas Kasciunas, habla de una «noche de caos». «Al principio, los aeropuertos internacionales de Vilna y Kaunas estaban cerrados por globos de contrabando. Más tarde, se declaró una posible amenaza aérea relacionada con drones en los condados de Vilna y Utena, y se encontraron fragmentos de cohetes lanzados desde un caza de la OTAN cerca de Birzai… y todo ante la completa impotencia de los ministros de Defensa Nacional e Interior, que nos están llevando rápidamente a consecuencias que la gente ni quiere pensar ni hablar», ha declarado.
«Las explicaciones de que los drones simplemente se desviaron ya no son suficientes. Igual que las afirmaciones de que los contrabandistas esperan su carga, pero el viento desvía los globos de su curso», ha denunciado el líder del partido de la oposición.
En el caso de Letonia, el capitán de navío Seldzis Grasmanis, de las Fuerzas Armadas Nacionales, ha explicado en una entrevista con ‘Latvijas Radio’ que los incidentes implican a cuatro drones, que empezaron en Ludza y, catorce minutos después, se extendieron a Kraslava, Augsdaugava y Balvi. El episodio más prolongado afectó a Aizkraukle y varios municipios a su alrededor.
La OTAN, en alerta
La principal respuesta de la OTAN durante la noche ha sido operativa. Los cazas de la misión de Policía aérea del Báltico fueron activados para identificar y seguir los objetivos. Algunos de ellos, intentaron interceptar el dron que atravesó Lituania, aunque no consiguieron destruirlo.
La operación resalta lo complicado que es la defensa frente a aparatos no tripulados: identificar un objetivo no significa necesariamente disponer de condiciones seguras para derribarlo. La presencia de población civil, las condiciones meteorológicas y la trayectoria del aparato condicionaron las decisiones de los pilotos.
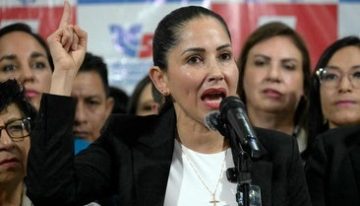
El asesinato del candidato a la alcaldía de Huaquillas, Ronald Farfán, y del candidato a la concejalía de ese municipio, Christian Rugel, en un ataque armado en esa ciudad fronteriza con Perú, ha hecho saltar las alarmas cuando el país aún no … se ha repuesto del impacto por el asesinato del periodista Tomás Beltrán, director del medio digital ‘Calcetines’, la noche del domingo, en el cantón Calceta, en la provincia de Manabí, a pesar de que tenía protección de la Fiscalía por las amenazas de muerte que había denunciado.
Los crímenes se producen cuando la campaña electoral para las elecciones seccionales del 29 de noviembre comienza el 12 de este mes y hasta el presidente de la República, Daniel Noboa, pidió licencia a la Asamblea Nacional para promover a los candidatos del movimiento oficialista Acción Democrática Nacional (ADN).
Farfán, quien ya había desempeñado como alcalde de Huaquillas entre 2014 y 2019, y el aspirante a concejal, de la misma organización política, asistían el lunes a una concentración política con simpatizantes en la ciudadela Los Israelíes cuando sujetos a bordo de una motocicleta dispararon a la comitiva en plena vía pública, lo que causó pánico entre los asistentes al acto. Los disparos que terminaron con la vida de los candidatos alcanzaron también a Hilda Ruiz, comerciante que trabajaba en la zona, y es considerada una víctima colateral.
Noticia relacionada
Thalía Flores
La provincia de El Oro, a la que pertenece el cantón fronterizo Huaquillas, tiene cifras récord de violencia vinculada al crimen organizado. Según informes de la Policía, en lo que va del año suman 926 homicidios, un 50% más que el año anterior en el mismo período.
Hace nueve meses, Ronald Josías Farfán Tenorio, de 22 años, hijo de Ronald Farfán, también fue asesinado en ese mismo cantón y la investigación continúa abierta para conocer a los autores del crimen.
Para el Observatorio de Seguridad, Crimen y Defensa, estas muertes evidencian la inseguridad que afecta a los líderes y candidatos de distintos niveles políticos del país sin que importe la afiliación de las víctimas. En un comunicado dieron a conocer que, desde 2023, suman 19 las víctimas mortales entre candidatos a diferentes cargos públicos y autoridades. «El crimen organizado busca cambiar la estructura de gobernanza y poder», aseguran.
Condena el asesinato del periodista
El asesinato a tiros del periodista Tomás Beltrán la noche del domingo en las inmediaciones de su domicilio, en Calceta (cantón Bolívar), en la provincia de Manabí, que causó estupor en el país, fue condenado por la Sociedad Interamericana de Prensa (SIP). Su presidente, Carlos Jornet, consideró inadmisible que un periodista que había denunciado amenazas contra su vida y contaba con medidas de protección hubiera sido asesinado y pidió a las autoridades ecuatorianas actuar con urgencia para investigar a fondo el crimen.
En el abril pasado, Tomás Beltrán había recibido panfletos amenazantes, después de denunciar un presunto enriquecimiento ilícito de la alcaldesa del cantón Bolívar, Ledy Muñoz. Dos colaboradores suyos fueron asesinados. Beltrán contaba con protección desde mayo de 2025, al haber sido incorporado al Sistema de Protección a Víctimas y Testigos de la Fiscalía General del Estado, pero organizaciones como Fundamedios la consideraban insuficiente. Hasta el momento, no se ha establecido el móvil del asesinato ni se ha determinado si guarda relación con las denuncias y amenazas que había recibido.
En abril de 2026, la Mesa de Articulación para la Protección de Periodistas (MAPP) emitió un comunicado en el que condenó la «grave escalada de violencia» registrada en Calceta, que incluía el asesinato de dos colaboradores del medio digital ‘Calcetines’ y las amenazas contra su director. La fundación ecuatoriana Periodistas Sin Cadenas recordó que en 2025 fueron asesinados seis periodistas y comunicadores en el país, cifra que duplicó la reportada en 2022.
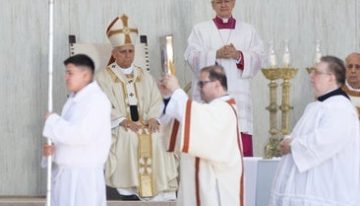
Como la especialidad del Pontificado de León XIV es desactivar tensiones, con este viaje ha apelado al orgullo argentino para desmarcar el recuerdo del Papa Francisco de la «grieta política» que polariza a la sociedad argentina. Lo ha hecho evitando utilizar citas de Bergoglio en … sus mensajes políticos al país y dosificando con habilidad las menciones y gestos para no transformar la visita en un examen sobre el legado de su predecesor.
El Papa ha elogiado a Argentina como «la patria donde el Papa Francisco comenzó una historia que después habría de entrelazarse con la de toda la Iglesia». Este martes ha recordado que «un jesuita argentino llevó consigo la riqueza de la espiritualidad ignaciana y la compartió con la Iglesia universal» y ha propuesto a todos los católicos volver a «hacer lío», tal y como «les pidió su paisano».
«Pienso que muchas veces nos perdimos la enseñanza del Papa Francisco por reducirlo a política», asegura el portavoz de la Conferencia Episcopal Argentina, Máximo Jurcinovic. Pone el ejemplo del imponente discurso sobre la crisis económica que León XIV tuvo ante empresarios, sindicalistas y movimientos sociales. «Si el Papa Francisco hubiera pronunciado esas mismas palabras, habrían sido consideradas mucho más polémicas», asegura.
Noticia relacionada
Javier Martínez-Brocal
En Buenos Aires, Marcelo Figueroa, pastor de la Iglesia presbiteriana argentina y amigo de Bergoglio, explica a ABC cómo «durante su pontificado hubo numerosos intentos de encasillar a Francisco en uno u otro lado de la grieta política argentina, y eso fue un enorme error». En su opinión, también el paso del tiempo ha atenuado «los intentos de manipulación de su figura, y han empezado a verlo de otra manera».
La vaticanista argentina Inés San Martín está de acuerdo en que «quienes lo quisieron en vida, lo siguen queriendo muchísimo, y lo recuerdan con profundo afecto. Para muchos otros, su muerte también significó un redescubrir su ministerio». «Pero también hay que reconocer que, para muchos argentinos, el que él hubiera decidido no visitar el país es una herida que sigue abierta», reconoce.
«El Papa Francisco cayó en lo que nosotros llamamos la grieta política, convirtiéndose en víctima de la fuerte polarización que existe en el país»
Sergio Rubín
Biógrafo del Papa
Sergio Rubín, biógrafo del Papa y experto en Religión del diario argentino Clarín, piensa que «aunque al final de su Pontificado Francisco estaba completamente decidido a visitar Argentina», el principal «escollo» para el viaje fue que «cayó en lo que nosotros llamamos la grieta política, convirtiéndose en víctima de la fuerte polarización que existe en el país».
Newsletter
Rubín escribió en 2010 ‘El jesuita’, libro entrevista con el cardenal Jorge Mario Bergoglio, y repitió la experiencia con el libro «El Pastor» cuando el Papa Francisco cumplió diez años de Pontificado. «Yo creo que su gran anhelo era la unión de los argentinos dentro de las legítimas diferencias que plantea una democracia y una sociedad plural. Ese era su gran anhelo: la unidad de los argentinos, pero no lo vio realizado», dice.
«Su muerte, como ocurre en Argentina con muchas grandes figuras de la historia, ha contribuido a engrandecer a Bergoglio», dice convencido Rubín. «Muchas personas que lo criticaban, no todas, han desarrollado ahora una mirada más comprensiva y valorativa sobre su figura. Algunos están arrepentidos de no haber aprovechado más su mensaje para contribuir a construir un país un poco mejor», explica.
Argentina y su memoria papal
Para el autor de la biografía de Francisco «El gran reformador», Austen Ivereigh, quien durante años ha vivido en Argentina, este país «sufre polarizaciones asfixiantes que le dificultan responder a los desafíos que enfrenta». «Francisco ha sido el faro, ha enseñado cómo se puede vivir fructíferamente en las tensiones. Pero la recepción de estas enseñanzas es una tarea pendiente», asegura. En su opinión, León XIV es parte del legado de Bergoglio. «Él ha abierto la nueva etapa de la evangelización, los cardenales buscaron en el cónclave conservarla y profundizarla, y por eso eligieron a Prevost».
«Quienes nunca lo entendieron son los mismos que en Buenos Aires no han aplaudido la defensa de León XIV de la justicia social»
Elisabetta Piqué
Biógrafa del Papa Francisco
Pero esto no significa que los detractores de Bergoglio se hayan convertido en admiradores. «Quienes lo amaban, lo siguen amando y comenzaron a amar a León, que dejó en claro que sigue sus huellas. Y quienes lo veían como el Papa peronista o kirchnerista, que nunca realmente lo entendieron, seguirán viéndolo de la misma manera y son los mismos que en Buenos Aires no han aplaudido la defensa de León XIV de la justicia social, de los límites a la propiedad privada y de los movimientos populares con su reclamo de las tres T, tierra, techo y trabajo», nota Elisabetta Piqué, vaticanista de La Nación y autora de «El último cónclave, la elección de León, la última sorpresa de Francisco» junto a Gerard O’Connell. «Por eso, me pregunto si ahora León XIV no corre también el peligro de que lo encierren en la grieta», avisa.
Según Jurcinovic, «con este viaje, León XIV ha despertado una memoria agradecida de Francisco, quien en todo caso está en el corazón del pueblo argentino». «Cuando vi llegar el avión con León XIV, me emocioné mucho y tuve la sensación de que Bergoglio desde el Cielo nos guiñaba un ojo y levantaba el pulgar», asegura.
Con esta visita, Argentina ha cerrado una etapa en su relación con los Papas, y ha comenzado otra. Se cumple el principio bíblico de que «nadie es profeta en su tierra».
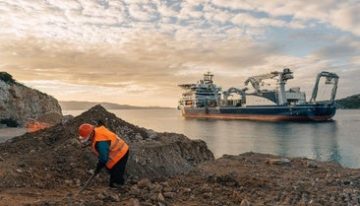
El Gran Interconector Marítimo (GIM), el ambicioso proyecto energético cuya misión es conectar las redes eléctricas de Grecia, Chipre e Israel mediante un cable submarino de alta tensión, vuelve a encontrar obstáculos geopolíticos. Turquía se negó hace unos días a que comenzaran las prospecciones … en el Egeo, reavivando las antiguas tensiones con Grecia sobre la jurisdicción de este mar.
El proyecto, impulsado en 2021, consiste en la instalación de un cable de más de 1.200 kilómetros de longitud, una capacidad de transmisión de 1.000 megavatios y un voltaje de 500 kilovoltios, que cuenta con un presupuesto de unos 1.900 millones de euros. En su primera fase, la conexión se realizará desde Grecia hasta Chipre, con el objetivo de poner fin al aislamiento energético del país. En una segunda fase, el cable conectará a Israel con la red eléctrica europea, para evitar su dependencia energética de los países asiáticos.
Su construcción se ha convertido en los últimos años en un nuevo foco de tensiones entre Grecia y Turquía debido a las diferencias sobre la delimitación de sus respectivas jurisdicciones marítimas. Grecia la defiende en base al derecho internacional, mientras que Turquía se apoya en el acuerdo de delimitación marítima firmado con Libia –solo reconocido por estos dos países– y que viola la legalidad internacional.
Noticia relacionada
Marta Cañete | Corresponsal en Atenas
Las discrepancias entre ambos países ya provocaron importantes retrasos en el proyecto. En 2024, buques de guerra turcos paralizaron las prospecciones realizadas en las proximidades a la isla griega de Kasos –situada en el archipiélago del Dodecaneso– por, supuestamente, realizarse en un área bajo su jurisdicción.
La reanudación de las exploraciones estaba prevista la semana pasada, y tanto Grecia como Chipre emitieron unas Navtex (el aviso oficial que informa sobre actividades marítimas previstas) para comunicar las operaciones de investigación que realizaría el buque francés ‘Abeille Marengo’. La respuesta turca no tardó en llegar: Ankara emitió un contra-aviso que afirmó que las investigaciones se desarrollarían en parte en su plataforma continental, y reclamó que se solicitase autorización.
En respuesta, Grecia ha defendido su derecho a autorizar las investigaciones en las zonas marítimas bajo su jurisdicción y rechaza que las contra-Navtex emitidas por Turquía puedan limitar sus competencias en la zona. Turquía, por su parte, exigió a Grecia que las operaciones sean coordinadas con las autoridades turcas.
París se acerca a Ankara
En este nuevo episodio, Francia –uno de los principales socios del proyecto– se ha situado en el centro del conflicto en su intento de mediar entre los dos países para que el proyecto no sufra nuevas demoras, al mismo tiempo que intenta evitar que las tensiones deterioren sus relaciones con Ankara.
En los últimos días, el Gobierno francés ha tomado la iniciativa de informar a las autoridades turcas de la reanudación de los trabajos de prospección. Sin embargo, la actuación diplomática francesa generó malestar en parte de la sociedad griega.
Los principales partidos de la oposición han criticado duramente la comunicación enviada por París a Ankara al considerar que puede resultar perjudicial para los intereses nacionales griegos y generar dudas sobre el reconocimiento de las competencias marítimas de Grecia. El pasado sábado unas declaraciones del ministro de Exteriores turco, Hakan Fidan, al diario griego ‘Kathimeriní’, en las que aseguró que la crisis de las Navtex estaba resuelta, aumentaron las críticas y la incertidumbre sobre la posición de Grecia en la reivindicación de sus derechos en la zona.
Grecia niega cualquier pacto con Turquía
Ante las críticas de la oposición, el Ejecutivo de Kyriakos Mitsotakis se ha apresurado a negar que se pidiera autorización a Ankara para reanudar los trabajos: «No hubo ningún acuerdo entre Grecia y Turquía sobre la concesión de licencias. El permiso fue solicitado y otorgado únicamente por Grecia», aclaró el viceministro de Exteriores, Tasos Hadjivasiliu, en una entrevista concedida a la televisión pública griega el pasado domingo. Hadjivasiliu aseguró, además, que el proyecto seguirá adelante y que Grecia continúa defendiendo sus derechos e intereses nacionales en el Egeo.
Este lunes, durante una rueda de prensa, el portavoz del Gobierno griego, Pavlos Marikakis, explicó que Francia había enviado una nota verbal a Turquía, e insistió en que esta comunicación tenían un carácter exclusivamente informativo y no constituye una petición de autorización ni implica el reconocimiento de ninguna jurisdicción turca sobre la zona. «El permiso para realizar los trabajos de reconocimiento para el tendido del cable se solicitó exclusivamente a las autoridades griegas y chipriotas competentes. No se ha solicitado ni se solicitará ningún permiso a Turquía. No existe ningún acuerdo entre Grecia y las autoridades turcas sobre la concesión de licencias ni la ejecución del proyecto».
Marinakis también rechazó las acusaciones de la oposición alegando que la contra-Navtex turca no modifica el marco jurídico vigente: «Se trata de una reiteración de las conocidas reivindicaciones de Turquía, que no producen resultados jurídicos. Grecia ejerce sus derechos y jurisdicción marítima de conformidad con el derecho internacional».
Ironías diplomáticas: ha sido la derecha –incluida la que el Gobierno español denuesta como ‘extrema derecha’– la que ha salvado la Cumbre Iberoamericana de Pedro Sánchez. Ningún presidente de izquierda acudió la semana pasada a Madrid, a pesar de que el PSOE cuida su … vinculación con sus correligionarios al otro lado del Atlántico: los camaradas del Grupo de Puebla y los partidos del Foro de Sao Paulo, iniciativas impulsadas por México y Brasil, respectivamente, países cuyos presidentes se saltaron la cita.
De los 19 jefes de Estado de países americanos invitados, solo estuvieron presentes siete: seis de derecha (Argentina, Bolivia, Chile, Costa Rica, Honduras y República Dominicana, grupo que incluía a las opciones radicales de Milei y Kast) y uno de centroizquierda (Guatemala); no hubo ninguno de izquierda (de hecho, en este momento de ola derechista en la América Ibérica, solo hay otro país democrático, además de México y Brasil, que está gobernado por la izquierda, Uruguay, cuyo presiente tampoco se sumó al encuentro).
Este aspecto ideológico no es lo más destacado de la 30ª Cumbre Iberoamericana, si se considera en sí misma. Las ausencias no son inhabituales; importante es que la reunión se haya celebrado y además en un clima de cooperación activa, con la presencia de los 22 países participantes, si no a nivel presidencial, sí de vicepresidentes o cancilleres. Pero desde el punto de vista español la lista de presentes arroja una gran luz: Pedro Sánchez cosecha al final de su mandato lo que ha sembrado en él.
Noticia relacionada
Milton Merlo
Es bien sabido que sus problemas de ego le han dificultado la relación con Felipe VI y que ese modo de entenderse a sí mismo frente al monarca le ha llevado a rebajar las misiones lideradas por el Rey en América Latina. Ya como Príncipe y luego como Rey, don Felipe ha asistido prácticamente a todas las tomas de posesión de los presidentes iberoamericanos, en ocasiones varias de ellas al año. Son una ocasión para conocer al nuevo mandatario, conversar con los otros presidentes vecinos que acuden al acto y mantener a España como un referente en la región.
Sin embargo, el Gobierno de Sánchez ha sido tacaño a la hora de arropar al Rey en esos viajes. No es que a ellos deba acudir el presidente del Gobierno, pero el Ministerio de Exteriores debería priorizar la oportunidad que ofrecen. La agenda del ministro Albares, no obstante, muestra que solo ha acudido a la jura de un par de presidentes afines y que el resto de las veces ha enviado al secretario de Estado para Iberoamérica y el Caribe, o incluso, en alguna ocasión, alguien de un rango inferior.
Sánchez se saltó la cumbre anterior
En ese reparto de funciones, Sánchez normalmente está eximido de acudir al comienzo del mandato de los presidentes iberoamericanos, pero tiene la responsabilidad de acudir a las Cumbres Iberoamericanas, que cada dos años se celebran en un país diferente. Las puso en marcha España en 1991 como modo de ganar influencia en Iberoamérica, pensadas como una suerte de ‘Commonwealth’ en la que España aspira a jugar con discreción un papel de pivote: por eso las pagamos en gran parte los españoles (el 60% de los gastos de la Secretaría General Iberoamericana los aporta España) y por eso se espera que tanto el Rey como el presidente del Gobierno estén a la altura de lo que, consiguientemente, constituye un importante imperativo geopolítico del país.
El Rey siempre lo ha estado, pero no Sánchez. El líder del PSOE no fue a la cumbre celebrada hace dos años en la ciudad ecuatoriana de Cuenca, que era la inmediatamente anterior a la de Madrid y donde España recogía el relevo. Si quien debiera estar más interesado en el éxito de estas citas internacionales se desinteresa de su celebración (Sánchez envió a Albares para acompañar a Felipe VI, pero las cumbres son de ‘jefes y jefas de Estado y de Gobierno’), por qué los presidentes iberoamericanos van a tener que sacar las castañas del fuego a Sánchez tomando el avión y pasando un par de días en Madrid. Desde luego, no lo hicieron sus compañeros ideológicos, mientras que algunos presidentes de derecha mostraron más compromiso institucional (no estuvo el presidente de Ecuador, que así le devolvió a Sánchez el desaire de hace dos años).
«Nunca habrá nadie como yo». Jensen Huang, el consejero delegado de Nvidia, hablaba a comienzos de año sobre su liderazgo en el gigante de los chips, la tercera mayor empresa del mundo en estos momentos. A la luz del escándalo de su lío extramatrimonial … con Alice Huang -no tienen vínculo familiar-, cabe preguntarse si le decía algo parecido a esta mujer, sospechosa de ser una espía de China.
El enredo de faldas de los Huang es una cuestión de Estado en EE.UU.. Nvidia, que este ejecutivo de origen taiwanés cofundó en 1993, es una empresa estratégica en la primera potencia mundial. Sus chips son los ladrillos sobre los que se levanta el ‘boom’ de la inteligencia artificial, la tecnología que domina el presente y que amenaza al futuro. EE.UU. y China están en plena carrera por liderar el sector. «Quien gane la IA, gana», ha dicho muchas veces el presidente de EE.UU., Donald Trump. Nvidia y sus chips de última generación son un activo de la máxima sensibilidad. Tener a Huang en la cama con una espía china que participó en las negociaciones para exportar chips estadounidenses al gigante asiático es carne de Hollywood y, en muchas empresas, de salida del consejero delegado.
Pero es difícil que eso ocurra en Nvidia. Huang tenía razón cuando decía «nunca habrá nadie como yo». Es uno de esos pocos casos en los que el ejecutivo es inseparable de su creación. El uno es el otro. Steve Jobs fue Apple, Elon Musk es Tesla y Jensen Huang seguirá siendo Nvidia.
Noticia relacionada
Javier Ansorena
Nvidia nació con aspiraciones elevadas. Huang y los otros dos fundadores -Curtis Priem y Chris Malachowsky- eligieron el nombre porque sus chips pondrían «verdes de envidia» a sus competidores. Pero fue un nacimiento humilde: en una mesa de un Denny’s, una cadena de comida americana de batalla, de San José (California) y con 600 dólares de capital inicial. Huang conocía muy bien el lugar: unos años antes había sido lavaplatos en uno de sus locales en Oregón.
El ascenso meteórico de Nvidia ha convertido a Huang en una de las mayores fortunas del mundo. Controla un 3,56% de la compañía -su mayor accionista- y la acción se ha hinchado sobremanera con el despegue de la IA. Su historia es puramente americana, el hombre hecho a sí mismo, de inmigrante humilde a oligarca tecnológico.
Un inicio duro en EE.UU.
Huang nació en Taipéi, hijo de un ingeniero químico que trabajaba en refinerías y de una maestra. Con nueve años, sus padres le mandaron a él y a su hermano a vivir con su tío y con su tía a EE.UU., confiados en darles una vida mejor. Como ‘El príncipe de Bel-Air’, pero a la taiwanesa. Sus familiares les inscribieron por error en un colegio interno de Kentucky para jóvenes descarriados y allá Huang sufrió sus primeras penalidades, el ‘bullying’, pero también descubrió sus pasiones: el tenis de mesa, las matemáticas, la programación.
Newsletter
Reunido con sus padres, que acabaron por emigrar a EE.UU., fue un prodigio en clase y con la pala de ping-pong. Se saltó cursos y llegó a la universidad con cara de crío. Trabajó durante años en aquel Denny’s que se le quedó marcado y, en cuanto se graduó, inició su carrera en el sector tecnológico.
Más de cuatro décadas después de arrugarse las manos con Mistol y agua caliente, Huang es el rey de Silicon Valley. Su chaqueta de cuero negra es la heredera del jersey de cuello vuelto de Jobs. La conferencia anual de Nvidia es la meca a la que peregrinan los tecnólogos.
Más de cuatro décadas después de arrugarse las manos con Mistol y agua caliente, Huang es el rey de Silicon Valley
Huang, a sus 63 años, tiene ese aura de infalibilidad, de acertar en los caminos que llevan al futuro. Comparte con Jobs esa indiferencia hacia lo imposible. «Cuando yo creo en algo dentro de mi mente es como manifestar un futuro», dijo este año en el pódcast de Lex Fridman. «Y ese futuro es tan convincente que no hay manera de que no ocurra».
En Nvidia, ordena y manda. Considera al consejo de administración una cuestión formal. No cree en la organización y jerarquía corporativa. Tiene cerca de sesenta personas con acceso directo a él. Escucha a altos ejecutivos y a becarios. También ha hecho de Nvidia un asunto de familia, con sus tres hijos colocados en puestos de responsabilidad.
Cercanía con Trump
Hasta el año pasado, no quiso saber nada de política. Al contrario que muchos de los grandes de Silicon Valley, no fue a la segunda investidura de Trump.
Pero ahora tiene una relación más cercana con el presidente que cualquiera de ellos. La razón: su negocio. Huang ha influido en las concesiones de Trump a China para adquirir chips estadounidenses. También ha contribuido a quitarle de la cabeza regulaciones significativas o frenos a la IA, contra lo que quiere parte de su electorado.
Huang ha influido en las concesiones de Trump a China para adquirir chips estadounidenses y ha contribuido a quitarle de la cabeza regulaciones significativas o frenos a la IA
Tras aquella investidura, Huang visitó a Trump en Mar-a-Lago. Le deleitó con su historia del lavaplatos convertido en magnate. Engrasó su relación con una donación de 20 millones de dólares para su controvertida sala de fiestas en la Casa Blanca y se sentó cerca de él en la visita reciente de Xi Jinping a Washington.
Ahora Huang está acosado por investigaciones. Una interna de Nvidia. Otra federal del FBI. Y las que se cuecen en el Congreso, con legisladores de ambos partidos preocupados por el impacto en la seguridad nacional del romance con la espía china. Pero Huang conserva el favor de Trump, y eso vale mucho. «Yo creo le creo», ha dicho el presidente esta misma semana.
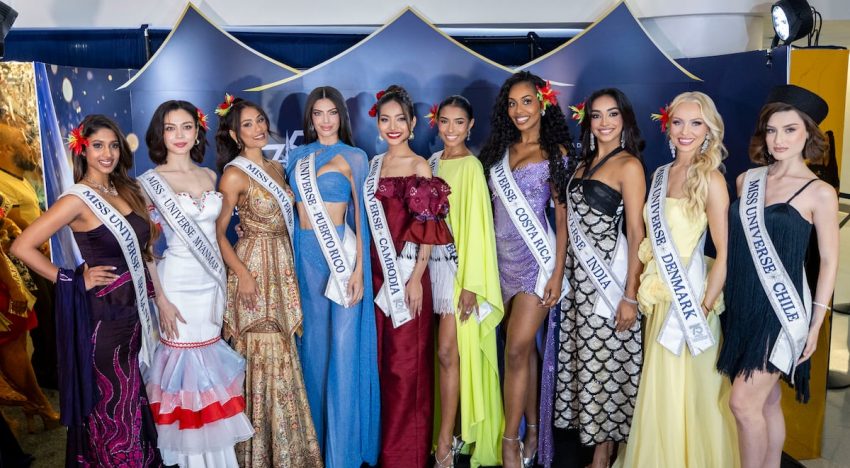
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/farandula/notas/segundo-ranking-universal-de-el-nuevo-dia-rumbo-a-miss-universe-2026/ Con las candidatas ya en Puerto Rico y la competencia iniciada, El Nuevo Día presenta su segundo …
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/farandula/notas/la-despedida-de-miss-universe-nicaragua-llego-hasta-puerto-rico-y-conquisto-un-reconocimiento-internacional/ La organización de Miss Universe anunció que la representante de Nicaragua, Jasmine Blandford, resultó ganadora de “La …
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/musica/notas/merenguero-manny-cruz-cumple-un-sueno-junto-a-juan-luis-guerra-soy-un-milagro-de-la-industria-musical/ Hay sueños que tardan años en hacerse realidad, pero que nunca dejan de latir en el corazón. …
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/musica/notas/que-artistas-se-presentaran-en-vivo-en-los-latin-grammy/ Ciudad de México – El público tendrá la oportunidad de ver en acción a muchos de los …
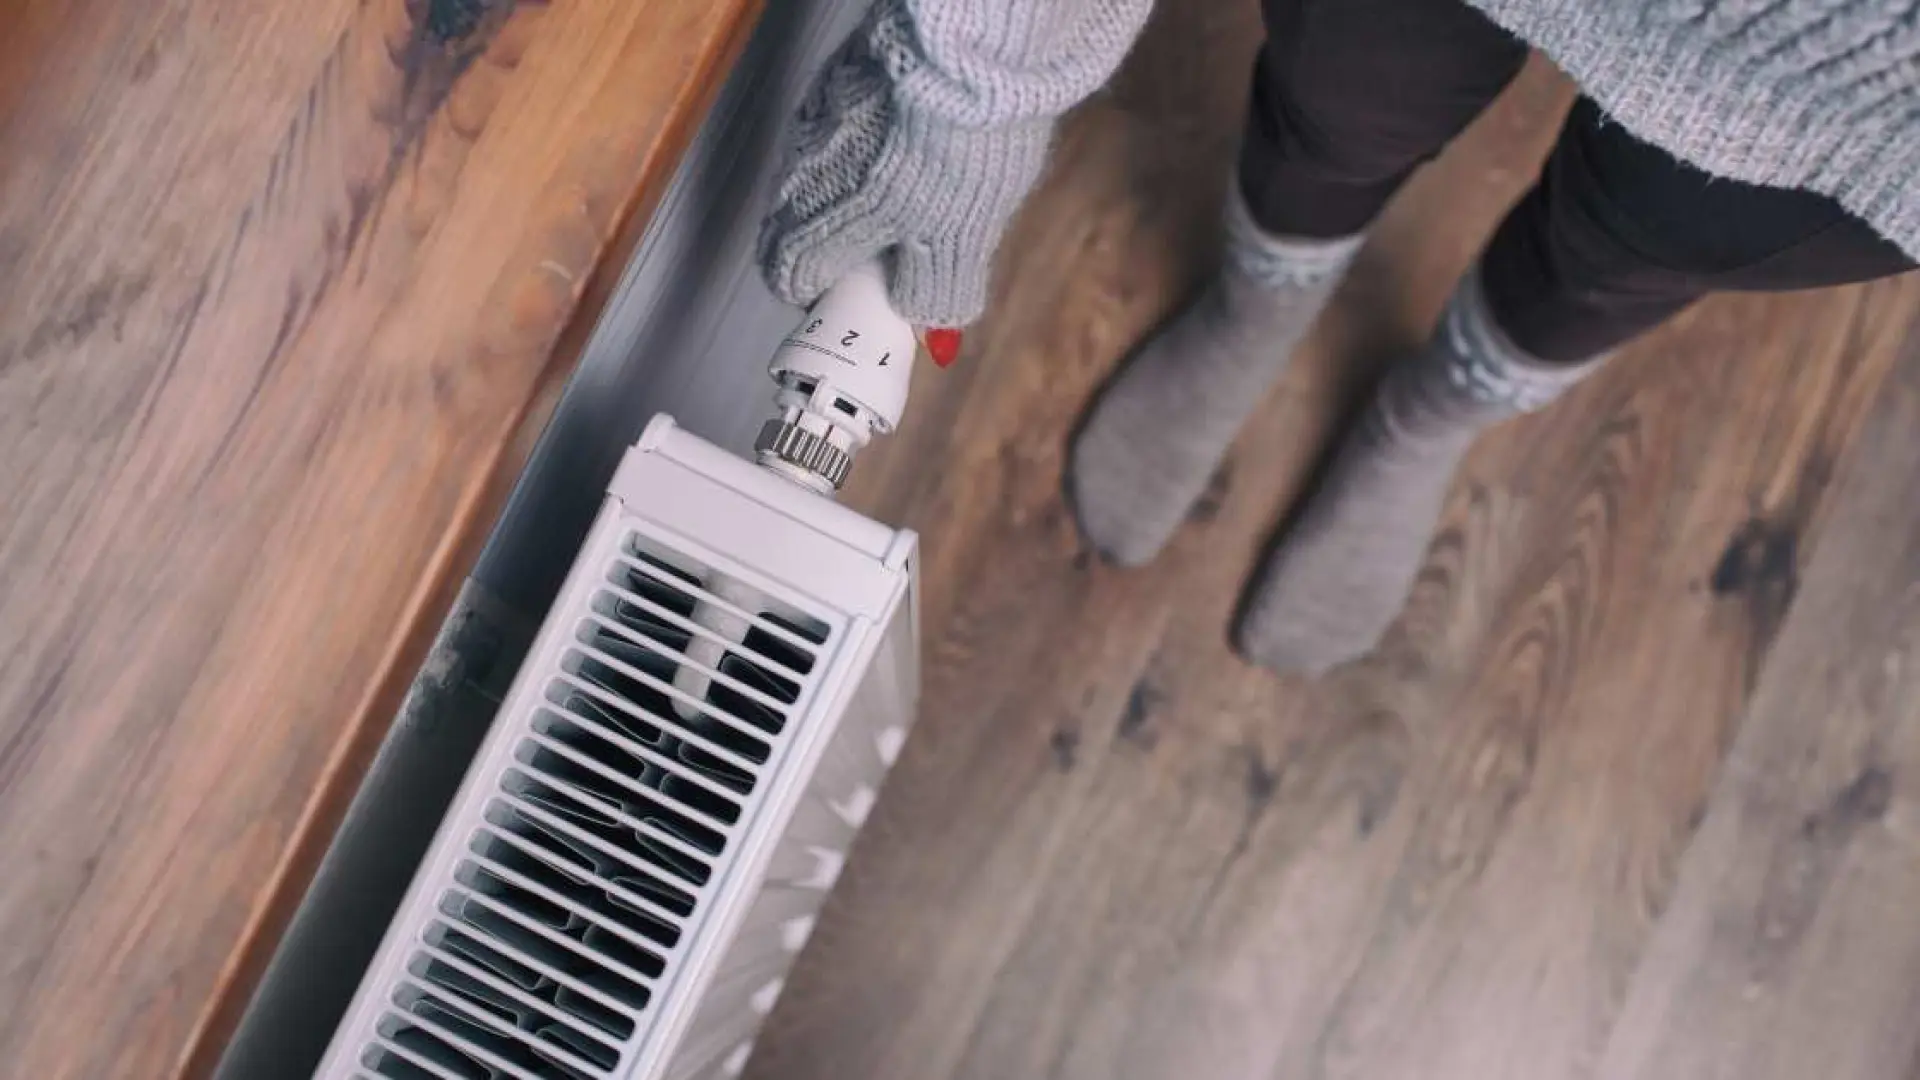
Afrontar una reforma en el hogar antes de que acabe el año fiscal puede significar una devolución importante en la próxima declaración del IRPF. Las deducciones estatales por obras de mejora de la eficiencia energética en viviendas continúan plenamente vigentes, permitiendo a los propietarios recuperar en el borrador de la Renta hasta un 60% del dinero invertido, con un límite de devolución que puede alcanzar los 3.000 euros anuales en vivienda habitual, y hasta 5.000 euros en actuaciones sobre edificios residenciales completos.El objetivo de estas bonificaciones fiscales es incentivar la reducción del consumo energético doméstico mediante el cambio de ventanas, el aislamiento térmico de fachadas o cubiertas y la sustitución de sistemas de calefacción basados en combustibles fósiles por tecnologías limpias como la aerotermia o los paneles solares.Las tres modalidades de deducción en el IRPFLa normativa contempla tres tramos diferenciados según el tipo de intervención realizada y el nivel de ahorro energético conseguido en la propiedad. Una primera deducción del 20% tiene que ver con la reducción de la demanda de calefacción y refrigeración. Esta se aplica por obras que reduzcan al menos un 7% la demanda conjunta de calefacción y aire acondicionado en la vivienda habitual. Es el tramo típico para actuaciones como el cambio de ventanas por modelos con rotura de puente térmico y doble acristalamiento. La base máxima anual es de 5.000 euros, lo que permite una deducción directa de hasta 1.000 euros.La segunda intervención, que contempla una deducción del 40%, tiene que ver con la reducción del consumo de energía primaria no renovable. Exige reducir en al menos un 30% el consumo de energía primaria no renovable, o bien mejorar la calificación energética de la vivienda para alcanzar una clase A o B. Entran aquí la instalación de sistemas de aerotermia, la sustitución de calderas antiguas o el aislamiento perimetral. Con una base máxima de 7.500 euros anuales, el ahorro fiscal máximo alcanza los 3.000 euros.En tercer lugar, es posible lograr hasta un 60% de deducción con obras de rehabilitación energética en edificios residenciales. Destinada a intervenciones globales en el conjunto del edificio (aislamiento de fachadas tipo SATE, cubierta común, placas solares comunitarias) que reduzcan un 30% el consumo o logren la letra A/B. La base máxima anual es de 5.000 euros, con un recorte fiscal de hasta 3.000 euros por ejercicio.Certificados de Eficiencia Energética y facturasPara que la Agencia Tributaria valide la desgravación no basta con presentar la factura de la empresa de reformas. Es obligatorio contar con dos Certificados de Eficiencia Energética expedidos y registrados por un técnico competente, ya sea arquitecto o ingeniero. Primero, hay que emitir un certificado previo al inicio de las obras. Tras la finalización de las mismas, hay que emitir un nuevo certificado. Para poder aplicar la deducción en el ejercicio actual, este segundo certificado debe estar fehacientemente firmado y registrado antes del 31 de diciembre.La comparación entre ambos certificados es la prueba legal que demuestra a Hacienda que se han alcanzado los umbrales exigidos de reducción de demanda (7%) o de consumo (30%).Al igual que en otras deducciones autonómicas y estatales, la trazabilidad del gasto es estricta. Todos los abonos deben realizarse mediante tarjeta de crédito o débito, transferencia bancaria, cheque nominativo o ingreso en cuenta. Los pagos en metálico quedan excluidos de la base de la deducción.Asimismo, las facturas emitidas por los instaladores o empresas de reformas deben ser completas y nominativas, incluyendo el NIF del propietario, el desglose de los costes de mano de obra y materiales, y la dirección exacta del inmueble intervenido.
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/farandula/notas/daiana-pereyra-de-primera-finalista-a-representante-de-argentina-en-miss-universe-2026/ Nota del editor Como parte de nuestra cobertura de Miss Universe 2026, publicaremos una serie de entrevistas …
La fuente de la noticia es https://www.elnuevodia.com/entretenimiento/cultura/notas/miss-universe-1972-cuando-puerto-rico-vivio-una-edicion-historica-y-accidentada/ La noche del domingo 21 de mayo de 1972, a las 11:15 p.m., mientras se celebraba el …
Gerente presenta a los 100 gerentes que, gracias a la gestión realizada en sus empresas, son los más exitosos del país este año
Gerente presenta a los 100 gerentes que, gracias a la gestión realizada en sus empresas, son los más exitosos del país este año 2018.
Gerente presenta a los actores de diferentes sectores de la sociedad que con su influencia construyen país día a día
El líder moderno inspira y ayuda a construir, creando el ambiente y las condiciones adecuadas para que fluyan las ideas y se puedan ejecutar.
Así se movieron los principales sectores económicos del país en 2017
Así se movieron los sectores económicos en 2018
Los Autos más innovadores, los últimos lanzamientos y noticias del sector automotor.
Los programas de educación profesional y las noticias de las Universidades más prestigiosas en Colombia.
Gerente presenta las megatendencias en la gerencia y los negocios y una perspectiva de lo que se avecina en 10 años.
Salud, entretenimiento y turismo son algunas de las necesidades que tenemos los seres humanos para tener una vida plena.
Revista Gerente presenta lo mejor de nuestros Foros sobre liderazgo, empresa, tecnología, gerencia y las tendencias en los negocios.
La más diversa variedad de marcas prestigiosas y últimos lanzamientos en el mercado colombiano
Cada vez son más las empresas que se unen por el medio ambiente y el bienestar de las comunidades vulnerables.
Completa guía de los productos y servicios que ofrecen las empresas para turismo, entretenimiento, salud, entre otros.
La revolución digital está transformando la economía mundial en una era en la que la tecnología es más que cajas y fierros.
Tres panelistas que participaron en ExpoGerente 2019 dejaron sus impresiones sobre los retos y oportunidades que plantea la transformación digital.
Las empresas deberían tener prácticas que mantengan una buena reputación, especialmente cuando en los últimos años las variables de riesgos han ido cambiando con las crisis políticas alrededor del mundo.
La transformación digital ha generado la necesidad de atender con mayor detalle el tema de la seguridad para minimizar los riesgos.
La tecnología permite que cada vez un mayor número de personas accedan a compras por internet, estimulando el crecimiento del comercio electrónico que busca adaptarse a las características del mercado colombiano y contribuir a la equidad en...
El auge de las compañías emergentes o startups dirigidas por jóvenes, revela grandes cambios en la visión de liderazgo que traen las siguientes generaciones.
Multinacionales están transformando su modelo de liderazgo piramidal a rotativo, donde prima el conocimiento y se permite la toma de decisiones en cargos bajos, esto con el objetivo de potencializar el liderazgo en todas las escalas dentro de...
Capacidad de aprendizaje, adaptabilidad, ganas, resiliencia, autenticidad y humildad son las habilidades claves que definen a un buen líder corporativo.