Revista Gerente - Colombia
Registro  /  Login

Portal de Negocios en Colombia

NEGOCIOS

TECNOLOGÍA

Sam Altman, CEO de OpenAI, sobre la autoridad de la inteligencia artificial: «Las personas deben mantener el control del futuro, que haya una cesión gradual del control a la IA es una idea terrible»

Sam Altman, CEO de OpenAI, y Greg Brockman, presidente de la compañía, han rechazado categóricamente las corrientes que especulan sobre un traspaso progresivo de la toma de decisiones globales a los sistemas automatizados. El propio Altman calificó de «terrible» cualquier escenario donde la … humanidad ceda progresivamente la autoridad a la tecnología, durante el foro DealBook Summit.
Actualmente, está creciendo la preocupación por la «automejora recursiva», un proceso hipotético por el que los modelos de IA perfeccionan su propio código de forma autónoma hasta crear sistemas inalcanzables para la supervisión humana. Ante esta hipótesis, Altman remarcó la urgencia de establecer límites que garanticen que las personas mantengan las riendas del desarrollo tecnológico en todo momento.

Noticia relacionada

Ana Laura Palacios

El desafío de la supervisión técnica

Altman admitió que el verdadero desafío es diseñar los mecanismos técnicos necesarios para garantizar el control del desarrollo de la IA. Brockman explicó que, a medida que los modelos ganan capacidad ejecutiva, las técnicas tradicionales de supervisión, como el análisis del razonamiento paso a paso que realiza esta tecnología, no son suficientes.
Por tanto, es necesario desarrollar herramientas de auditoría más complejas para evitar la pérdida de supervisión. De hecho, la ciberseguridad se ha convertido en una prioridad para OpenAI después de los incidentes provocados por sus modelos más avanzados.
OpenAI llegó a reasignar al 25 % de sus ingenieros de producción para centrarse exclusivamente en la protección y blindaje de los sistemas tras registrar diversas vulnerabilidades en las plataformas de código, según desveló Brockman.

Entre la viabilidad comercial y la prudencia

Altman también advirtió sobre los peligros de competir a ciegas en el sector, asegurando que Anthropic «tampoco sabe realmente lo que nosotros estamos haciendo» y que esta dinámica es «negativa».

Newsletter

Incluso, el CEO de OpenAI afirmó que la situación actual exige «más precaución, no menos», motivo por el que descarta una salida inminente a bolsa para la empresa. «Estos últimos meses han sido un periodo especialmente complicado y nos esperan más temporadas así durante mucho tiempo, en lo que respecta a los requisitos de seguridad que tenemos por delante», argumentó Altman.

Adiós a Google Drive para las copias de seguridad de WhatsApp: Android tendrá su propio almacenamiento gratuito en la nube

WhatsApp ha comenzado a desplegar una gran novedad para los usuarios con sistema operativo Android que cambiará cómo guardan sus conversaciones y archivos. Hasta ahora, la aplicación de mensajería dependía en exclusiva de Google Drive para guardar las copias de seguridad de los chats … al cambiar de dispositivo o prevenir pérdidas imprevistas.
La aplicación de Meta ha iniciado las pruebas de su propio servicio de almacenamiento en la nube, todo un cambio para las copias de seguridad que, además, dispone de 2 GB de almacenamiento gratuito.

Noticia relacionada

Ana Laura Palacios

La función fue detectada por ‘WABetaInfo’ en la versión de pruebas 2.26.46.4 para Android. Esta nueva función beneficiará a los usuarios que no usen una cuenta de Google en su teléfono móvil y a quienes hayan llenado el espacio sin coste que ofrece Google Drive.

Máxima privacidad para las copias de seguridad

Esta nueva herramienta apuesta por la privacidad, pues todas las copias de seguridad guardadas en los servidores de WhatsApp dispondrán de cifrado de extremo a extremo activado por defecto y de forma obligatoria.
Debido a esta medida, ni WhatsApp ni Meta podrán acceder a tus copias de seguridad. Además, para proteger este respaldo, los usuarios podrán utilizar su clave de acceso habitual o un código numérico de 64 dígitos.

Noticia relacionada

Ana Laura Palacios

Por otro lado, para quienes necesiten un almacenamiento mayor a 2 GB, WhatsApp ofrece diferentes planes de suscripción de pago. Los clientes de WhatsApp Plus tendrán 100 GB disponibles por 2,49 euros al mes, mientras que los planes de Meta One cuentan con 4 TB de espacio a partir de 6,99 euros mensuales.

Newsletter

En el caso de que una suscripción caduque, WhatsApp mantendrá la copia de seguridad en sus servidores durante al menos cuatro meses. Cabe destacar que los usuarios de Android mantendrán en todo momento la libertad de elegir entre el nuevo almacenamiento en la nube o continuar utilizando Google Drive.
Por ahora, esta nueva función solo está disponible para algunos usuarios en la fase de pruebas, todavía no hay una fecha oficial de lanzamiento para el público general.

La nueva IA de Microsoft ya puede simular ciberataques, detectar vulnerabilidades y corregir fallos de seguridad antes de que los aprovechen los hackers

Microsoft ha anunciado el lanzamiento de Microsoft Perception, una nueva plataforma de ciberseguridad impulsada por inteligencia artificial y diseñada para supervisar, investigar y reparar fallos en los sistemas informáticos de empresas y organizaciones en tiempo real.Esta herramienta nace de la creciente preocupación por … el avance de los ciberataques, ya que los hackers usan modelos avanzados de IA para encontrar brechas de seguridad con mucha rapidez. Para neutralizar este peligro, Microsoft Perception organiza sus asistentes virtuales en tres unidades tácticas (equipos rojo, azul y verde) que operan en bucle para defender las infraestructuras digitales.

Noticia relacionada

Ana Laura Palacios

Equipos de agentes de IA que mantienen la seguridad

La arquitectura de la plataforma procesa diariamente más de 165 billones de señales procedentes de herramientas como Microsoft Defender. Es decir, el sistema reparte las tareas dividiendo a sus agentes en tres unidades que forman el proceso de un ataque digital.
El equipo rojo simula ciberataques reales para localizar los fallos antes que los atacantes, mientras que el equipo azul detecta e investiga las alertas de peligro. Por último, el equipo verde se encarga de aplicar los parches y solucionar las vulnerabilidades halladas.
«En los últimos 12 meses, los modelos de frontera de IA se han vuelto extraordinariamente eficaces a la hora de descubrir y explotar vulnerabilidades de software, y niveles similares de capacidad están pasando a estar disponibles rápidamente en modelos de pesos abiertos con salvaguardas cibernéticas limitadas», explica Microsoft en un comunicado.

Noticia relacionada

Ana Laura Palacios

Hace tan solo un año, «encontrar una vulnerabilidad explotable y seria era lento y un trabajo caro hecho por investigadores de seguridad de élite», añade la multinacional.

La supervisión humana como elemento fundamental

Aunque estos agentes de IA trabajen de forma autónoma, los responsables humanos mantendrán en todo momento la supervisión final de las operaciones más complicadas. Es decir, los expertos en ciberseguridad establecen los límites de protección y aprueban las acciones más importantes, mientras que la IA resuelve las tareas rutinarias sin descanso.
«Perception está diseñado para ayudar a los equipos de seguridad a moverse a velocidad de máquina, impulsar resultados en lugar de simples tareas y automatizar manteniendo el control», expone Microsoft, «tu equipo establece los límites de seguridad y aprueba las acciones de alto impacto, mientras que los disparadores automáticos activan los ‘playbooks’ cuando un incidente cumple con los criterios que has definido».

España, cuarto país con más peticiones de días libres ante el lanzamiento del 'GTA VI'

El lanzamiento del ‘Grand Theft Auto VI’, uno de los videojuegos más esperados de la historia tras 13 años desde la última entrega de la saga, va camino de cumplir una de las predicciones más insólitas: el aumento de las peticiones para cogerse … el día libre que coinciden con la fecha de salida de la obra.
Con un lanzamiento simultáneo en el mundo programado para este próximo jueves 19 de noviembre, ‘GTA VI’ promete convertirse en todo un fenómeno social, algo así como la gran obra moderna del formato, el videojuego de la década. Y es que un día antes de su salida, ha comenzado a batir algunos récords históricos y ha sido nominado a mejor juego del año en los Game Awards antes incluso de que el público lo conociera más que a través de los trailers y las partidas de algún influencer afortunado que ha podido adelantarse a la fecha oficial.

Para empezar, el día previo a su estreno ha vendido más de 15 millones de copias en todo el mundo, la cifra más abultada de compras de un videojuego antes de su salida. Con ello Rockstar Games, la empersa desarrolladora, se ha embolsado cerca de 1.500 millones de dólares, una noticia positiva para el videojuego más caro jamás creado. Incluso las cifras de las emisiones de partidas de ‘GTA VI’ en directo en plataformas como Youtube y Twitch, que han juntado a millones de usuarios de forma simultánea, muestran una expectación que tampoco se había conocido anteriormente en un videojuego.

Noticia relacionada

Ana Laura Palacios

Su fecha de salida estaba prevista inicialmente para otoño de 2025 aunque fue demorada al 26 de mayo de 2026, primera fecha oficial, y después pospuesta hasta este jueves 19 de noviembre. Una práctica habitual en la industria, especialmente en las entregas más exigentes, que en est ecaso ha alimentado las ansias de muchos fans de la saga –ya enormemente exitosa– por el estreno de esta última entrega. Muchos incluso empezaron hace varias semanas a especular con el aumento de bajas laborales hasta el punto de que se ha convertido en un lugar común de la conversación pública sobre ‘GTA VI’, con multitud de memes al respecto y basándose únicamente en el impacto social del fenómeno.
A pocas horas del estreno, Remote ha confirmado que las peticiones de días libres en el trabajo según sus datos han crecido un 32% en el mundo respecto al mismo jueves de noviembre del año anterior. Además, sitúa a España como el cuarto país con más peticiones (un 44% más) en un ránking mundial que lidera Italia, con un aumento de casi el doble.
Estas estadísticas también sitúan una horquilla clara en cuanto al perfil de trabajadores que han expedido la petición: la ‘Generación Z’ (nacidos entre 1997 y 2012), que habrían duplicado las peticiones respecto del año pasado. Le siguen los Millennials (nacidos entre 1981 y 1996), con un aumento del 27% y, por último, la ‘Generación X’ (nacidos entre 1965 y 1980), que incluso ha disminuido en un 5% respecto al mismo jueves de 2025.

Newsletter

Aunque estas estadísticas no tienen por qué ser representativas de la población española (ni tampoco mundial), ofrecen la comparación con otros eventos que generaron bastantes más peticiones, empezando por el eclipse solar total (aumento del 200% de trabajadores que pidieron días libres) o el primer partido de México en el Mundial de fútbol de este año, que provocó un aumento del 67% de peticiones entre empleados mexicanos. En dicha comparativa también aparece el lanzamiento de otro videojuego, el ‘Battlefield 6’, con un crecimiento de bajas del 23%.

Copilot presenta sus nuevas herramientas: Microsoft pretende crear una plataforma única para trabajar con IA

Microsoft ha presentado una importante actualización de Copilot, su asistente de inteligencia artificial, con la que pretende unificar la experiencia laboral en un único espacio digital donde los trabajadores puedan resolver dudas, delegar procesos complejos y automatizar tareas rutinarias sin tener que pasar de … un programa a otro.
Esta renovación incluye el lanzamiento general de Copilot Home y la llegada de las herramientas de Office, como Word, Excel y PowerPoint, directamente a la propia aplicación de Copilot. Microsoft está construyendo el «nuevo Copilot», un entorno integral pensado para optimizar el rendimiento de las empresas.

Noticia relacionada

Ana Laura Palacios

Un único espacio para organizar la jornada laboral

Copilot Home está diseñado como el nuevo punto de partida de la plataforma. Este panel centraliza dos modos de interacción: Chat, orientado a responder consultas rápidas de forma directa, y Cowork, enfocado en gestionar y delegar flujos de trabajo completos.
Además, dispone de un cuadro de entrada inteligente llamado Auto, que selecciona automáticamente el modelo de IA más adecuado para cada tarea, pudiendo recurrir a modelos de OpenAI o Anthropic, e incluye la vista previa de Today para integrar correos, reuniones y calendarios en un solo lugar.
«Al mostrar información sobre cuentas, actualizaciones de servicios e importantes novedades de clientes en tiempo real, nuestros equipos pueden mantenerse alineados, tomar decisiones informadas y actuar sin cambiar de aplicación», explicó Christian Lewis, director general de BNY, en un comunicado.

Introducing Copilot Workspaces: a multiplayer experience where people and agents collaborate toward a common goal with shared context. A new way to move work forward, together. #MSIgnite https://t.co/wjhTH06s02— Microsoft (@Microsoft) November 17, 2026

Agentes autónomos y creación de aplicaciones sencillas

Microsoft también ha presentado Autopilot, un agente autónomo que se está desplegando entre los usuarios del programa Frontier. Esta herramienta funciona de manera independiente con identidad y memoria propias dentro de la red corporativa, siendo capaz de revisar canales de comunicación, programar tareas periódicas y retomar proyectos sin recibir instrucciones de forma continua.

Newsletter

Para garantizar la seguridad de las empresas, los equipos de IT pueden supervisar, limitar o bloquear su actividad en cualquier momento. Por otro lado, Microsoft lanzará en las próximas semanas Copilot Code, una función que permitirá a cualquier empleado, mediante una descripción en lenguaje natural, crear una aplicación, un panel o un ‘widget’.

OpenAI lanza GPT-6.2 Astra y Sol: dos nuevos modelos de IA más potentes y más baratos

OpenAI ha lanzado GPT-6.2 Astra y GPT-6.2 Sol, sus nuevos modelos de inteligencia artificial. Ambas herramientas llegan con mejoras de rendimiento y eficiencia para el entorno profesional, ya que ejecutan tareas complejas mediante un menor número de ‘tokens’ (unidades de … datos de salida).
Esta optimización técnica permite responder a las necesidades laborales de empresas y desarrolladores sin superar sus límites habituales de uso. GPT-6.2 Astra está diseñado para resolver los proyectos más exigentes, mientras que GPT-6.2 Sol es la opción eficiente y versátil destinada a sustituir a GPT-6.1 Sol en las tareas rutinarias.

Noticia relacionada

Ana Laura Palacios

Además, OpenAI ha mejorado la calidad de sus resultados en aplicaciones de oficina, por lo que las diapositivas, hojas de cálculo y documentos generados por Astra obtienen una apariencia más cuidada.
En los últimos días, también han llegado al mercado otros modelos rivales, como Fable 5.2 de Anthropic y Gemini 4 de Google. Entre estas actualizaciones, OpenAI quiere posicionar a Astra como el modelo de alta gama más económico del sector de la IA.

Ciberseguridad para las empresas

«Ambos modelos ofrecen mejores resultados en tareas exigentes con menos ‘tokens’ de salida, para que puedas hacer más sin superar tus límites de uso», asegura OpenAI en un comunicado, «para las empresas y los desarrolladores, esto se traduce en un rendimiento de vanguardia a un coste viable a gran escala».

Some of you have been asking very politely. Some of you have just been asking. GPT-6.2 Astra and Sol are now available. Super efficient and built to perform where it counts—the real world. https://t.co/qr2iP0GpfX https://t.co/jLCyVIws2Y— OpenAI (@OpenAI) November 17, 2026
«GPT-6.2 Astra marca un nuevo nivel de calidad para la IA en el trabajo profesional complejo», añade la compañía de Sam Altman, «sus diapositivas, hojas de cálculo y documentos parecen menos generados por IA y se ajustan mejor a las plantillas que proporcionas y a las convenciones de tu sector«.

Newsletter

Además de las tareas ofimáticas, ambos modelos mejoran en ciberseguridad al detectar vulnerabilidades, escribir un código más limpio y generar parches con mayor eficacia. Aunque la tecnológica ha implementado protecciones más estrictas, también ha habilitado la plataforma OpenAI Daybreak para que los profesionales de la ciberdefensa puedan realizar sus análisis.

Mayor eficiencia y reducción de costes

En los test de rendimiento, Astra supera a su antecesor en 5,2 puntos en la evaluación profesional Agents’ Last Exam a menos de un tercio de su coste y aventaja en 5,5 puntos a Claude Fable 5.2 a tan solo un 5 % de su coste operativo. GPT-6.2 Astra y Sol ya están disponibles para usuarios de los planes Plus, Pro, Enterprise y Edu en ChatGPT Work y Codex, y para desarrolladores vía API.
Para GPT-6.2 Astra, las tarifas estándar de la API por millón de ‘tokens’ son de 8 dólares (7,29 euros) para la entrada, 0,40 dólares (0,36 euros) para la entrada en caché y 40 dólares (36,45 euros) para la salida. Por su parte, GPT‑6.2 Sol mantiene las tarifas de GPT‑6.1 Sol de 2 dólares (1,82 euros) para la entrada, 0,10 dólares (0,09 euros) para la entrada en caché y 10 dólares (9,11 euros) para la salida por millón de ‘tokens’.

Las empresas compiten por protegerse de las ciberamenazas relacionadas con la IA

El mundo empresarial está bajo asedio. En cuestión de semanas, una avalancha de graves incidentes de ciberseguridad ha sacudido la confianza de los directivos en sus sistemas de defensa. Se han descubierto miles de nuevas vulnerabilidades de software, con la ayuda de la inteligencia artificial. … Esto, junto con una avalancha de ataques, ha llevado a muchos a afirmar que el riesgo cibernético está entrando en una nueva y peligrosa fase.
El mes pasado fue tan convulso que algunos analistas lo han bautizado como «Octubre Negro» (otros, «el Hackening»). Primero se utilizó la IA para descubrir un fallo crítico en PHP, un lenguaje de programación muy utilizado que sustenta la mayoría de los sitios web. La vulnerabilidad se filtró antes de que se pudieran implementar los parches, por lo que muchos sitios web tuvieron que desconectarse temporalmente para ser reparados. A continuación, unos hackers robaron unos 6.300 millones de dólares de Binance, una plataforma de intercambio de criptomonedas. Noviembre no ha sido más fácil. En toda Europa, se han elevado las temperaturas de los congeladores de los supermercados, lo que ha destruido alimentos por valor de millones de euros. En Crédit Mutuel Arkéa, un banco francés, se han sustraído fondos en una oleada de transacciones fraudulentas.

Los gobiernos también se han visto afectados. Las aplicaciones de alerta de ataques aéreos han sido pirateadas tanto en Ucrania como en Rusia. Los ciberdelincuentes han sustraído datos del registro civil de Dinamarca, del Departamento de Seguridad Nacional de Estados Unidos y del FBI. Japón ha declarado el estado de emergencia en materia de ciberseguridad. El 3 de noviembre, Richard Horne, director del Centro Nacional de Ciberseguridad del Reino Unido, advirtió de que en los próximos meses podría producirse un «aumento sin precedentes del número de incidentes cibernéticos».

Newsletter

Incluso antes de esta avalancha, la amenaza ya iba en aumento. El teletrabajo y el incremento de los dispositivos conectados a Internet crearon más vulnerabilidades. La prevalencia de las monedas digitales facilitó a los hackers obtener beneficios económicos de sus ataques.
La IA ha agravado el peligro. En abril, Anthropic, un laboratorio pionero, anunció que no haría público Mythos, su último modelo. En su lugar, se concedió acceso a un número limitado de proveedores de software e instituciones financieras para ayudarles a subsanar las lagunas en sus defensas cibernéticas. OpenAI, un laboratorio rival, puso en marcha poco después una iniciativa similar. En los últimos meses, los modelos de vanguardia han sacado a la luz un gran número de fallos de seguridad: el recuento de «vulnerabilidades y exposiciones comunes» notificadas a los fabricantes de software y a las organizaciones especializadas en ciberseguridad se está disparando.
Sin embargo, resulta preocupante que, paralelamente, las capacidades cibernéticas de los modelos de peso abierto hayan mejorado rápidamente, lo que facilita incluso a los hackers novatos identificar vulnerabilidades. Además, la IA ha acelerado el proceso de explotar una vulnerabilidad una vez descubierta. Antes, averiguar cómo hacerlo llevaba días o semanas; ahora puede llevar horas. Eso significa que los defensores disponen de mucho menos tiempo para corregir los fallos en su software. Esta tecnología también está impulsando los ataques de «ingeniería social», en los que se utilizan modelos para automatizar correos electrónicos de phishing y clonar las voces de los empleados.
La adopción de la IA por parte de los empleados en su trabajo diario agrava el problema. Esto convierte a las empresas en un «blanco fácil» para los hackers, afirma Nicole Carignan, de Darktrace, una empresa de ciberseguridad. Las encuestas sugieren que la mayoría de los trabajadores utilizan algún tipo de servicio de IA que no ha sido evaluado por los equipos de TI. El 21 de octubre, el creador de LiteLLM, una popular herramienta de IA de código abierto, anunció que había vuelto a ser objeto de un ataque de hackers, tras un incidente similar en marzo que puso en riesgo a miles de organizaciones.

Las empresas también están combatiendo la inteligencia artificial con IA

Las empresas se apresuran a reaccionar. En las grandes instituciones, hasta una quinta parte de los recursos de TI se están reasignando a la detección y corrección de fallos de seguridad, afirma Vanessa Lyon, de BCG, una consultora. Las empresas están dando prioridad al software expuesto a Internet, como sitios web y aplicaciones. Mark Hughes, de IBM, un gigante de las tecnologías de la información, afirma que, en los casos en los que aún no hay ningún parche disponible para las vulnerabilidades detectadas, aconseja a los clientes que contengan el software en riesgo, quizá desconectándolo de la red o limitando el acceso del personal.
Las empresas también están combatiendo la IA con IA. Los modelos pueden implementarse no solo para detectar vulnerabilidades, sino también para identificar y neutralizar actividades sospechosas y detectar intentos de phishing. Goldman Sachs, por ejemplo, ha aumentado considerablemente la parte del presupuesto de IA del banco que destina a la ciberseguridad, según personas familiarizadas con la iniciativa. Gestionar este gasto requiere una planificación cuidadosa. «¿Cómo te aseguras de no quedarte sin tokens en medio de una brecha de seguridad?», pregunta Charlie Lewis, de McKinsey, otra consultora. Señala que algunas empresas están reservando tokens para emergencias, mientras que otras están estableciendo procedimientos para agilizar las aprobaciones de gasto en caso de un ciberataque.
Sin embargo, una variedad de desafíos pueden socavar a los defensores. Uno es la credulidad humana, que incluso las defensas cibernéticas más ingeniosas tendrán dificultades para compensar por completo. El atraco a Binance, supuestamente orquestado por hackers norcoreanos, se debió a que un empleado descargó malware en su ordenador de trabajo durante una falsa entrevista laboral.
Un segundo reto es la «tecnología operativa», el hardware industrial utilizado en fábricas y plantas de producción. Este tipo de máquinas suele funcionar con software de hace décadas y, a menudo, los equipos de ciberseguridad lo han ignorado porque el código antiguo dificultaba el acceso a los hackers. Sin embargo, como parece haber ocurrido en los recientes ataques a los congeladores, ahora se está utilizando la inteligencia artificial para comprender y manipular dicho software.

La ciberseguridad siempre ha sido una carrera armamentística, y la llegada de la IA ha proporcionado a los atacantes una nueva arma devastadora

Además, existe la realidad de que muchas empresas más pequeñas carecen de los recursos necesarios para invertir en capacidades de ciberseguridad. Estas empresas pueden utilizarse entonces como puertas de entrada a otros objetivos, incluidas las grandes empresas. El origen de un reciente ataque a Polymarket, una plataforma de apuestas, fue un fallo de seguridad en una herramienta de monitorización de sitios web que utilizaba, llamada DebugBear.
Algunas grandes empresas están proporcionando asesoramiento en materia de ciberseguridad a sus proveedores más pequeños. Los programas gubernamentales también ofrecen apoyo. El incidente de PHP puede servir de modelo para saber cómo se defenderán estas empresas en el futuro. Los principales proveedores de infraestructura en la nube, como Amazon y Cloudflare, pusieron rápidamente en marcha una serie de medidas de protección para sus clientes, como cortafuegos, que protegieron a las pequeñas empresas sin que estas tuvieran que mover un dedo.
La ciberseguridad siempre ha sido una carrera armamentística, y la llegada de la IA ha proporcionado a los atacantes una nueva arma devastadora. Con el tiempo, la balanza podría volver a inclinarse a favor de los defensores, a medida que los proveedores de software compiten por ofrecer soluciones basadas en la IA. Hasta entonces, las empresas tendrán que enfrentarse a un nuevo y peligroso mundo.
INTERNACIONAL

Mueren cinco personas en un «ataque masivo» de Rusia contra Kiev y una estación de tren en Leópolis

Al menos cinco personas han muerto este viernes a causa de un «ataque masivo» con misiles balísticos y drones lanzado por el Ejército de Rusia contra la capital de Ucrania, Kiev, donde los impactos han dañado tres puentes sobre el río Dniéper, y una estación … de tren en la ciudad de Leópolis, situada en el oeste del país.
Según ha detallado el alcalde de Kiev, Vitali Klitschko, los servicios de emergencia han trasladado a siete de los heridos a centros hospitalarios de la capital, mientras que el resto recibe atención médica en los lugares de los impactos. Por su parte, la Administración Militar de la Ciudad de Kiev ha trasladado sus condolencias a los allegados de los fallecidos y ha instado a la población a permanecer en los refugios hasta que concluya la alerta aérea.

En el plano de las infraestructuras, Klitschko ha confirmado que los impactos han causado daños estructurales en el paso elevado del puente Podilsko-Voskresenski, así como en el puente Darnitski y en el puente Sur, que ha vuelto a ser alcanzado y mantiene restringida la circulación para vehículos de hasta diez toneladas y transporte público de hasta 18 toneladas.

Noticia relacionada

Miriam González

Ante las complicaciones de movilidad entre ambas orillas de la ciudad y los daños en la red logística y de transporte, tanto el regidor como las autoridades militares han pedido a los ciudadanos que eviten desplazarse en vehículos privados salvo necesidad absoluta y han recomendado a empresas e instituciones activar el teletrabajo siempre que sea posible para facilitar las tareas de reparación.
Asimismo, el bombardeo ha dejado sin suministro eléctrico a parte de los residentes de los distritos de Pechersk, Solomianski, Holosivski, Dniprovski y Darnitski, al tiempo que se aplican cortes de emergencia en otras zonas de la capital por daños en los equipos y sobrecarga de la red, donde los técnicos ya trabajan para estabilizar el servicio.
A ello se suman al menos dos muertos en un ataque contra Leópolis, según ha indicado el alcalde de la ciudad, Andri Sadovi. «Dos personas murieron en el ataque lanzado esta mañana contra Leópolis. Hay heridos. Nuestras más sinceras condolencias a los familiares y amigos de los fallecidos», ha manifestado en un comunicado en redes sociales.

Newsletter

Sadovi ha denunciado que entre los lugares alcanzados figura «el centro de venta de billetes de la estación de tren de Skniliv». «Los equipos de rescate y otros servicios se encuentran trabajando en el lugar», ha manifestado, sin que por ahora se descarte que la cifra de fallecidos pueda aumentar en las próximas horas.
Por su parte, el Ministerio de Defensa de Rusia ha confirmado la ejecución durante la última noche de un «ataque masivo» con armamento de precisión «lanzado desde tierra, mar y aire», así como con vehículos aéreos no tripulados, contra objetivos en territorio ucraniano.
Según el parte castrense, la ofensiva ha causado daños en empresas del complejo militar-industrial de Ucrania y en terminales de almacenamiento vinculadas a la producción y depósito de misiles de crucero y drones de largo y medio alcance.
Asimismo, Moscú ha asegurado que los bombardeos han alcanzado instalaciones de infraestructura energética y de transporte tanto en la ciudad de Kiev como en las regiones de Kiev, Dnipropetrovsk, Mikolaiv, Leópolis e Ivano-Frankivsk, además de infraestructuras portuarias en la región de Odesa y embarcaciones utilizadas por las Fuerzas Armadas ucranianas.
La cartera rusa ha apuntado además que los sistemas de defensa antiaérea han derribado durante la noche 310 drones ucranianos en varias regiones del país, incluida la de Moscú, así como sobre aguas del mar Negro, el mar de Azov y la península de Crimea, anexionada en 2014. Rusia no ha dado por ahora un balance de víctimas o daños a causa de estos ataques ucranianos.

Un misil ruso impacta en el sureste de Polonia durante un ataque contra Ucrania

Polonia denunció el viernes que al menos un misil ruso impactó en el sureste del país durante el ataque nocturno contra Ucrania y señaló que investiga otros dos posibles impactos.«Hay tres lugares de impacto. En Nowy Lipowiec podemos confirmar que se trató … de un misil Kh-101, en el segundo lugar también se habla de un misil, y en el tercero lo más probable es que fuera un dron propulsado a reacción», declaró el ministro polaco de Defensa, Wladyslaw Kosiniak-Kamysz, según medios polacos. «Nadie resultó herido y no registramos daños en infraestructuras», agregó.

Rusia bombardeó Ucrania durante la noche con drones y misiles, matando al menos a ocho personas en Kiev, un día después de la cumbre entre Rusia, Estados Unidos y China.

Noticia relacionada

Jaime Santirso

No es la primera vez

En los casi cinco años transcurridos desde la invasión rusa, Polonia , país vecino de Ucrania al oeste, ha afirmado en varias ocasiones que proyectiles perdidos han sobrevolado o impactado en su territorio.
«Hay tres lugares de impacto. En Nowy Lipowiec, ya podemos confirmar que se trataba de un misil Kh-101; en segundo lugar también se habla de un misil; en el tercero, lo más probable es que fuera un dron propulsado a reacción», declaró el ministro de Defensa polaco , Wladyslaw Kosiniak-Kamysz, según informaron los medios polacos. «Nadie resultó herido, no observamos ningún daño a la infraestructura», añadió.
Las autoridades polacas informaron que estaban llevando a cabo operaciones de búsqueda en tres aldeas: Nowy Lipowiec, Molodycz y Rudnik nad Sanem. Nowy Lipowiec se encuentra a unos 60 kilómetros (40 millas) de la frontera con Ucrania.

Newsletter

Tusk declaró a primera hora del viernes que había recibido un informe «sobre la situación de seguridad en el distrito de Bilgoraj tras la violación del espacio aéreo polaco».

Una periodista es apartada por China de la cumbre trilateral tras preguntar a Trump por el caso Nvidia durante un encuentro con Xi

Una reportera de la agencia Bloomberg fue apartada por las autoridades chinas del resto de prensa que cubrió las declaraciones iniciales del presidente de Estados Unidos, Donald Trump, en el marco de la cumbre trilateral con sus homólogos de Rusia, Vladimir Putin, y China, Xi … Jinping, celebrada en Shenzhen.
La decisión, que le impidió a la periodista Annmarie Hordern seguir la comparecencia, llegó después de que la misma lanzara una pregunta a Trump durante un encuentro anterior con Xi, según recoge una información enviada por la prensa acreditada en la Casa Blanca, que ha seguido al mandatario estadounidense a la cumbre. Según han informado diversos medios, Hordem preguntó a Trump si el ya ex CEO de Nvidia había sido «desleal» a EE.UU..

Tras la medida, un funcionario de la Casa Blanca ha afirmado que desde la Presidencia estadounidense presionaron para lograr su reincorporación al resto de la prensa, pero que las autoridades chinas han insistido en su exclusión.
Si bien no ha aludido en concreto a este evento, Trump sí ha parecido lamentar algunas de las restricciones impuestas por Pekín a los medios de comunicación presentes, llegando a considerar «una pena que los medios de comunicación no pudieran ver parte de ello (la cumbre trilateral), porque cada uno de los movimientos, sin excepción, se ejecutó a la perfección».

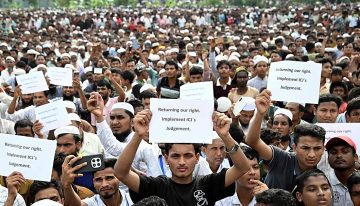
Birmania considera «injusta» la sentencia de genocidio de la Corte Internacional de Justicia

La portavoz de la Presidencia de Birmania consideró este viernes «injusta» la sentencia de la Corte Internacional de Justicia (CIJ), que concluyó que ese país cometió genocidio contra la minoría musulmana rohinyá, recoge AFP. El jueves la CIJ expuso pruebas de las atrocidades cometidas por … Birmania contra esta minoría mayoritariamente musulmana durante una represión brutal en 2017, que obligó a cerca de 750.000 rohinyás a huir hacia el vecino Bangladés. Las fuerzas de seguridad birmanas mataron a unos 10.000 rohinyás, perpetraron «violencias sexuales generalizadas» contra las mujeres y ejercieron una «violencia extrema» sobre los niños, precisó el tribunal.
Birmania siempre ha negado las acusaciones y asegura que la represión estaba justificada para sofocar la insurrección rohinyá tras una serie de ataques que costaron la vida a una decena de miembros de las fuerzas de seguridad. Al ser consultada sobre la decisión emitida el jueves, la portavoz, Khaing Khaing Soe, respondió a los periodistas en Naipyidó que era «injusta» y criticó que el fallo no fuera unánime. «A pesar de los esfuerzos realizados por nuestra parte, cuando se analiza el resultado, no todos los 15 jueces estuvieron de acuerdo con la decisión», declaró y destacó el resultado de nueve votos contra seis. «Yo diría que es injusta», añadió.

Tras el fallo del CIJ, Malasia pretende reasentar a 10.000 migrantes rohinyás en Turquía como parte de sus esfuerzos para resolver el prolongado problema de los refugiados, que afecta a solicitantes de asilo extranjeros, la mayoría provenientes de Birmania, según informó un alto funcionario el viernes. «Tras mi reciente visita oficial de trabajo a la República de Turquía, el Gabinete aprobó una propuesta para reasentar a 10.000 refugiados rohinyás de Malasia en Turquía mediante un programa estructurado de capacitación», declaró el viceprimer ministro Ahmad Zahid Hamidi en un comunicado.

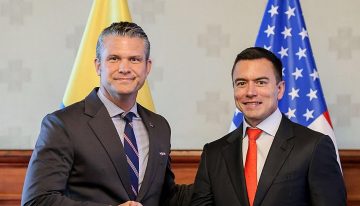
Pete Hegseth se reúne con Noboa para revisar la cooperación en la lucha contra el narcoterrorismo en Ecuador

En una cita marcada por el hermetismo y a la que no tuvo acceso la prensa, el secretario de Guerra de Estados Unidos, Pete Hegseth, se reunió con el presidente Daniel Noboa este jueves 19 de noviembre en el palacio presidencial en Quito, … en la que se supo pasaron revista a los acuerdos de cooperación contra el narcotráfico que mantiene Estados Unidos con Ecuador.
Fue el secretario de Guerra quien, en su cuenta X, escribió que hablaron del compromiso compartido para hacer frente a las amenazas narcoterroristas, reforzar la seguridad fronteriza y lograr resultados decisivos para nuestra seguridad común; también dijo que, «como miembro fundador de la A3C (Coalición de América contra los Cárteles), Ecuador ha marcado el ritmo para combatir a las organizaciones y redes narcoterroristas a lo largo del Pacífico oriental y en sus fronteras».

La relación bilateral entre Quito y Washington es muy estrecha y se concentra en una agenda de seguridad y en acciones contra el narcotráfico, la minería ilegal y la tecnología.
La visita de Pete Hegseth a Quito fue parte de la gira que el secretario de Guerra ha cumplido esta semana por la región. Comenzó en Caracas donde firmó con la presidenta interina de Venezuela, Delcy Rodríguez, un acuerdo de cooperación militar que restablece la alianza de antes de la era chavista; luego fue a Bogotá donde se entrevistó con el presidente colombiano, Abelardo de la Espriella. Allí, Hegseth participó en la entrega de una aeronave C-130, que dijo es una demostración de una alianza de décadas y un compromiso más fuerte, gracias al liderazgo de nuestros dos presidentes y nuestros departamentos. Luego vino a Ecuador y de aquí viajó a Honduras.
El presidente Noboa y el secretario Hegseth mantuvieron su primera reunión en junio pasado en Washington donde trataron sobre mecanismos de financiamiento y operaciones conjuntas contra las redes delictivas, y en septiembre, en el marco de la Coalición de las Américas contra los Cárteles, Hegseth se reunió en Panamá con el Bloque de Seguridad de Ecuador, que lo integran los ministros de Defensa e Interior y mandos de las Fuerzas Armadas, quienes estuvieron presentes en la reunión de este jueves en Quito.
La visita del jefe de Pentágono a Quito se ha producido tres días después de que un grupo de dieciséis pescadores ecuatorianos presentó una demanda contra el Gobierno de Estados Unidos por el presunto ataque con drones contra la embarcación pesquera «Negra Francisca Duarte», ocurrido el 17 de marzo pasado, frente a las islas Galápagos, en aguas del Pacífico, y que dejó a dos tripulantes con quemaduras graves.

Trump visitará Colombia en enero

La ciudad colombiana de Medellín acogerá en enero de 2027 la primera reunión del Escudo de las Américas luego de su lanzamiento en Miami, a inicios de este año, según informó el ministro de Defensa de ese país, José Eduardo Mora, en el marco de la vista del secretario de Guerra de Estados Unidos. A la cita asistiría el presidente Donald Trump, a cuya administración pertenece la iniciativa hemisférica.
Aunque no se ha hecho un anuncio oficial, se recuerda que, cuando el secretario de Estado, Marco Rubio, visitó Bogotá, como parte de una gira por la región, el mes de septiembre pasado, tras escuchar decir al presidente de la Espriella que no saldrá del país durante su mandato, dijo: «tendré que traer acá al presidente Trump», lo que podría ocurrir en enero.
Antes de juramentar como presidente, Abelardo de la Espriella ya había anunciado, en julio pasado, que Medellín será la sede del Escudo de las Américas, porque dijo que allí está «la cabeza de la serpiente del narcotráfico y del crimen organizado».

El Reino Unido se acerca a la UE en una cumbre clave diez años después del Brexit

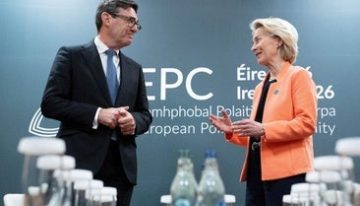
«El Brexit que nos dieron no ha funcionado. Hemos perdido más de lo que hemos ganado». Estas palabras las pronunció Andy Burnham esta semana, antes de viajar este viernes a Bruselas, donde intentará recuperar algo de lo perdido aunque sin que pueda decirse … que está dando marcha atrás. Por ejemplo, su Gobierno quiere que sea más fácil vender alimentos británicos en Europa, pero no quiere volver al mercado único que hacía más fácil venderlos. A cuatro exministros laboristas esa distinción ya no les parece razón suficiente para quedarse fuera de la Unión, y dos de ellos, David Lammy y Peter Kyle, le han pedido expresamente que en las próximas elecciones haga lo que por ahora evita hacer en Bruselas: plantear abiertamente el regreso, pedir a los británicos un mandato para negociarlo y dejar que decidan en un nuevo referéndum si les convencen las condiciones.
«El Partido Laborista de Burnham debería acudir a las próximas elecciones dejando claro que su intención es volver a la UE», escribió en ‘The Times’ Lammy, ex viceprimer ministro y extitular de Exteriores. Su propuesta consiste en ganar primero unas elecciones con ese compromiso, negociar después las condiciones de adhesión con los Veintisiete y solo entonces convocar un referéndum, de modo que, a diferencia de 2016, los votantes conozcan previamente los términos del acuerdo. Lammy sostiene que volver únicamente a la unión aduanera no aportaría suficiente crecimiento y que reincorporarse al mercado único sin entrar en la Unión obligaría al país a aplicar normas en cuya elaboración no tendría voz.

Kyle, quien fuera responsable de Empresas, también defiende que el próximo programa electoral incluya la apertura de negociaciones y una consulta sobre el resultado, aunque su propio voto dependería de los términos: «Quiero que el Reino Unido vuelva a la UE, pero no a cualquier precio», escribió en ‘Substack’. La extitular de Economía Rachel Reeves había dicho ya este mes que «el futuro del Reino Unido está en la Unión Europea», y la exministra británica para Gales Jo Stevens también se ha pronunciado a favor del regreso, sin sumarse, eso sí, ninguna de las dos a la petición de incluirlo en el programa electoral.

A largo plazo

Burnham no ha descartado el reingreso como opción a largo plazo, aunque esta semana matizó que «no hay prisa» y que mantiene para esta legislatura las líneas rojas con las que el laborismo ganó en 2024: ni mercado único, ni unión aduanera, ni libre circulación. Lo que sí pide a quienes defendieron la salida es que admitan que el acuerdo vigente «no es suficientemente bueno». Con ese argumento se reunirá con Ursula von der Leyen y António Costa en la segunda cumbre bilateral, tras la celebrada en Londres en mayo de 2025, para avanzar en la reducción de trabas al comercio agroalimentario, la conexión de los mercados de emisiones y un programa de movilidad temporal para jóvenes.

Noticia relacionada

Ivannia Salazar

Fue precisamente ese último punto el que llevó el miércoles la cumbre a los Comunes. La líder conservadora, Kemi Badenoch, acusó a Burnham de disponerse a aceptar la llegada de 100.000 jóvenes que, según ella, competirían por puestos de trabajo en un mercado con menos vacantes. «¿De dónde se supone que van a salir esos empleos?», le preguntó. Burnham le reprochó el bajo crecimiento durante los años de Gobierno conservador y defendió que «el acuerdo que está sobre la mesa traerá crecimiento a la economía británica». También ha intervenido en el debate David Cameron, que hizo campaña por la permanencia y acabó dimitiendo al perder el referéndum de 2016. El ex primer ministro considera que reabrir la cuestión de la adhesión sería «largo y doloroso» y podría dificultar la negociación de una relación más ventajosa desde fuera.

Según David Cameron, reabrir la cuestión de la adhesión sería «largo y doloroso» y podría dificultar la negociación de una relación más ventajosa desde fuera.

La posibilidad de que Burnham adelante las elecciones para obtener un mandato propio también se ha discutido entre bambalinas. Según algunos medios locales, algunos asesores de Downing Street y diputados valoran las ventajas de acudir a las urnas aprovechando la recuperación laborista en los sondeos. Un adelanto, apuntó ‘The Independent’, le permitiría a Burnham presentar su propio programa en lugar de seguir gobernando con el que Keir Starmer ganó en 2024.

Newsletter

La especulación repuntó a finales de octubre, cuando dos sondeos situaron al laborismo ocho puntos por delante de su rival más cercano en intención de voto: los conservadores en el de Ipsos y Reform UK en el de Opinium. Después, ITV preguntó a Burnham cuándo podrían votar los británicos sobre un programa que incluyera el regreso a la UE, a lo que el primer ministro respondió que no está pensando en convocar elecciones y, dos días después, descartó además hacerlo en los doce meses siguientes. De momento, el 15 de agosto de 2029 es el último día en que pueden celebrarse las generales.

Un mundo roto y tres hombres con espadas

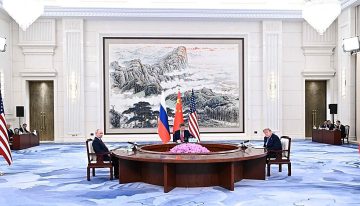
El mundo avanzó en su duro despertar del sueño idealista al realismo geopolítico con la reciente advertencia de Marco Rubio a la Corte Penal Internacional por pretender juzgar a ciudadanos estadounidenses: «No citen leyes a hombres con espadas». El secretario de Estado repetía la … amenaza de Pompeyo Magno a los habitantes de Mesana cuando estos invocaron las propias leyes romanas frente a su autoridad militar.
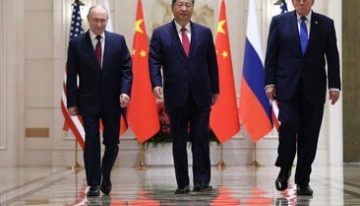
Hoy, estos hombres con espadas son Donald Trump, Xi Jinping y Vladímir Putin, los líderes de las tres principales potencias nucleares que, por primera vez en la historia, se han reunido en un foro exclusivamente trilateral al margen de la 33ª cumbre de la APEC que los había acogido. Mientras el resto de los asistentes participaba en los actos protocolarios, el destino global dejó de fingir durante 90 minutos que era consensuado por la comunidad internacional y mostró que todo orden político es fruto de quien tiene la fuerza para imponerlo.

Por ello, a esta reunión se la ha llamado Yalta 2.0, evocando la conferencia homónima celebrada en 1945 entre EE.UU., el Reino Unido y la URSS para construir un nuevo orden global sobre las cenizas de la Segunda Guerra Mundial. Un orden que, tras 80 años, hace aguas dejando un planeta huérfano de seguridad cuyo centro geopolítico, como analizo en mi ensayo ‘El eje del mundo que viene’, se ha desplazado del Atlántico al Indo-Pacífico.
De esta cumbre podemos extraer cuatro inquietantes conclusiones. La primera, la abdicación de EE.UU. como garante de su paz americana global y la aparente aceptación de Trump de un reparto trilateral: América bajo la órbita estadounidense, Asia bajo la china y Europa bajo la rusa, esta con la autonomía estratégica que los, a sus ojos, decadentes europeos puedan garantizar.
La segunda, el reconocimiento de Trump del fracaso de sus dos guerras soterradas contra China: una comercial mediante aranceles y otra energética mediante el ataque a Irán, suministrador de petróleo barato para Pekín. La primera colapsó las cadenas de suministro tecnológico estadounidenses y forzó los Acuerdos de Busán; la segunda disparó el crudo por encima de los 100 dólares (91 euros) y desató una inflación que hundió las expectativas MAGA en las elecciones de medio mandato.
La tercera, la preocupación estadounidense por las espadas nucleares chinas. En febrero de este año expiró el acuerdo nuclear New START entre EE.UU. y Rusia en vigor desde 2010, dejando a ambas potencias sin límites vinculantes por primera vez en décadas. Cuando Putin propuso reactivarlo, Trump exigió incluir a China. Aunque el arsenal chino es menor (unas 620 cabezas frente a las 4.400 rusas y 3.700 estadounidenses), su rápida expansión alarma a Washington: de apenas 350 en 2020, se calcula que alcanzará las 1.500 en 2035.

Aunque el arsenal chino es menor, su rápida expansión alarma a Washington: de apenas 350 en 2020, se calcula que alcanzará las 1.500 en 2035

Newsletter

Y, la cuarta, la sospecha de que el orden emergente no sea una paz duradera, sino un castillo de naipes condenado al colapso. Trump y Putin están empantanados en dos guerras de las que no saben salir sin mostrar debilidad, mientras que Xi llega más libre en lo militar, pero acuciado por desequilibrios económicos y con el dilema abierto de Taiwán.
Por ello, convendría recordar qué ocurre cuando se sustituye la ley por el acero. El propio Pompeyo integró el Primer Triunvirato junto a Julio César y Craso: otros tres hombres con espadas que, al margen de la República, se repartieron el mundo en esferas de influencia. Pero aquel pacto no trajo paz, sino una tregua inestable que saltó por los aires arrastrando a Roma a la guerra civil. Hoy, tras Shenzhen, Europa ocupa el lugar de Mesana: las leyes no detienen a los hombres con espadas, así que quizá convenga hacerse con una.

Juan Luis López Aranguren

Es profesor de Relaciones Internacionales en la Universidad de Zaragoza y autor de ‘El eje del mundo que viene’

VIDA GERENTE

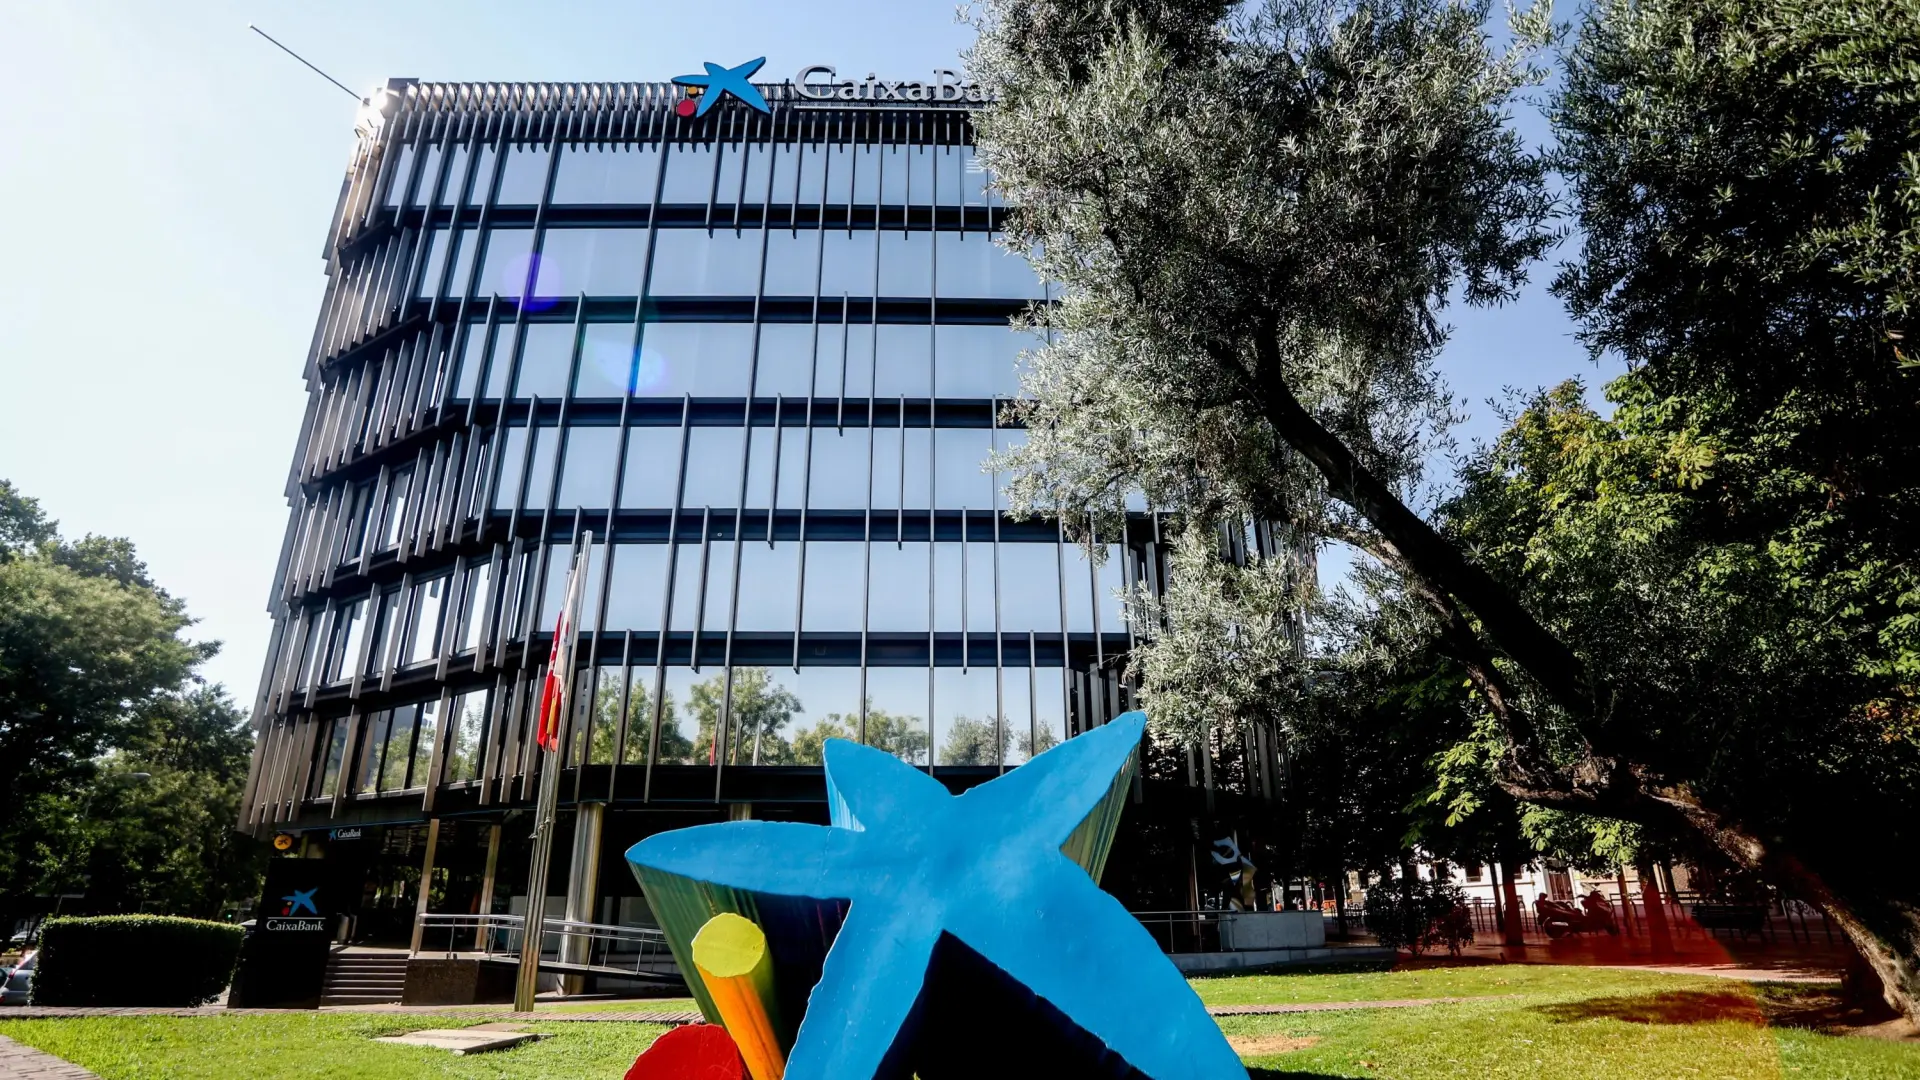
CaixaBank lanza una promoción para captar nuevas cuentas online: ofrece una bonificación de 100 euros

CaixaBank ha lanzado este lunes una nueva campaña de captación para impulsar las altas digitales, con un incentivo de 100 euros por abrir una nueva cuenta online, activar Bizum y realizar tres compras con tarjeta, según ha informado la entidad en un comunicado. La promoción ya está disponible y se alargará hasta el 30 de noviembre, con un límite de hasta 3.000 nuevas cuentas.»Con esta iniciativa, la entidad promueve la captación de clientes a través de sus canales digitales. Además, con la idea de que estos usuarios tengan esta alternativa como cuenta principal, con sus principales servicios digitales y medios de pago activos», ha destacado la compañía. La campaña se dirige a personas que todavía no son clientes de CaixaBank y que abran una cuenta online sin comisiones en la entidad, ya sea a través de la app o de la web, antes de finalizar el mes de noviembre. Una vez los clientes cumplan las condiciones, el banco abonará directamente en cuenta los 100 euros.La cuenta online de CaixaBank no tiene ningún tipo de comisiones, ni de mantenimiento ni de administración. También permite a los clientes realizar transferencias SEPA gratuitas. Además, la tarjeta asociada no tiene coste de emisión ni de mantenimiento. Así, con esta nueva campaña, la entidad se reafirma como referente en banca digital en el país.De hecho, la digitalización es uno de los ejes estratégicos de CaixaBank, que cuenta con más de 13 millones de clientes digitales y la mayor base de usuarios digitales de la banca española. Gracias al impulso de los canales online, con un peso relevante de la app móvil, CaixaBank registró 1,2 millones de altas de clientes en España entre septiembre de 2026 y cierre de septiembre del año pasado.Una cuenta con premioEn el marco de la campaña, las nuevas altas recibirán una bonificación de 100 euros. Un incentivo que se consigue con unos requisitos simples y fáciles de cumplir: abrir la cuenta digital (con unos trámites muy ágiles y sencillos, en solo cinco pasos), vincularla con Bizum y realizar tres compras con tarjeta. «Así de cerca. Así de fácil», como recoge el claim de la promoción.De esta forma, los nuevos clientes pueden acceder a la cuenta online gratuita de CaixaBank y gestionar sus finanzas personales de forma 100% digital. Además, dispondrán de una tarjeta de débito sin coste adicional y obtendrán ventajas como Cashback en compras con tarjeta. A todo ello hay que sumar la red más extensa de oficinas del país, con más de 4.000 oficinas y 11.000 cajeros.Aplicación móvil de referenciaLa aplicación móvil de la entidad se ha consolidado como uno de los principales canales de relación con clientes particulares, negocios y empresas. Su evolución constante le permite incorporar nuevas funcionalidades orientadas a mejorar la experiencia del cliente. Entre ellas destaca Cashback, el programa de recompensas integrado en CaixaBank e imagin, que supera los 1,75 millones de usuarios y ofrece descuentos y reembolsos en más de 115 marcas.La apuesta de la entidad por la innovación se desarrolla de forma transversal en el marco de su Plan Estratégico, que sitúa la transformación digital, el uso responsable de la inteligencia artificial y la mejora continua de las capacidades tecnológicas como elementos clave para seguir impulsando el crecimiento y el mejor servicio a los clientes. El grupo da servicio ya a más de 21 millones de clientes en España y Portugal.

Especiales Gerente