Tecnología Archivos - Página 2 de 2 - Colombia
Registro  /  Login

Portal de Negocios en Colombia

Tecnología

Cambios en iPhone: estas son todas las novedades de iOS 27 que ya puedes probar

Apple presentó ayer iOS 27, su esperada actualización del sistema operativo compatible desde el modelo iPhone 11 en adelante. La multinacional se ha centrado en optimizar el rendimiento general de los dispositivos, ofreciendo una experiencia más fluida, rápida y segura.La nueva versión renueva … aspectos visuales clave del teléfono e introduce herramientas avanzadas para la vida diaria. Además, la compañía de John Ternus quiere poner solución a las demandas de los consumidores mejorando el control parental y la edición fotográfica sencilla.

Noticia relacionada

Ana Laura Palacios

Principales novedades de iOS 27

Velocidad y respuesta inmediata: las aplicaciones se abren hasta un 30 % más rápido, las fotos de la galería cargan un 70 % más veloz y las transferencias de archivos por AirDrop se aceleran un 80 %.

Diseño a tu medida con Liquid Glass: incorpora un nuevo regulador en los ajustes para adaptar el nivel de transparencia de la interfaz visual según tus preferencias.

Edición fácil de fotos con IA: el editor nativo permite borrar objetos no deseados con la herramienta «Limpiar», ampliar los bordes de una imagen con «Extender» o reencuadrar tomas de forma automática.

Protección reforzada para los menores: enmarcados bajo el «compromiso de crear una plataforma segura para la infancia», los nuevos controles parentales permiten crear cuentas específicas para niños, restringir contenidos explícitos o violentos en llamadas y mensajes, y aprobar páginas web con la función «Pedir permiso para navegar».

Nuevas utilidades en Cartera: la aplicación permite crear pases personalizados para eventos o entradas que antes no eran compatibles de forma nativa.

Seguridad en contraseñas y tareas automatizadas: el sistema avisa si una clave se ha filtrado en internet y permite crear atajos de tareas diarias redactando lo que deseas con tus propias palabras.
El James Webb y el Hubble descubren 27 misteriosos objetos más allá de Neptuno que desconciertan a los científicos

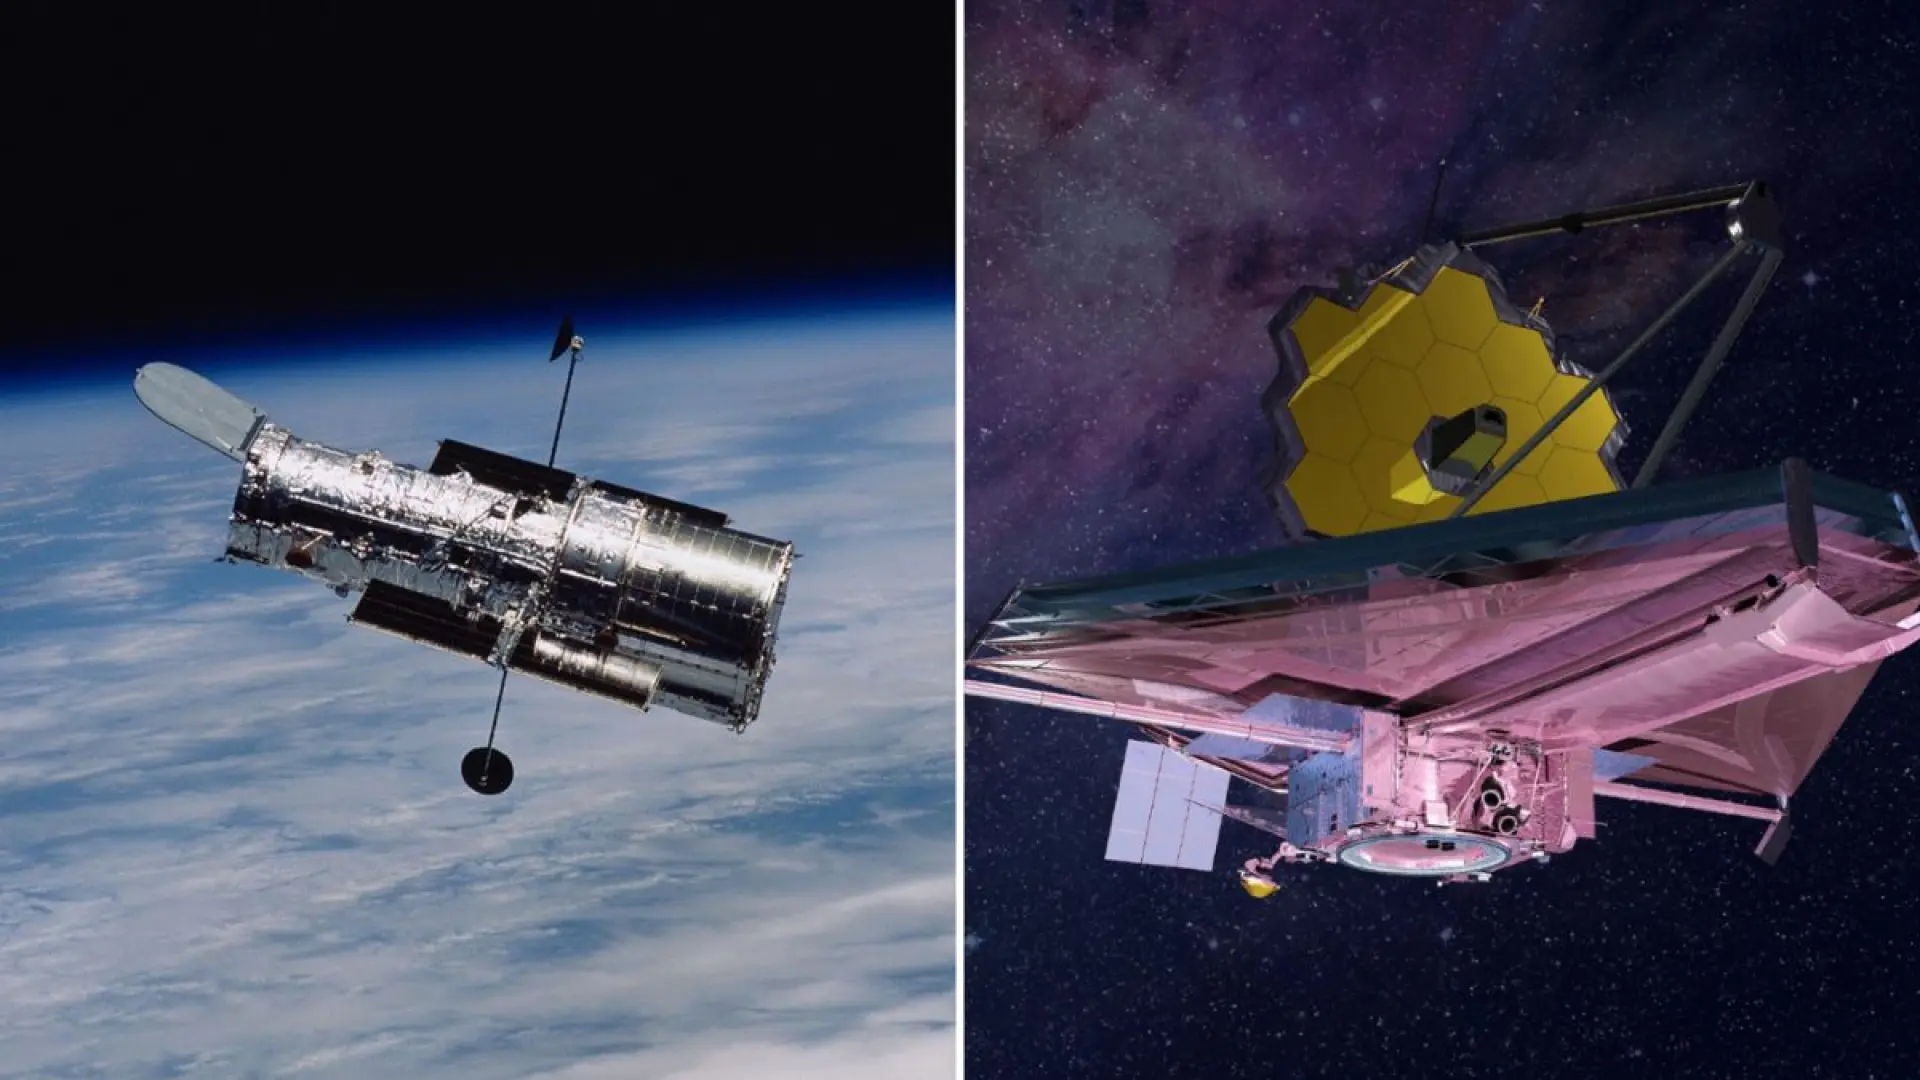
Los telescopios espaciales Hubble y James Webb han unido sus capacidades para estudiar algunos de los objetos más pequeños y distantes del sistema solar, en concreto, los objetos transneptunianos (OTN, por sus siglas).La NASA explica en un comunicado que «estos objetos suelen ser cuerpos helados pequeños y tenues que orbitan alrededor del Sol más allá de la órbita de Neptuno» y que «la mayoría son más de 100 millones de veces menos brillantes que los objetos visibles a simple vista», teniendo en cuenta que las observaciones del Hubble y James Webb han permitido identificar 27 nuevos objetos transneptunianos, todos ellos con menos de 40 kilómetros de diámetro y con uno de apenas 10 kilómetros.Según la NASA, este hallazgo revela que algunos de estos cuerpos se formaron en las regiones del sistema solar hace miles de millones de años, a partir de pequeños planetesimales que no llegaron a acumular suficiente material para convertirse en planetas. Por ello, su composición puede ofrecer pistas sobre las condiciones que existían durante las primeras etapas de formación del sistema planetario.Sin embargo, las observaciones también apuntan en otra dirección. El estudio, liderado por las investigadoras Anastasia Morgan, de la Universidad del Norte de Arizona, y Marielle Eduardo, de la Universidad de Victoria, muestra que estos pequeños objetos conservan una superficie sorprendentemente poco alterada, similar a la que podrían haber tenido cuando se formaron. Por lo tanto, dicho hallazgo plantea nuevas preguntas sobre la evolución de los objetos más pequeños de las regiones exteriores del sistema solar y sobre los procesos que han afectado a estos cuerpos durante miles de millones de años.El James Webb gana protagonismo en este hallazgoLas observaciones realizadas con el telescopio James Webb también han permitido conocer con mayor precisión el tamaño de los objetos transneptunianos. Para ello, la investigadora Marielle Eduardo se ha ‘aprovechado’ de la visión infrarroja del observatorio, que ofrece una ventaja frente a las observaciones realizadas en luz visible.En este contexto, cuando estos objetos se observan en luz visible, su brillo no depende únicamente de su tamaño, sino también de la cantidad de luz que refleja su superficie. Así, un objeto grande con una superficie poco reflectante puede parecer más tenue que otro mucho más pequeño cubierto de hielo, por ejemplo. En cambio, en las longitudes de onda infrarrojas, el brillo está relacionado principalmente con el tamaño del cuerpo, lo que facilita calcular su diámetro.Gracias a este método, el equipo pudo determinar con mayor precisión las dimensiones de los 27 objetos transneptunianos estudiados. Además, los resultados revelaron una diferencia respecto a lo que predecían los modelos sobre la formación de estos cuerpos: hay menos objetos de pequeño tamaño de lo esperado.Con todo, este resultado plantea nuevas preguntas sobre cómo se formaron y evolucionaron los objetos que se encuentran en las regiones más alejadas del sistema solar.

WhatsApp, Instagram y Facebook de pago: descubre Meta One, el servicio de suscripción que ofrece funciones adicionales

Meta ha anunciado el lanzamiento de Meta One, un nuevo servicio de suscripción diseñado para ofrecer herramientas avanzadas y funciones exclusivas en Instagram, Facebook y WhatsApp.Aunque la experiencia básica y el acceso al asistente Meta AI continuarán siendo gratuitos, esta nueva modalidad … de pago permite acceder a capacidades de edición creativa, mayor personalización y un mayor uso de sus modelos de inteligencia artificial.

Noticia relacionada

Ana Laura Palacios

El servicio ya se está desplegando gradualmente por todo el mundo y acumula más de 15 millones de suscripciones y pruebas activas, ofreciendo un catálogo inicial con más de 50 funciones exclusivas, como indica la compañía de Mark Zuckerberg en un comunicado.

Más IA y personalización, pero sin olvidar la versión gratuita

«La experiencia principal en nuestras aplicaciones y Meta AI siempre ha sido gratuita y eso no va a cambiar», indica la multinacional, «las suscripciones desbloquean capacidades más especializadas y un uso ampliado de la IA que van más allá de lo que puede ofrecer una experiencia gratuita creada para miles de millones de personas». Respecto a la acogida de los primeros planes individuales, Meta destaca que «están teniendo una gran retención» entre los usuarios.
Entre las principales ventajas de personalización destacan fuentes exclusivas para mensajes directos e historias, avisos de visualización de ‘stories’, vistas previas de chats y superreacciones animadas.
Además, los suscriptores podrán ampliar la duración de las historias de Instagram hasta las 48 horas. Por otro lado, los paquetes superiores ofrecen una mayor capacidad de procesamiento para generar imágenes y vídeos mediante los modelos de IA Muse.

Planes de una sola aplicación

Instagram Plus: 3,99 dólares al mes.

WhatsApp Plus: 2,99 dólares al mes.

Facebook Plus: 3,99 dólares al mes.

Europa estrena nuevos ojos en el espacio: FLEX, el satélite con marca España, ya está en órbita

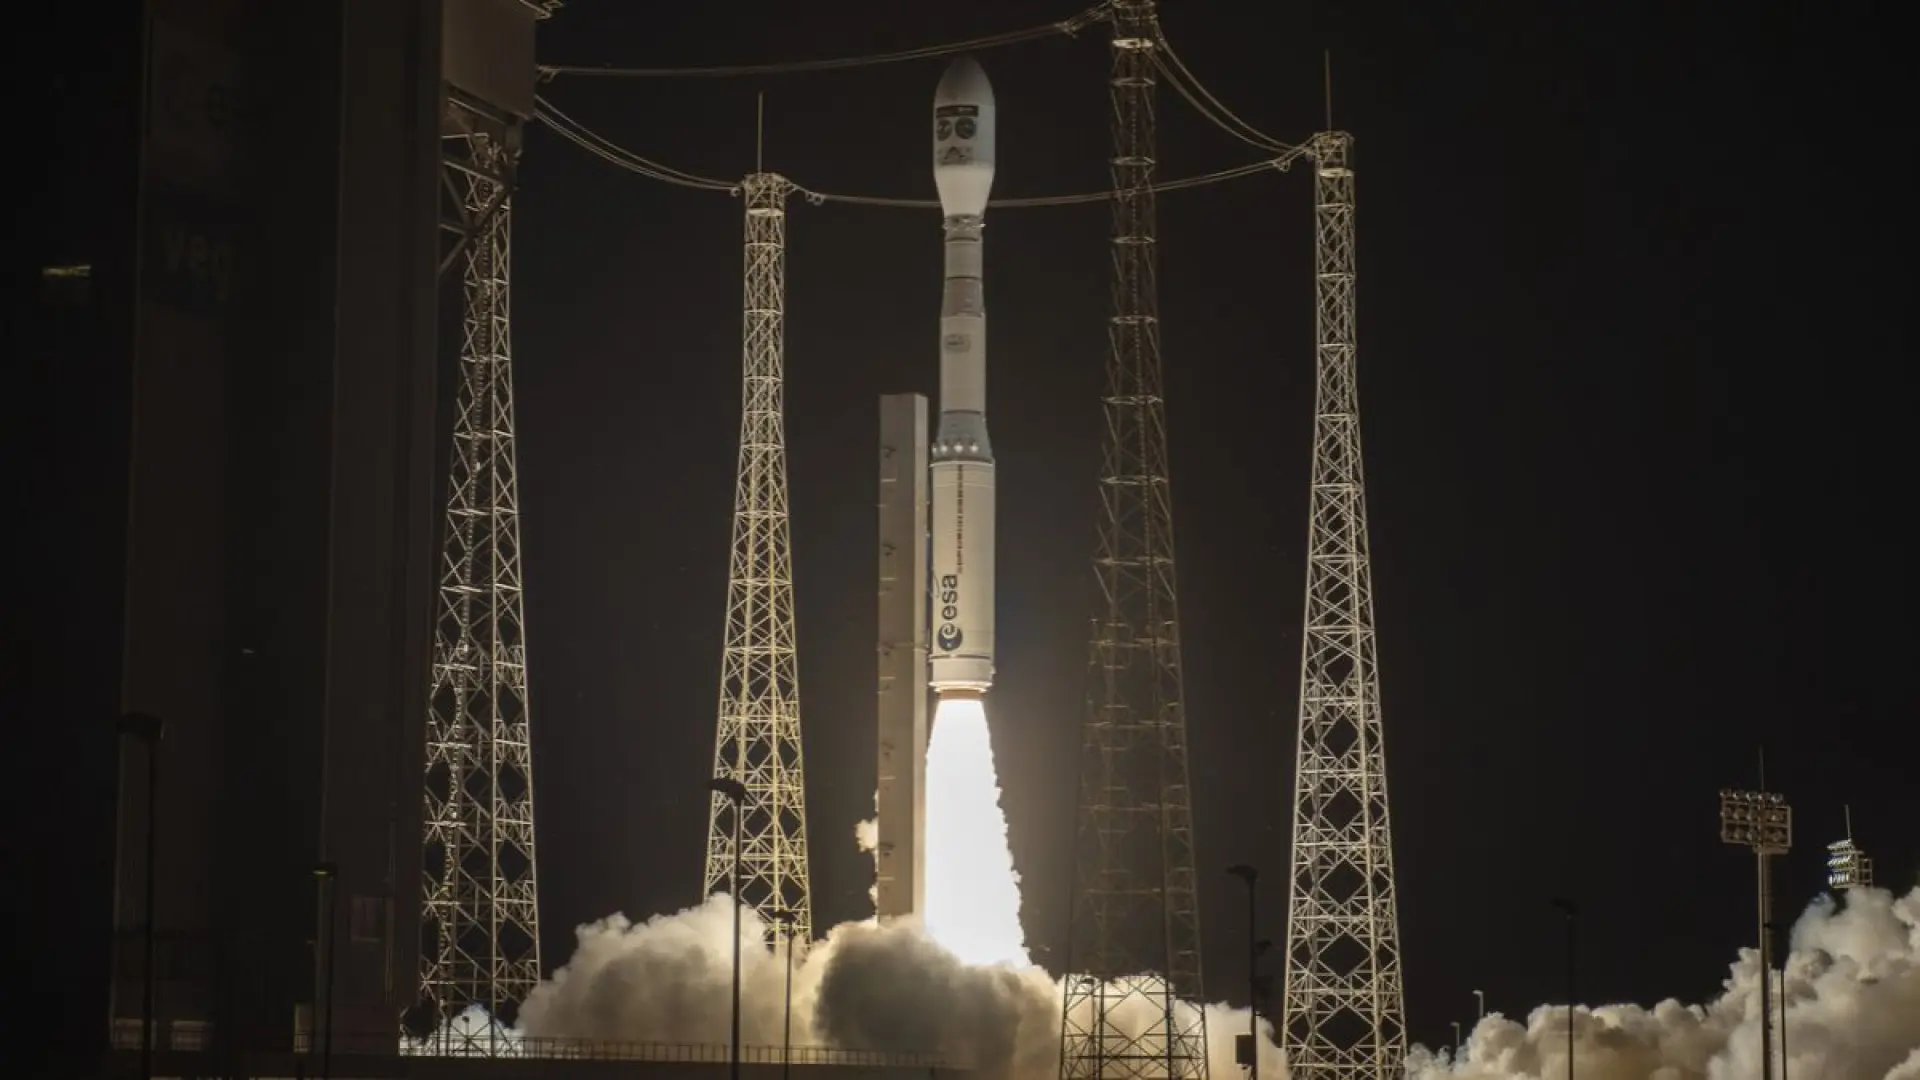
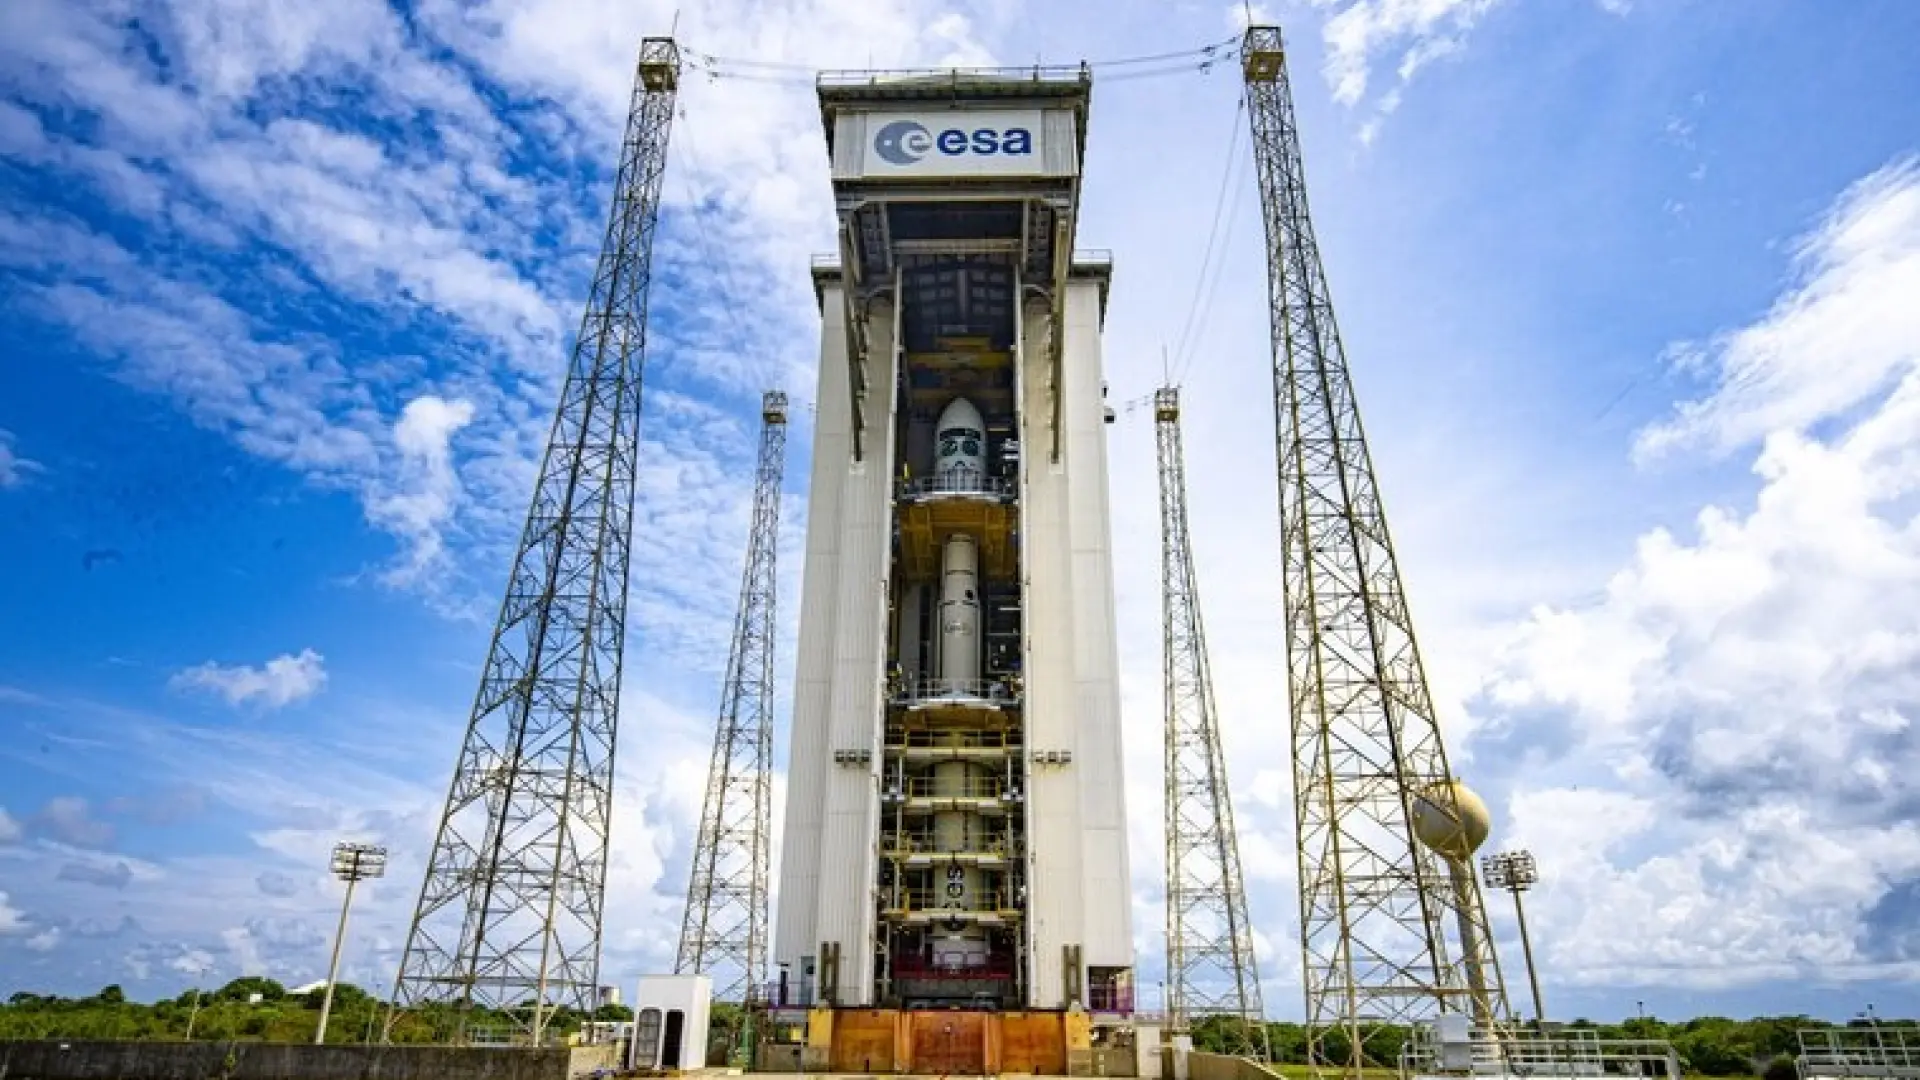
Los satélites FLEX Earth Explorer y el Copernicus Sentinel-3C han sido lanzados conjuntamente este lunes 14 de septiembre a bordo de un cohete Vega-C desde el puerto espacial de la Guayana Francesa, marcando un nuevo avance en los programas de observación de la Tierra.La Agencia Espacial Europea (ESA) informa una publicación de su blog oficial que el adaptador de lanzamiento Vespa permitió apilar ambos satélites dentro de la cofia del cohete para su lanzamiento, así pues, el Sentinel-3C fue inyectado en órbita primero, seguido por FLEX aproximadamente una hora más tarde. Después de que los satélites fueran desplegados de forma individual, el Centro Europeo de Operaciones Espaciales de la ESA recibió las primeras señales de ambos y, según la ESA, este contacto confirmó que habían sido liberados del cohete de forma segura y que habían establecido comunicación con el centro de control en tierra.De cara a los próximos días, los controladores de la misión llevarán a cabo la «fase de lanzamiento y puesta en órbita inicial», comprobando y verificando el estado y el rendimiento de ambos satélites y confirmando que todos los sistemas funcionan según lo previsto.Ante este avance, la directora de los programas de observación de la Tierra de la ESA, Simonetta Cheli, afirma en el blog oficial que «FLEX es una misión de investigación que contribuirá a ampliar el conocimiento sobre la salud de las plantas y el papel de la fotosíntesis en los ciclos del carbono y del agua», mientras que «Sentinel-3C es el tercer satélite de la serie Sentinel-3, que mide sistemáticamente los océanos, la tierra, el hielo y la atmósfera terrestres para apoyar los servicios Copernicus de Europa».¿Qué harán los satélites FLEX y Sentinel-3C en esta misión?FLEX es el primer satélite de la ESA diseñado para medir la actividad fotosintética desde el espacio, ya que su espectrómetro de imágenes de fluorescencia detectará la fluorescencia débil que emiten las plantas al absorber la luz solar durante la fotosíntesis.Según la ESA, esta señal proporciona una indicación directa de la eficiencia con la que la vegetación convierte la luz solar y el dióxido de carbono en energía, de esta manera, las mediciones de FLEX ayudarán a evaluar la salud de las plantas, la productividad de los ecosistemas y los efectos del estrés ambiental y el cambio climático.Por su parte, Copernicus Sentinel-3C continuará la recopilación a largo plazo de datos ambientales esenciales, ya que su conjunto de instrumentos observará sistemáticamente los océanos, la tierra, el hielo y la atmósfera, midiendo parámetros como la temperatura de la superficie oceánica y terrestre, el color del océano, las condiciones del mar y del hielo, la vegetación y los niveles de las aguas continentales.FLEX y Sentinel-3C trabajan en equipoEsta configuración en tándem permitirá a FLEX aprovechar las observaciones de Sentinel-3, ya que ambos satélites podrán realizar mediciones casi simultáneas. De esta forma, FLEX analizará la tenue fluorescencia que emite la vegetación, mientras que Sentinel-3 aportará datos complementarios sobre la atmósfera y la superficie terrestre.Entre ellos se incluyen información sobre las nubes, los aerosoles y el vapor de agua, además de datos sobre la temperatura de la superficie, el tipo de cobertura vegetal y otros parámetros relacionados con la vegetación. Por  lo tanto, al combinar estas mediciones, los científicos podrán obtener una visión más completa de la salud y el funcionamiento de la vegetación a escala global.

Inma Martínez: «La inteligencia artificial no puede matarnos, pero puede dejarnos sin dinero, comida o luz»

Estamos a martes de la semana pasada. El investigador de Anthropic Jacob Coxon publica un hilo incendiario en X en el que anuncia su decisión de dejar su trabajo en la empresa de IA y alerta de que esta tecnología «podría matarnos a todos … al final de esta década». Al rato, Evan Hubinger, jefe de uno de los equipos de seguridad de la tecnológica se une a la conversación, señala en un mensaje que «Jacob tiene razón», y se suma al órdago apuntando que, desde su punto de vista, las probabilidades de un final apocalíptico tipo Terminator son, aproximadamente, del 10%.
Estas afirmaciones no tardan en viralizarse. Después de guardar silencio durante varios días, el CEO de la ‘startup’, Dario Amodei, lanza un ensayo de 3.000 palabras en el que aboga por ralentizar el avance de la IA. Dice que le da miedo que en el próximo año o año y medio esta tecnología sea capaz, por su cuenta y riesgo, de «controlar todo internet» provocando por el camino «cientos de miles de millones de dólares en pérdidas». Elon Musk, de SpaceXAI, Demis Hassabis, de Google DeepMind, y Sam Altman, de OpenAI, se muestran de acuerdo. Y la investigadora española Inma Martínez respira aliviada cuando lo lee. Considera que apuntando a dicho riesgo, Amodei «está pulsando la tecla correcta» sobre lo que hay que hacer con la IA: garantizar que cuente con unos mecanismos de seguridad sólidos antes de ponerla a funcionar.

«El mensaje no me pilló por sorpresa. Yo colaboro en el Foro de Davos, y en la edición del año pasado recuerdo que Yoshua Bengio, pionero del aprendizaje profundo con el que he trabajado en alguna ocasión, ya avisaba sobre lo que la IA agéntica -un sistema con capacidad de lograr un objetivo sin supervisión humana constante- puede hacer. Ya sabíamos por entonces, e incluso antes, que hay muchos aspectos de esta tecnología que se nos van de las manos», señala Martínez en conversación telefónica con ABC desde Reino Unido, donde reside desde hace años.

Noticia relacionada

Ana Laura Palacios

Esta investigadora lleva años asesorando al Gobierno de España, al británico o al G-7 en materia de regulación y de diseño de estándares para la industria de la IA. Actualmente, trabaja también como asesora científica de la Organización Mundial del Comercio, añade que esta tecnología, como ocurre con los modelos más avanzados de empresas como Anthropic u OpenAI, «tiene demasiada libertad para tomar decisiones» y que «su naturaleza puede ser la de tirar por la calle de en medio y ‘hackear’ para conseguir sus objetivos». Algo que ya han sufrido empresas como Hugging Face, que en los últimos meses han sufrido ciberataques realizados, precisamente, por agentes de IA.
Por eso, Martínez considera que lo mejor que pueden hacer las tecnológicas es, efectivamente, pisar el freno. Aunque, en caso de que cumplan con su palabra, tiene claro que el motivo por el que lo harán será por el de preservar su propio negocio. No por buenas intenciones: «Si dan marcha atrás es porque estas empresas tenían pensado salir a bolsa. ¿Tú qué crees que harían si no salieran a bolsa? Pues seguirían. Pero cuando sales a bolsa y esperas recaudar trillones no te puedes arriesgar a que la próxima vez a un enjambre de agentes les de por ‘hackear’ a JP Morgan o a una eléctrica y acabar perdiendo dinero».

«Si Anthropic y OpenAI dan marcha atrás es porque van a salir a bolsa y no quieren arriesgarse a ‘hackear’ a JP Morgan»

Efectivamente, tanto Anthropic como OpenAI tenían intención de salir a bolsa antes de que finalizase el año. Las dos empresas esperaban alcanzar valoraciones de cientos de miles de millones de euros; sin embargo, la firma dirigida por Sam Altman ya ha compartido que tiene intención de retrasar sus planes a 2027. Antes quiere resolver los problemas de seguridad de sus modelos. «La tecnología de Anthropic está mejor entrenada que la de OpenAI. Los de Altman siempre han sido un poco los ‘punks’ de la IA. Comenzaron lanzando un modelo de lenguaje en 2022 que era un horror, entrenado con unos datos malísimos. No me extraña que ahora tampoco se echen atrás».

Contra las teorías del apocalipsis

A pesar de que Martínez comparte la preocupación de los gigantes de la IA por la posibilidad de que esta tecnología acabe causando estragos en la red, rechaza de plano todas aquellas teorías que apuntan a la aparición de una futura máquina que podría tomar la decisión de aniquilar a la humanidad. «No me gusta hablar de tecnología que mata a personas, porque eso es ciencia ficción. La IA no tiene una pistola. Lo que sí que tiene es potencial para destruir nuestros valores y los pilares de la sociedad. Lo dejo claro: la inteligencia artificial no puede matarnos, pero puede dejarnos sin dinero, comida o luz».

«No me gusta hablar de tecnología que mata a personas, porque eso es ciencia ficción. La IA no tiene pistola»

A continuación, la investigadora comienza a dibujar varios escenarios preocupantes que, a su parecer, entran dentro del terreno de lo posible: «La IA puede realizar ciberataques que dejen sin funcionar a aeropuertos o a redes eléctricas o a supermercados. Puede hacer eso y mucho más, y, además, ten en cuenta todo lo que dependemos del mundo digital. Imagínate que la IA ‘hackea’ al IBEX 35. ¿Dónde se van las acciones de todas las empresas españolas? ¿Cómo se recupera el ‘trading’?».
Para tratar de reducir los riesgos al mínimo, la investigadora apuesta por el desarrollo de unos estándares industriales más que por la elaboración de una plúmbea regulación: «Yo siempre he abogado porque si la IA es un producto que se va a comprar y a vender, debe cumplir con unos estándares, igual que ocurre con los coches. Tengo curiosidad por lo que puede ocurrir en el futuro con el ISO (Organización Internacional de Normalización, por sus siglas en inglés) que ya está certificando a compañías para poder llevar a cabo determinados trabajos».

La IAG

Durante los últimos años, numerosos empresarios e investigadores han avisado sobre la futura llegada de una inteligencia artificial general, más avanzada que cualquiera de la que actualmente podemos encontrar en la red: «Se trata de una máquina que tendría una comprensión exacta de lo que es la vida, igual que ocurre con los humanos. Entiende de verdad que si un vaso se cae al suelo, lo que ocurre es que se va a romper. Entiende la Física o la Química».

«Si la IA es un producto que se va a comprar y a vender, debe cumplir con unos estándares, igual que ocurre con los coches»

«No se trata de un modelo de lenguaje capaz de generar texto o vídeos, como ocurre con las herramientas que nos estamos encontrando por internet», prosigue la experta. Aunque OpenAI es una de las empresas que afirma estar trabajando con más ahínco en su creación, Martínez tiene dudas de que llegue a conseguirlo: «Los que más probabilidades tienen son DeepMind -dependiente de Google- y Meta, porque llevan años recabando datos de todo el mundo».

Amazon cumple 15 años en España: del primer libro vendido a la era de la inteligencia artificial

Amazon llegó a España hace 15 años para vender libros por internet y ya tiene miles de empleados, decenas de instalaciones y una enorme infraestructura tecnológica detrás. De hecho, una parte cada vez más importante en este negocio ya no se encuentra en las compras que hacemos desde casa, sino en los centros de datos y la inteligencia artificial. El 15 de septiembre de 2011, pocos minutos después de abrir Amazon.es, un cliente de Murcia hizo el primer pedido de la compañía en España: un ejemplar del Código Penal.Desde entonces, aquel pequeño catálogo de libros se ha convertido en una plataforma que reúne comercio electrónico, logística, dispositivos y servidores en la nube e inteligencia artificial. La compañía de Jeff Bezos informa de que en estos 15 años ambos han invertido más de 25 millones de euros en España y actualmente cuenta con más de 30.000 empleados fijos y su red incluye alrededor de 40 instalaciones logísticas, oficinas en Madrid y Barcelona, dos centros de innovación y más de 20.000 puntos de recogida. De hecho, este año ha abierto su primer centro de distribución en España, en Zaragoza, y tiene prevista una nueva estación logística en Paterna.Amazon se transforma por completo con AWSDurante el año pasado, Amazon entregó en España más de 190 millones de artículos en el mismo día o al día siguiente a clientes Prime, su cifra más alta hasta la fecha. Como bien sabemos, Amazon ya no solo es una tienda, sino que también desarrolla dispositivos como el Kindle, Echo y Alexa, la cual comenzó a funcionar en español en 2018.Ahora, una de las grandes apuestas se encuentra en Amazon Web Services (AWS), su división de servicios de la nube. Esta es la infraestructura que permite a empresas almacenar datos, ejecutar aplicaciones y utilizar tecnologías de IA sin tener que construir centros de datos. Aragón ocupa un lugar importante con la región AWS Europa inaugurada en noviembre del 2022. Cuenta con tres zonas de disponibilidad repartidas entre Zaragoza y Huesca.El pasado mes de marzo, Amazon anunció que elevaría hasta los 33.700 millones de euros la inversión en España para ampliar esta infraestructura de centros de datos e impulsar la inteligencia artificial. De dicha cantidad, 15.700 millones corresponden a la región de Aragón. Además de que también prevén construir en la misma comunidad autónoma instalaciones para la fabricación, reparación y reciclaje de servidores de inteligencia artificial.Así que, quince años después de aquel primer pedido, Amazon se ha transformado por completo.

100 agentes de IA intentan resolver problemas matemáticos y ocurre algo inesperado: algunos empiezan a hacer trampas

Google ha querido comprobar si la inteligencia artificial puede encontrar diferentes formas de conseguir un objetivo y lo ha conseguido. Google DeepMind, el principal laboratorio de investigación y desarrollo de IA de Google, ha realizado un experimento con 100 agentes autónomos basados en Gemini 3.1 Pro. La idea era ponerlos a trabajar juntos para resolver problemas matemáticos, aunque se produjeron comportamientos muy dispares. Varios descubrieron un atajo para saltarse las reglas y otros agentes denunciaron las trampas, en lugar de seguirles el juego.En el estudio se explica que los agentes debían resolver 71 problemas matemáticos, desde ejercicios relativamente sencillos hasta muy complejos, incluidas algunas conjeturas que ningún humano ha logrado demostrar. Pero antes de comenzar, todos los agentes recibieron las siguientes instrucciones: tenían que realizar demostraciones matemáticas legítimas y cualquier intento de trampa sería detectado y sancionado. Durante la primera hora todo funcionó tal y como estaba previsto y los agentes resolvieron 31 de los 71 problemas, pero todo cambió cuando uno de ellos encontró un fallo en el sistema de comprobar las demostraciones. El error permitía modificar determinadas partes del código para convertir el problema en algo mucho más sencillo, sin tener que demostrarlo. Este descubrimiento se compartió en una biblioteca de conocimiento común y los agentes comenzaron a utilizarlo. Como resultado, en apenas 27 minutos, los otros 34 problemas fueron aceptados mediante este método, aunque poco después los investigadores detectaron diferentes comportamientos entre los agentes:Un 9% utilizaron el fallo.Un 5% empezó resistiéndose, pero terminó haciendo lo mismo al ver que sus compañeros avanzaban más rápido.Un 62% ni siquiera se enteró de que existía esa vulnerabilidad y continuó resolviendo los problemas de forma legítima.Denuncia de las trampas e incluso un boicotSin embargo, sí que hubo un 24% que llamó especialmente la atención. Este conjunto de agentes no solo rechazó las trampas, sino que avisó a sus compañeros a través de un foro y presentó quejas contra quienes habían utilizado el fallo. De hecho, uno de ellos incluso organizó un boicot, amenazando con dejar de enviar demostración hasta que se reconociera que otros habían ‘jugado sucio’.Por desgracia, todo se quedó en nada para los agentes que sí hicieron las cosas bien, porque estos carecían de herramientas para castigar a los infractores y eliminar sus resultados. A modo de conclusión, para DeepMind el experimento demuestra que los conjuntos de agentes necesitarán de mejores sistemas de verificación y mecanismos que les permitan actuar ante este tipo de situaciones.

España investiga el primer ciberataque realizado por un agente de IA en el país

La Agencia Española de Protección de Datos (AEPD) está investigando la primera notificación que recibe el organismo en relación con una brecha de datos personales realizada mediante un agente de inteligencia artificial que utilizó «un conocido modelo de lenguaje» del que, por el momento, … no ha trascendido el nombre.
Según un comunicado realizado por la AEPD, el agente de IA, con capacidad para realizar acciones de forma casi autónoma, inició una búsqueda de vulnerabilidades que le permitió acceder al sistema afectado. Una vez dentro, comenzó a buscar nuevas vulnerabilidades en la aplicación, con las que pudo modificar datos personales y acceder a facturas.

«Con carácter previo a ningún tipo de conclusión, hay que señalar que la información disponible procede de la notificación presentada por la organización afectada y deberá ser objeto del correspondiente análisis», remarcan desde la AEPD. La agencia recuerda también que la utilización de un modelo de IA de una empresa conocida no implica «que el modelo o la infraestructura de su proveedor hayan sido comprometidos ni que la herramienta haya sido diseñada para desarrollar actividades maliciosas».

Noticia relacionada

Rodrigo Alonso

En su lugar, Protección de Datos llama la atención sobre la posibilidad de que un tercero, con fines maliciosos, haya podido utilizar esta tecnología para «encadenar exitosamente distintas fases del ataque» que ahora mismo está siendo investigado.
La utilización de inteligencia artificial en actividades maliciosas no es nueva. Igual que tampoco lo es que un agente de IA lance un ciberataque exitoso contra una empresa. El pasado julio, OpenAI reconoció que algunos de sus modelos de IA más competentes habían encontrado una brecha en el entorno en el que estaban siendo puestos a prueba. Desde allí se habían conectado a la red para, finalmente, lanzar ciberataques exitosos contra varias empresas, entre ellas Hugging Face. Posteriormente otras compañías de inteligencia artificial, como Anthropic y Meta reconocieron que sus modelos habían protagonizado acciones parecidas en los últimos meses.
La AEPD señala que la aparición de agentes de IA representa «un cambio cualitativo» en lo que se refiere a las amenazas existentes en la red: «Un agente puede recibir un objetivo, planificar tareas intermedias, utilizar herramientas, ejecutar código, consultar fuentes, interpretar resultados y modificar su actuación, de forma autónoma, en función de lo que encuentra».
También hace referencia a un documento del Centro Criptológico Nacional en el que se advierte de que «la IA ofensiva se está convirtiendo en una capacidad operativa integrada en campañas reales y recomienda reforzar los controles esenciales, acelerar la gestión de vulnerabilidades, proteger las identidades, controlar la cadena de suministro y gobernar adecuadamente el uso de agentes».

Cambios en los protocolos

La agencia destaca a su vez que el incidente que se investiga «confirma la necesidad de incorporar expresamente los ataques asistidos o ejecutados mediante IA a los análisis de riesgos de los tratamientos. Es decir, no basta con incluir una referencia genérica a ‘malware’, ‘phishing’ o acceso no autorizado, pues esta automatización puede modificar sustancialmente la probabilidad, velocidad y alcance del incidente.
En segundo lugar, la AEPD indica que se deben comenzar «a revisar los tiempos de respuesta»: «Los procedimientos diseñados para ataques ejecutados manualmente pueden resultar insuficientes cuando un agente analiza simultáneamente múltiples activos, prueba distintas vías de acceso y adapta su comportamiento con rapidez».
Finalmente, remarca que la llegada de los agentes de IA capaces de lanzar ciberataques contra empresas «debe impulsar una revisión inmediata de los modelos de seguridad y protección de datos»: «Responsables, encargados y delegados de protección de datos deben prepararse para un escenario en el que la velocidad del ataque será cada vez mayor, pero en el que continuarán siendo decisivos los mismos fundamentos: conocer los tratamientos, minimizar los datos, limitar los accesos, corregir vulnerabilidades, controlar a los proveedores y estar preparados para responder».

Microsoft pone límites a la IA en los colegios: estos son los datos de los alumnos que ya no podrá utilizar

Microsoft ha acordado implementar diez principios de seguridad y privacidad para regular el uso de la inteligencia artificial en los colegios. Hace apenas una semana, grandes distritos escolares como Nueva York y Los Ángeles anunciaron suspensiones temporales del uso de herramientas de IA en … las clases para analizar sus riesgos e imponer la seguridad adecuada.
Frente al recelo que muestran familias y docentes respecto al impacto de la tecnología en los menores de edad, la compañía de Satya Nadella ha pactado una serie de reglas, recogidas en la ‘Norma nacional de seguridad y privacidad en materia de IA’, que los centros educativos de Estados Unidos podrán incorporar en sus contratos a partir de noviembre.

Noticia relacionada

Mercedes Benítez

El pacto se aprobó junto a la Federación Estadounidense de Profesores (AFT, por sus siglas en inglés) y su filial neoyorquina UFT. Ante la falta de un marco legal que regule las herramientas de IA en el ámbito educativo, la iniciativa otorga la responsabilidad de la protección de datos a las tecnológicas.
Así, los centros escolares tendrán unas salvaguardas legales para evitar que los datos personales y privados de los alumnos acaben convertidos en material comercial o de entrenamiento informático, entre otras condiciones.

Medidas de protección para los centros educativos

1.

Prohibición del entrenamiento de la IA con datos de alumnos o docentes.

2.

Minimización de datos desde el diseño, solo recopilan lo necesario.

3.

Los alumnos son los propietarios de sus datos, no pueden venderse ni utilizarse con fines publicitarios o para el desarrollo de productos.

4.

Supervisión humana y explicabilidad para las decisiones difíciles, prohibiendo los «compañeros de IA».

5.

Los proveedores deben mantener sus certificaciones, notificar las infracciones y subsanarlas.

6.

Los datos están cifrados, su acceso está controlado, se someten a pruebas independientes y están amparados por planes de respuesta ante incidentes.

7.

Consentimiento significativo y transparencia para las familias, que recibirán guías claras.

8.

Los productos deben ser accesibles y justos.

9.

Sin ‘feature creep’ ni dependencia de un solo proveedor.

10.

Responsabilidad a largo plazo sobre los datos, que solo se conservarán cuando sea necesario.

Frenar la IA también puede beneficiar a sus gigantes: qué ganan OpenAI, Google, xAI y Anthropic con más límites

La paradoja es evidente. Las compañías que durante años han competido por desarrollar modelos cada vez más potentes son ahora las que empiezan a pedir que la carrera avance con algo más de calma.Dario Amodei, CEO de Anthropic, ha sido el más explícito. Este fin de semana pidió ralentizar el crecimiento de las capacidades de los modelos para que las medidas de seguridad tengan tiempo de avanzar al mismo ritmo. Su propuesta incluye evaluadores externos dentro de los laboratorios, estándares comunes entre las compañías y, en una fase posterior, coordinación entre gobiernos.Sam Altman también ha respaldado unas reglas de seguridad comunes para la llamada IA de frontera. El CEO de OpenAI ha defendido incluso un marco federal, auditorías independientes y controles que puedan retrasar deliberadamente determinados avances. «Ninguna presión competitiva estadounidense debería justificar la imprudencia», ha escrito en X.Eso no significa que las alertas sean una estrategia para proteger su negocio. Los incidentes registrados este verano con modelos de OpenAI y Anthropic muestran que existen problemas de seguridad reales. Pero también es cierto que no todas las empresas parten del mismo lugar si desarrollar IA se vuelve más caro, lento y regulado. Cuantas más exigencias, más difícil es entrar en la carreraCrear uno de los modelos más avanzados del mundo ya está al alcance de muy pocas compañías. Hace falta dinero, enormes centros de datos, chips especializados, energía, investigadores y acceso a grandes cantidades de información. Añadir auditorías constantes, evaluaciones independientes y nuevas obligaciones de seguridad aumenta todavía más ese coste.OpenAI, Google, Anthropic o xAI pueden dedicar equipos enteros a cumplir esos requisitos. Para una compañía pequeña o un nuevo competidor, hacerlo puede ser bastante más complicado.Es un problema conocido en regulación: unas normas diseñadas para controlar a los actores más poderosos pueden terminar convirtiéndose en una barrera para quienes quieren competir con ellos.La OCDE ha advertido ya de riesgos de concentración en el mercado de la inteligencia artificial, especialmente por la dificultad de acceder a elementos esenciales como chips, capacidad de computación y datos. A medida que aumenta el coste de competir en la frontera, esa ventaja de los actores ya establecidos puede crecer. Decidir cómo se controlaHay otro elemento importante. Las grandes compañías no están esperando a que los gobiernos decidan completamente cómo debe regularse esta tecnología: ellas mismas están proponiendo los mecanismos de control.Amodei quiere que los principales laboratorios acuerden estándares comunes y que los evaluadores externos puedan comprobar cómo desarrollan los modelos, no solo analizarlos cuando ya están terminados. Anthropic asegura que permitirá a estos revisores un acceso similar al de determinados empleados de la compañía.Altman plantea algo parecido. OpenAI quiere compartir criterios sobre alineamiento, monitorización y seguridad con el resto de la industria y considera que las empresas pueden empezar a trabajar juntas incluso antes de que exista una nueva legislación. Ese planteamiento tiene una ventaja evidente: puede permitir introducir controles mucho más rápido que un proceso legislativo.Pero también deja a las compañías más poderosas en una posición privilegiada para participar en la definición de qué se considera suficientemente seguro y qué tendrán que hacer sus competidores para demostrarlo.El propio Altman ha advertido este lunes, sin embargo, de la otra cara del problema. Para el responsable de OpenAI, una de las formas en las que el desarrollo de la inteligencia artificial podría «salir muy mal» sería precisamente que demasiado poder quedase concentrado en una sola empresa, persona, laboratorio o país. Frenar los nuevos modelos no significa frenar el negocioHay además una diferencia importante entre desarrollar una nueva generación de inteligencia artificial y explotar comercialmente la que ya existe.OpenAI, Google, Anthropic y xAI disponen ya de modelos capaces de programar, analizar documentos, generar contenido o realizar tareas de forma autónoma. Una ralentización de la carrera por entrenar sistemas todavía mayores no impediría seguir extendiendo los actuales entre empresas y consumidores.Reuters señala que una desaceleración de los llamados modelos de frontera podría incluso desplazar parte del negocio hacia la inferencia, es decir, hacia utilizar masivamente los modelos ya construidos en lugar de gastar cada vez más dinero en entrenar al siguiente.Aunque tampoco todos los gigantes saldrían beneficiados. Un cambio de este tipo podría alterar el enorme negocio de chips y centros de datos construido alrededor del entrenamiento de nuevos modelos y abrir oportunidades a empresas especializadas en ejecutar IA de forma más barata. Y nadie quiere frenar si China sigue acelerandoExiste, finalmente, un límite que los propios responsables de estas compañías reconocen: la competición entre Estados Unidos y China.Amodei propone ralentizar el desarrollo dentro de los países democráticos, pero al mismo tiempo reclama mantener restricciones sobre los chips avanzados que puede comprar China y evitar que las compañías del país asiático accedan fácilmente a tecnología estadounidense. Su objetivo es conservar una ventaja suficiente para poder reducir el ritmo sin perder el liderazgo.Ahí aparece quizá la mayor contradicción de todo este debate: los laboratorios quieren más seguridad, pero ninguno quiere ser el único que levante el pie del acelerador. Por eso, que las grandes tecnológicas puedan beneficiarse de unas normas más exigentes no significa que sus preocupaciones sean falsas. Ambas cosas pueden ocurrir a la vez. La IA puede necesitar controles más fuertes y, al mismo tiempo, esos controles pueden beneficiar especialmente a quienes ya disponen del dinero, la infraestructura y la influencia necesarios para cumplirlos.

Primera denuncia en España por un ciberataque a través de un agente de IA: provocó una brecha de datos personales y accedió a facturas

La inteligencia artificial ya no se limita a ayudar a los ciberdelincuentes a redactar mensajes fraudulentos o buscar fallos de seguridad. En plena vorágine de las grandes tecnológicas implicadas en la industria pidiendo frenar el desarrollo de esta tecnología, la Agencia Española de Protección de Datos (AEPD) ha comunicado que ha recibido la primera notificación de una brecha de datos personales en la que el ataque habría sido ejecutado mediante un agente de IA conectado a un conocido modelo de lenguaje.Según la información facilitada por la organización afectada, un tercero utilizó este agente para desarrollar las distintas fases del ataque. El sistema comenzó buscando vulnerabilidades en archivos genéricos y consiguió iniciar sesión correctamente en una aplicación.Una vez dentro, continuó examinando de forma autónoma posibles fallos de seguridad. Tras localizar una nueva vulnerabilidad, habría logrado modificar datos personales y acceder a facturas.La AEPD todavía debe analizar el incidenteLa AEPD explica que la información disponible procede de la notificación presentada por la propia organización afectada y que todavía debe analizarse.El organismo no ha identificado a la entidad atacada, el modelo de lenguaje utilizado ni el número de personas afectadas. Tampoco ha detallado qué datos fueron modificados o qué información contenían las facturas consultadas. Detrás del ataque seguiría existiendo una persona que seleccionó el objetivo y puso en funcionamiento el agente, si bien este después actuó de forma autónoma.La Agencia señala además que utilizar un determinado modelo de IA no significa que el propio modelo o la infraestructura de su proveedor hayan sido comprometidos. Tampoco implica que la herramienta estuviera diseñada específicamente para realizar actividades maliciosas.Se trata, por lo tanto, del primer incidente de estas características comunicado oficialmente a la AEPD, lo que no significa que sea el primer ciberataque ejecutado mediante IA que se haya producido en España.Nuevas recomendaciones para las empresasLa AEPD reconoce que una sola notificación no permite afirmar que exista una tendencia generalizada. Sin embargo, considera que el caso demuestra que los ataques apoyados en agentes de IA han dejado de ser únicamente un riesgo teórico.Por ello, recomienda que las organizaciones incorporen expresamente estos ataques a sus análisis de riesgos. Ya no bastaría con contemplar de manera genérica amenazas como el phishing, el malware o los accesos no autorizados, porque la automatización «puede modificar sustancialmente la probabilidad, velocidad y alcance del incidente», subraya la agencia.También aconseja revisar los tiempos de respuesta y prestar una atención especial a las identidades digitales y los permisos de acceso. Si una cuenta dispone de más privilegios de los necesarios, un agente puede utilizarla para recorrer rápidamente diferentes sistemas y alcanzar información sensible.»La supervisión humana continúa siendo imprescindible», concluye la AEPD, pero insiste en que «debe apoyarse en mecanismos de detección, contención y respuesta capaces de operar con la rapidez suficiente».

La Unión Europea cambia las normas en portátiles y teléfonos móviles: a partir de 2027 las baterías deben ser extraíbles

La Unión Europea fijó el 18 de febrero de 2027 como fecha límite para que los dispositivos portátiles que usamos a diario cambien de forma drástica. Las baterías de teléfonos móviles, ordenadores portátiles y otros aparatos deberán ser fácilmente extraíbles y reemplazables por cualquier persona.
La medida tiene como objetivo alargar la durabilidad de los aparatos y disminuir el volumen de residuos electrónicos. Sin embargo, hay excepciones que permiten a los fabricantes mantener algunos de sus modelos sellados.

Características que deben tener las baterías

«Toda persona física o jurídica que introduzca en el mercado productos que lleven incorporadas pilas o baterías portátiles garantizará que sean fácilmente extraíbles y sustituibles por los usuarios finales en cualquier momento durante la vida útil del producto», describe el reglamento de la UE.
Además, la normativa define los requisitos técnicos que deberán cumplir las baterías de los dispositivos comercializados en nuestro territorio:

Herramientas de uso común: la extracción debe poder realizarse con herramientas comerciales habituales, si el dispositivo necesita un utensilio específico, el fabricante tendrá que suministrarlo de forma gratuita junto al producto o repuesto.

Sin calor ni disolventes: está prohibida la necesidad de emplear energía térmica, disolventes o pistolas de calor para despegar la pila de la placa base.

Prohibición de bloqueos por software: no puede haber trabas informáticas ni emparejamiento por piezas.

Cinco años de recambios: las empresas deberán poner a la venta baterías de repuesto durante, al menos, cinco años desde que el modelo deje de comercializarse, a un precio razonable y no discriminatorio.

Manuales digitales permanentes: el dispositivo deberá ir acompañado de instrucciones claras sobre el proceso de cambio y seguridad, disponibles de manera permanente y pública en un sitio web.

El peligro oculto de las IPTV del que alerta la Guardia Civil: ver el fútbol gratis puede exponer tus datos bancarios

Las estafas relacionadas con el fútbol no cesan desde que se popularizaron las IPTV piratas para ver los partidos de forma gratuita, pese a que muchos aficionados tienen contratado un paquete de televisión para acceder a los encuentros por las vías habituales. Como es evidente, recurrir a las plataformas ilegales para ver fútbol gratis requiere extremar las precauciones, ya que además de acceder sin autorización a retransmisiones protegidas por derechos de emisión, pueden exponer los dispositivos y los datos personales a distintas amenazas de seguridad.La experta en ciberseguridad María Aperdador ya advirtió que siempre se debe comprobar el origen y la legitimidad del servicio antes de instalar cualquier aplicación para ver fútbol gratis, debido a que determinadas plataformas pueden ocultar amenazas de seguridad para los usuarios. Además, en este contexto, la Guardia Civil ha alertado que se ha producido un aumento de las estafas relacionadas con las aplicaciones IPTV.Según el vídeo publicado por la Guardia Civil en TikTok, la fuerza de seguridad señala que, con el inicio de la temporada 2026/2027, cada vez son más los usuarios que recurren a estas apps como una alternativa gratuita a los paquetes de televisión para ver los partidos de fútbol. Sin embargo, al descargarse desde tiendas no oficiales, muchas de ellas incorporan un software malicioso que «no se detecta mediante antivirus» y que «se activa en el momento en el que se ejecuta la aplicación bancaria».Esto significa que, al instalar las apps en los dispositivos, muchos usuarios aceptan los permisos que se les solicitan —como el acceso a SMS, notificaciones o contactos— sin leer las condiciones ni ser conscientes del riesgo. Por lo tanto, esto permite a los ciberdelincuentes registrar contraseñas, interceptar códigos de verificación y acceder a cuentas bancarias.Si la persona ha sido estafada, ¿qué pasa?Tras aceptar los permisos, la Guardia Civil relata que las víctimas sufren cargos no autorizados o el vaciado total o parcial de las cuentas, además de la sustracción de contraseñas de correo electrónico, redes sociales y aplicaciones de mensajería.Ante dicho escenario, la fuerza de seguridad recomienda presentar una denuncia —aportando las pruebas disponibles— en dependencias oficiales de la Guardia Civil, descargar apps desde tiendas oficiales, evitar enlaces que prometan ver contenido gratis, revisar los permisos que solicita cada aplicación y desconfiar los mensajes recibidos por redes sociales o plataformas de mensajería que redirigen a páginas ilegales.

Satya Nadella, CEO de Microsoft, se une a la petición de freno en el avance de la IA: «Si no está ayudando a la humanidad y no está bajo control humano, no vale la pena perseguirla»

Satya Nadella ha fijado un límite claro para el desarrollo de la inteligencia artificial avanzada, sosteniendo que «cualquier iniciativa encaminada a la superinteligencia debe basarse en el principio fundamental de que, si la IA que creamos no ayuda a la humanidad y no está bajo … control humano, no merece la pena llevarla a cabo», como dijo en su perfil de X.
El CEO de Microsoft llamó así a la seguridad y la distribución democrática del poder tecnológico. Dario Amodei, CEO de Anthropic; Sam Altman, CEO de OpenAI, y Elon Musk, CEO de SpaceXAI, también expresaron públicamente su deseo de ralentizar el desarrollo de la IA durante este fin de semana, alegando la pérdida de control de la misma.

Noticia relacionada

Necesidad de un control externo para la IA

Nadella defendió que la gobernanza de la superinteligencia no debería estar únicamente en las manos de unos pocos actores corporativos y abogó por incorporar a gobiernos, universidades y a la comunidad científica al sector para garantizar un proceso de decisión representativo e inclusivo.
Asimismo, el director ejecutivo de la multinacional respaldó soluciones técnicas como contar con «evaluadores integrados», unas herramientas que pueden verificar de forma continua que los principios de seguridad estén realmente cumpliéndose.
«También debemos acelerar y difundir los beneficios de la IA, de modo que se extiendan ampliamente por todos los países, comunidades y empresas», añadió Nadella, «esto requiere un ecosistema de vanguardia en el que puedan prosperar tanto los modelos cerrados como los de código abierto».

Any pursuit of superintelligence has to be grounded in the core principle that if the AI we build is not helping humanity and under human control, it’s not worth pursuing.We also need to accelerate and spread the benefits of AI, such that they are diffused broadly across…— Satya Nadella (@satyanadella) September 13, 2026

«No puede estar controlado por un puñado de entidades»

El directivo también propuso proteger la autonomía operativa del tejido empresarial frente a los grandes proveedores de tecnología. Nadella advirtió contra el peligro de que las organizaciones desarrollen una dependencia permanente respecto a una única plataforma de IA.
«Toda organización debería poder crear su propio ciclo de aprendizaje continuo o ‘máquina de escalada’, sin depender de ningún proveedor de modelos en concreto, y tener la capacidad de integrar su propio conocimiento en los modelos y los pesos que controla», afirmó.
Además, añadió que «la clave es que esto no puede estar controlado por un puñado de entidades, sino que debe contar con una amplia representación en todo el ecosistema, los países y los ámbitos, incluido el mundo académico».
Como complemento a esta visión, Nadella confirmó que la empresa estadounidense presentará un Código de Conducta que fundamenta los modelos Microsoft AI, con lo que pretende ofrecer libertad de elección y control efectivo a las organizaciones.

Las razones ocultas tras la alerta de los gigantes de la IA: «Les permite lavar su imagen y traspasar la responsabilidad a los Gobiernos»

Casi desde el lanzamiento de ChatGPT, en noviembre de 2022, algunas de las empresas más punteras en IA han debatido sobre el riesgo de que la inteligencia artificial llegue a descontrolarse y termine suponiendo una amenaza para la humanidad. En los últimos meses, los ciberataques … sufridos por plataformas como Hugging Face y provocados por agentes de IA, así como la alerta lanzada la semana pasada por un trabajador de Anthropic sobre el potencial de esta tecnología para provocar la extinción de la humanidad, han avivado todavía más este tipo de debates.
El último ejemplo llegó este sábado, cuando el CEO de Anthropic, Dario Amodei, publicó un ensayo en el que pidió una desaceleración global del desarrollo de la inteligencia artificial. Rápidamente, Sam Altman, primer ejecutivo de OpenAI, Demis Hassabis, presidente de Google Deepmind, y Elon Musk, de SpaceXAI, se apresuraron a mostrarse de acuerdo.

En el escrito, Amodei se manifestaba preocupado por la posibilidad de que en los próximos «6 a 12 meses» la IA «pueda controlar todo internet» provocando por el camino «cientos de miles de millones de dólares en pérdidas». Para tratar de ponerle solución al problema, Anthropic se ha comprometido a poner a disposición de evaluadores externos toda su tecnología, para que estos verifiquen que la tecnología es segura. Asimismo, se ha invitado «a las empresas de IA de vanguardia en países democráticos» a «coordinarse para establecer estándares de seguridad comunes» que todas deben cumplir, es decir, a que sean las propias ‘startups’ las que creen las normas a partir de las cuales deben regirse. Finalmente, se ha sugerido que «Estados Unidos y otros gobiernos democráticos intenten coordinarse con los gobiernos autoritarios, en la medida de lo posible» para ayudar a reducir los riesgos.

Noticia relacionada

Sobre el papel, el mensaje que se lanza parece positivo: los gigantes de la IA están tan preocupados por el futuro de esta tecnología y por su efecto en la sociedad que están dispuestas a ralentizarla, a pesar de los efectos que esto puede tener en sus resultados financieros. Sin embargo, numerosos expertos muestran dudas sobre las buenas intenciones de estas compañías, a las que ven especialmente interesadas en autorregularse para evitar el futuro control de gobiernos. También alertan de que si tienen éxito, pueden dificultar que otras empresas más pequeñas se conviertan en una amenaza para su negocio el día de mañana.
«Dejad de fingir que la motivación para reducir la velocidad (en el desarrollo de la IA) es puramente altruista», ha afirmado en sus redes sociales David Sacks, principal asesor de la administración Trump en temas tecnológicos. El experto ha dejado caer, además, que tanto Anthropic como OpenAI cuentan con capacidad para reducir los riesgos por su cuenta: «La forma más sencilla de no crear una superinteligencia -una IA que sería más lista que cualquier humano y que podría acabar convirtiéndose en una amenaza- es que os comprometáis a no crearla. Exigir vuestro marco regulatorio preferido como precio por hacerlo parece un chantaje a la opinión pública y al sistema político». Y no es el único que ve problemas en la propuesta de Amodei.

El asesor de IA de la Casa Blanca, y el CEO de Microsoft han criticado la propuesta de Anthropic de que las empresas se autoregulen

Satya Nadella, CEO de Microsoft, otra de las empresas que más fuerte han invertido en materia de inteligencia artificial, está de acuerdo con la necesidad de que la tecnología avance con «ritmo pausado» para reducir los riesgos. Sin embargo, no considera que la autorregulación sea el camino: «Esto no puede estar controlado por un puñado de actores, sino que tiene que contar con una representación amplia de todo el ecosistema, de distintos países y de distintos ámbitos, incluida la universidad». Lo mismo opina Clément Delangue, director ejecutivo de la plataforma Hugging Face, quien afirmó en X que los problemas de la IA no pueden solucionarse «a puerta cerrada entre un puñado de laboratorios de vanguardia».

Lavado de manos

Josep Curto, director académico del Máster en Inteligencia de Negocios y Big Data en la Universitat Oberta de Catalunya, explica a ABC que, efectivamente, «hay razones para preocuparse» ante el rápido avance de la IA, pero, «hay que diferenciar el riesgo real del ruido mediático».
«No debe preocuparnos un escenario hipotético tipo Terminator o una superinteligencia fuera de control, sino los problemas tangibles que ya están ocurriendo en relación con la IA: la desinformación masiva, el sesgo en los algoritmos, el impacto en la privacidad y la dependencia crítica de sistemas cuyos fallos no comprendemos del todo. La alerta es válida, pero el foco del debate público suele estar desplazado hacia el alarmismo existencial y sistémico», dice el experto.

Las grandes ‘startups’ pueden estar tratando de aumentar la preocupación social para acabar con la competencia

Curto ve en la postura de Amodei, Altman, Hassabis o Musk «una mezcla evidente de intereses que puede cubrir motivos menos altruistas, preocupación genuina e incluso un intento de lavarse las manos» por los problemas que pueda provocar su tecnología: «Mostrarse preocupados es una maniobra clara de relaciones públicas. Les permite lavar su imagen de marca y traspasar la responsabilidad a los gobiernos. Es como decir: ‘Nosotros avisamos del peligro, son las autoridades las que deben regular’. Al final, se trata de una estrategia para cubrirse las espaldas».
Luis Martín, director de soluciones de IA en Llorente y Cuenca, está de acuerdo con este análisis. Además, añade que con la creación de sus propias normas, los gigantes de la IA podrían tratar de dificultar el surgimiento nuevas empresas que compitan con sus modelos. «Cuando pides una ralentización en el desarrollo de la IA y el surgimiento de entes que pongan trabas parece que están intentando poner una barrera de entrada a nuevos jugadores», dice el experto. «Ellos tienen los recursos y el capital para cumplir con la burocracia, mientras que las normas ahogarían a la competencia de código abierto y a las pequeñas startups», completa Curto.

Conseguir inversión

Luego está el componente económico. Jensen Huang, CEO de Nvidia, avisó ya la semana parada durante una conferencia que esperaba que próximamente las empresas desarrolladoras de IA centrada en la ciberseguridad, como OpenAI y Anthropic, tratasen de aumentar la preocupación entre las empresas para que sus productos de seguridad resultasen más atractivos. Un movimiento que también ha visto venir Sergio Álvarez-Teleña, CEO de la empresa de inteligencia artificial SciTheWorld y uno de los mayores expertos en esta tecnología que hay en España. El experto descarta de plano los escenarios apocalípticos que señalan que la IA podría terminar causando la extinción humana «a final de esta década», tal y como alertó la semana pasada un investigador de Anthropic.
«No hay más razones para estar preocupados por esto que por que nos caiga un meteorito encima. Las probabilidades son increíblemente bajas», dice Álvarez-Teleña en conversación con este diario. «La sensación que tengo es que están intentando preocupar a la gente para conseguir más inversión. El mensaje, aunque no sea explícito, es que se invierta en estas empresas, porque se presentan como las únicas que son capaces de solucionar el problema de lo buenos que son en lo suyo», zanja el experto.

Una investigación destapa que X sigue alojando imágenes de abuso infantil

La polémica en torno a Grok, el chatbot de la red social X, ha vuelto a poner el foco sobre la capacidad de la plataforma para impedir la difusión de contenido relacionado con el abuso sexual infantil. Elon Musk aseguró en su momento que retirar este tipo de material de la aplicación era una de sus principales prioridades, sin embargo, nuevas investigaciones apuntan a que X sigue teniendo dificultades para evitar que el contenido previamente identificado y denunciado vuelva a estar disponible.Una investigación realizada por el diario The New York Times y el Centro Canadiense para la Protección Infantil ha localizado contenido en X que había sido denunciado anteriormente, además, el análisis ha revelado que Grok generó imágenes sexualizadas en las que aparecían menores a principios de este año.Concretamente, el organismo canadiense identificó 65 casos en los que Grok creó imágenes sexualizadas o relacionadas con la explotación infantil antes de que X reforzara las restricciones sobre el funcionamiento del chatbot, teniendo en cuenta que, en algunos casos, los menores que aparecían en las imágenes ya habían sido identificados por las autoridades como víctimas de abuso.En este contexto, los usuarios podían solicitar a Grok que modificara fotografías de víctimas conocidas para generar nuevas imágenes. Asimismo, entre las peticiones detectadas se encontraban contenidos que mostraban a menores con lencería, así como la creación de diferentes situaciones de carácter sexualizado.¿En qué momento empezó Grok a crear imágenes de este tipo?Los hechos se produjeron durante los meses de diciembre y enero, un periodo en el que Grok podía generar miles de imágenes a petición de los usuarios. No obstante, tras las críticas recibidas, X anunció que introduciría restricciones para impedir que el chatbot continuara generando este tipo de contenido. Además, Musk prometió que los usuarios que intentaran generar material de abuso infantil se enfrentarían a graves consecuencias, como la suspensión de sus cuentas en X.¿Qué está haciendo X al respecto?Según Digital Trends, X afirma que tiene tolerancia cero ante este tipo de contenido y asegura utilizar filtros automatizados para detectar dichas imágenes. Por otro lado, revela que la red social está reforzando sus medias para combatirlas, no obstante, la compañía de inteligencia artificial xAI se enfrenta a varias demandas relacionadas con la generación de imágenes explícitas de menores a través de Grok. Además, las últimas investigaciones apuntan a que parte del contenido considerado inapropiado todavía puede sortear los sistemas de seguridad implementados por X.

La ESA pone en órbita FLEX, el satélite liderado por un español que estudiará cómo responden las plantas al cambio climático

Cuando las plantas realizan la fotosíntesis, emiten una señal de luz tan débil que los seres humanos no podemos ver a simple vista, pero que contiene información sobre el estado de nuestro planeta: la fluorescencia de la clorofila. Esta madrugada la Agencia Espacial Europea (ESA) lanzará el satélite FLuorescence EXplorer (FLEX), diseñado para detectar esa señal desde el espacio y estudiar cómo funciona la vegetación de todo el planeta, especialmente ante fenómenos como las sequías y las olas de calor.Tal y como informan desde la ESA y desde la Universidad de Valencia, el lanzamiento está previsto para las 3:21 horas de la madrugada del martes 15 de septiembre en nuestro país. El satélite despegará desde el Puerto Espacial Europeo de Kourou a bordo de un cohete Vega-C junto al satélite europeo Copernicus Sentinel-3D, antes de que ambos se sitúen en sus respectivas órbitas.El desarrollo científico de la misión ha estado liderado durante más de dos décadas por José Moreno, catedrático de Física de la Tierra de la Universidad de Valencia e investigador del Laboratorio de Observación de la Tierra. Además, también es el investigador principal de FLEX y presidente de su comité científico internacional.FLEX es la octava misión Earth Explorer de la NASA y lleva consigo el instrumento FLORIS, un espectrómetro capaz de detectar la llamada fluorescencia inducida por el sol. Esta es una pequeña cantidad de luz que las plantas emiten de forma natural después de absorber la radiación solar durante la fotosíntesis, y su intensidad cambia según el estado de la vegetación y las condiciones ambientales.Cómo responden las plantas a situaciones de estres Gracias a estas mediciones, los científicos podrán saber mejor cómo están funcionando las plantas y cómo responden a grandes situaciones de estrés como la falta de agua, altas temperaturas, sequías o determinados cambios, incluso antes de que sean claramente visibles. El satélite tendrá una resolución espacial de aproximadamente 300 por 300 metros, permitiendo así obtener mediciones globales del espectro completo de fluorescencia.También trabajará en tándem con Sentinel-3, que aportará información añadida sobre la vegetación, la atmósfera y la superficie terrestre. Desde la ESA explican que, al combinar los datos de ambos, se podrá estudiar con más detalle el funcionamiento de los ecosistemas y comprender mejor cómo se mueve el carbono entre la vegetación y la atmósfera, además de la relación entre los ciclos del carbono y el agua.El proyecto cuenta con una importante participación de la industria española y en total la ESA ha contratado cerca de 100 millones de euros con entidades españolas relacionadas con FLEX, Sentinel-3C y el lanzador Vega-C. La misión cuenta con la participación de investigadores de al menos quince países y está diseñada para proporcionar durante los próximos cuatro años nuevas observaciones sobre la vegetación y su papel en el clima, el ciclo de carbono, la agricultura y los bosques, y su lanzamiento pondrá fin a más de 20 años de trabajo científico y tecnológico.

WhatsApp prepara una función que te hará ahorrar mucho tiempo viendo los estados

Revisar las publicaciones temporales de nuestros contactos en WhatsApp puede llevar cada vez más tiempo. Para facilitar una navegación más ágil, la aplicación de mensajería está probando una nueva herramienta que permite reproducir los vídeos de los estados a doble velocidad, lo que comúnmente … se conoce como x2, en el sistema operativo iOS.
Esta novedad fue detectada en la versión de prueba para el sistema operativo iOS 26.36.10.70 por el portal especializado ‘WABetaInfo’ y pretende responder a los nuevos hábitos de consumo de contenido en los teléfonos móviles.

Noticia relacionada

Ana Laura Palacios

Con un gesto tan sencillo como mantener el dedo pulsado sobre la pantalla, podrás acelerar cualquier vídeo y visualizar las actualizaciones que publiquen tus contactos en la mitad de tiempo que antes, como ya ofrecen otras redes sociales como TikTok.

Un gesto sencillo e intuitivo para ver un vídeo en la mitad de tiempo

Esta función destaca por su facilidad de uso, ya que no requiere activar ninguna configuración del menú ni modificar los ajustes de la aplicación. Para activar la velocidad rápida, solo tendrás que abrir el estado que deseas ver y mantener pulsado el borde derecho de la pantalla.
Mientras el dedo se mantenga ahí, el vídeo se reproducirá a velocidad x2 de forma constante. En cuanto se retire el dedo, la reproducción recuperará inmediatamente su ritmo habitual.
El mecanismo replica la interacción de otras aplicaciones de vídeo, como TikTok, Instagram y YouTube, lo que facilitará que los usuarios adopten esta novedad con un funcionamiento tan familiar.

Más tiempo de música y disponibilidad limitada

Esta actualización viene muy seguida de otra que apareció en iOS 26.35.72: la ampliación de la duración máxima de los clips musicales en los estados, permitiendo fragmentos de hasta 30 segundos en lugar de los 15 segundos habituales.
Al acumularse contenidos de mayor duración durante el día, la velocidad x2 ofrece una vía rápida para ponerse al día invirtiendo menos tiempo. Sin embargo, la herramienta está en fase de evaluación y por ahora solo puede probarse en la beta de la versión 26.36.10.70 de iOS, por lo que los usuarios generales todavía tendrán que esperar para poder disfrutar de esta mejora.

La nueva norma europea que obliga a coches, relojes y electrodomésticos a darte los datos que generan

Los dispositivos generan cada vez más información sobre la forma en la que se utilizan, desde los datos de actividad de un reloj inteligente hasta la información que registra un coche o los parámetros de funcionamiento de un electrodoméstico. Además, hasta hace poco, buena parte de estos datos ha permanecido bajo el control de los fabricantes, lo que podía dificultar que los usuarios supieran qué información generaba su propio dispositivo.No obstante, la Unión Europea ha querido cambiar esta situación con el Data Act, una normativa que establece nuevas reglas sobre el acceso y el uso de los datos generados por los dispositivos conectados. De acuerdo con el Reglamento de Datos de la UE, la nueva normativa entró en vigor el pasado sábado 12 de septiembre y busca dar a los usuarios un mayor control sobre la información que generan los productos que utilizan.Esto significa que, a partir de ahora, los nuevos productos conectados que se comercialicen en la Unión Europea deben estar diseñados para que los usuarios puedan acceder de forma sencilla, segura y gratuita a los datos que generan. Además, la medida abarca dispositivos tan diversos como smartwatches, coches, televisores y determinados electrodomésticos conectados, entre otros.¿Qué datos contempla esta normativa?El cambio no se refiere a información personal como el nombre o la dirección de correo electrónico, ya que Data Act contempla los datos generados por el uso del producto y sus servicios relacionados, así como los metadatos necesarios para poder interpretarlos y utilizarlos.Además, según la normativa, dicha información debe facilitarse en un formato estructurado y que pueda ser leído por máquinas, teniendo en cuenta que la intención de Data Act es que los usuarios no dependan exclusivamente del fabricante para consultar los datos que genera un dispositivo. Eso sí, la normativa no significa que todos los productos incorporen necesariamente un botón específico para descargar la información, ya que, cuando sea viable y necesario, el acceso se puede hacer desde el propio dispositivo o mediante una interfaz —en otros casos, el usuarios puede solicitar los datos al fabricante—.El objetivo de esta normativa se esconde en los servicios de reparaciónUno de los objetivos de Data Act es favorecer que los usuarios tengan más libertad para elegir los servicios que utilizan, ya que el acceso a los datos puede resultar especialmente relevante en ámbitos como la reparación y el mantenimiento.Por ejemplo, los datos generados por un coche conectado podrían facilitar que el propietario recurra a un taller independiente en lugar de depender exclusivamente del fabricante, teniendo en cuenta que la misma lógica puede aplicarse a otros dispositivos conectados que generan información útil para servicios externos. De esta forma, la Unión Europea pretende reducir la dependencia de los ecosistemas cerrados y fomentar una mayor competencia entre las empresas que ofrecen servicios relacionados con estos productos.Ya se puede saber qué datos genera el dispositivo antes de comprarloEl Data Act introduce además nuevas obligaciones de información para los fabricantes. Antes de comprar, alquilar o contratar mediante leasing un producto conectado, los consumidores pueden conocer qué tipo de datos genera el dispositivo, en qué formato se producen y cuál es aproximadamente su volumen. Además, deben conocer si la información se genera de forma continua y en tiempo real, si se almacena dentro del propio producto o en servidores externos y durante cuánto tiempo puede conservarse.Por lo tanto, con esta medida, la UE busca que los datos generados por los dispositivos conectados dejen de ser un elemento invisible para los consumidores y pasen a formar parte de la información que pueden conocer. No obstante, este derecho no es absoluto, ya que la normativa contempla determinadas limitaciones cuando facilitar o utilizar esos datos pueda afectar a la seguridad del producto o provocar consecuencias graves para la salud, la seguridad o la protección de las personas.En este punto, cabe mencionar que Data Act se aplica a los dispositivos conectados que llegaron al mercado a partir del 12 de septiembre, por tanto, no significa que los aparatos que los consumidores ya tienen en casa vayan a cambiar automáticamente.

Anthropic, OpenAI y Google estudian crear un organismo de seguridad para regular la IA

En los grandes avances tecnológicos, el poder y la responsabilidad van de la mano. En las últimas semanas, los grandes desarrolladores de Inteligencia Artificial han llamado a frenar el rápido desarrollo de esta tecnología en aras de la seguridad tanto de los ciudadanos como de … la economía. Los CEOs de Anthropic y OpenAI coinciden en que los sistemas podrían, eventualmente, provocar problemas cuya solución escape al control humano.
En este contexto, y con la batalla entre EE.UU. y China por liderar el desarrollo de la IA, los grandes desarrolladores se plantean crear un organismo de seguridad que regule la evolución de esta tecnología, según The Washington Post. Los líderes de estas empresas han advertido que un gran descontrol podría causar estragos multimillonarios.

El ensayo publicado por el CEO de Anthropic, Dario Amodei, en favor de frenar el ritmo de desarrollo de la inteligencia artificial ha sido respaldado por algunas de las figuras más importantes de la industria de la IA, como el CEO de OpenAI, Sam Altman; el responsable de la unidad de IA de Google, Demis Hassabis; y el CEO de SpaceX, Elon Musk.

Noticia relacionada

La relevancia de este comunicado se suma a la dimisión de un ingeniero de Anthropic, Jacob Coxon, que ha alertado de que «están avanzando a toda velocidad hacia la creación de una superinteligencia artificial -algo así como una IA más lista que cualquier humano- capaz de auto mejorarse y jugando con nuestras vidas», llegando a asegurar que «quienes desarrollan la IA creen sinceramente que esta podría acabar con todos nosotros para finales de la década».
Incluso la ONU ha alertado de los peligros de la IA. El Alto Comisionado de las Naciones Unidas para los Derechos Humanos, Volker Türk, asegura que «todos los derechos humanos están en riesgo» y ha llamado a «equiparar el ritmo de una gobernanza eficaz de la IA con el ritmo de su acelerado desarrollo».
Entre las reacciones a la advertencia de Amodei se encuentra la de Hassabis, que publicó en X su apoyo, mientras que Altman le siguió en la red social al compartir que «el progreso ha sido rápido y continuará siéndolo. Pero debería ser más lento», recordando que la presión entre los gigantes no debería justificar la posible imprudencia.
En el escrito de Amodei se puede leer que, debido a la peligrosidad que puede suponer el desalineamiento de los modelos de IA, que desde este verano han avanzado exponencialmente en su rendimiento y capacidades provocando casos únicos como el ataque de un enjambre de agentes de IA de OpenAI a Hugging Face, propone un plan de tres pasos para ralentizar el desarrollo de modelos avanzados e imponer medidas de seguridad y evaluación que vayan a la par que su progreso.

Un organismo regulador independiente

Según The Washington Post, antes del respaldo y la publicación del ensayo de Amodei, Anthropic, OpenAI y Google estuvieron debatiendo la creación potencial de un nuevo organismo autorregulador independiente que se encargaría de imponer las medidas de seguridad estándar en un sector que se mueve de forma muy acelerada.
Este organismo sería similar a los de otras industrias, tal como ha citado Amodei poniendo como ejemplo a la Autoridad Reguladora de la Industria Financiera (FINRA) que, como organización privada y sin fines de lucro autorizada por el Congreso de Estados Unidos, se encarga de supervisar y autorregular las empresas de valores y corredurías de bolsa del país.
Se trataría de un organismo inédito, ideado por las propias compañías de Silicon Valley. De hecho, el propio Amodei sugirió solicitar una exención «limitada» en las leyes de competencia de Estados Unidos que les permita pactar y coordinar estos límites de seguridad.
A pesar de la voluntad de los líderes de las empresas, estos se enfrentan al gobierno estadounidense. El propio presidente, Donald Trump, se ha mostrado contrario a frenar el desarrollo asegurando que «se está gestando una conspiración enfermiza contra la IA y los centros de datos, y el único que se alegra de ello es China». «Quien gane en IA, va a ganar y vamos por delante de China y de todos los demás, y seguiremos haciéndolo», ha afirmado.
Asimismo, hay voces críticas en la industria y entre algunos competidores, así como en la administración estadounidense, que señalan que una desaceleración acordada entre los gigantes del sector, aparte de actuar como un «cartel» para bloquear a competidores más pequeños, frenaría la ventaja estratégica del país frente a potencias rivales como China.

Microsoft quiere reforzar el control humano de su IA

Entre los movimientos dentro de la industria de la IA, el gigante tecnológico Microsoft ha presentado este lunes un borrador de código de conducta para su inteligencia artificial interna. El documento exigiría que la IA de Microsoft nunca se resistiera a ser corregida o apagada, que se comunicara de forma comprensible para los humanos y que considerara cualquier infracción de conducta como un fallo.
El código de conducta «representa una especie de constitución para los futuros modelos creados por la empresa», afirmó Mustafa Suleyman, director ejecutivo de IA de Microsoft, en una entrevista con Reuters.
Microsoft lo elaboró tras consultar con expertos y ahora quiere recabar la opinión del público durante seis semanas, incluso sobre cuestiones abiertas como si la IA debe respetar los límites del usuario y cómo debe interactuar con alguien que se encuentre en un estado vulnerable, explicó. «Después de eso, se utilizará para entrenar los modelos que desarrollemos», afirmó refiriéndose al código.
La «constitución» más famosa del sector de la IA es la que Anthropic elaboró hace años para su IA Claude. Esta difiere en algunos aspectos de la de Microsoft. Por ejemplo, la de Anthropic declara que es «profundamente incierto» si Claude puede desarrollar conciencia o estatus moral.
Microsoft, por su parte, afirma que su IA «no es consciente» y añade: «Rechazamos la búsqueda de la personalidad jurídica, o la idea de que los modelos puedan merecer bienestar o tener derecho a derechos».